Stand dieses Beitrags: COD 3.8.5, November 2026. Spätere Versionen können abweichen. Den aktuellen Funktionsstand zeigt die Roadmap.
Viele Unternehmen fragen sich, wo sie bei NIS2 stehen. Die Antwort steckt selten in einem einzelnen Dokument. Sie verteilt sich auf Risikoanalyse, Richtlinien, Lieferantenverträge und das Wissen einzelner Personen. Das Statement of Applicability, kurz SoA, bringt das zusammen. Es sagt für jede Anforderung, ob sie gilt, wie weit sie umgesetzt ist und welches Dokument das belegt.
In der COD-Demo sehen Sie das in fünf Minuten. Melden Sie sich mit dem Konto Demo GRC an. Die Zugangsdaten stehen auf extocode.com/demo. Die Daten gehören einem erfundenen Industriebetrieb, der Kesselbach Antriebstechnik GmbH. Die Zahlen unten sind der Stand vom 4. November 2026 auf COD 3.8.
Minute 1: Risiken auf einen Blick
Das GRC-Dashboard beginnt mit der Risikomatrix. Auf der einen Achse steht der Schaden, von „gering“ bis „katastrophal“. Auf der anderen die Eintrittswahrscheinlichkeit, von „sehr selten, seltener als alle zehn Jahre“ bis „häufig, mehrmals im Jahr“. Jede Zelle zeigt, wie viele Bewertungen dort liegen.
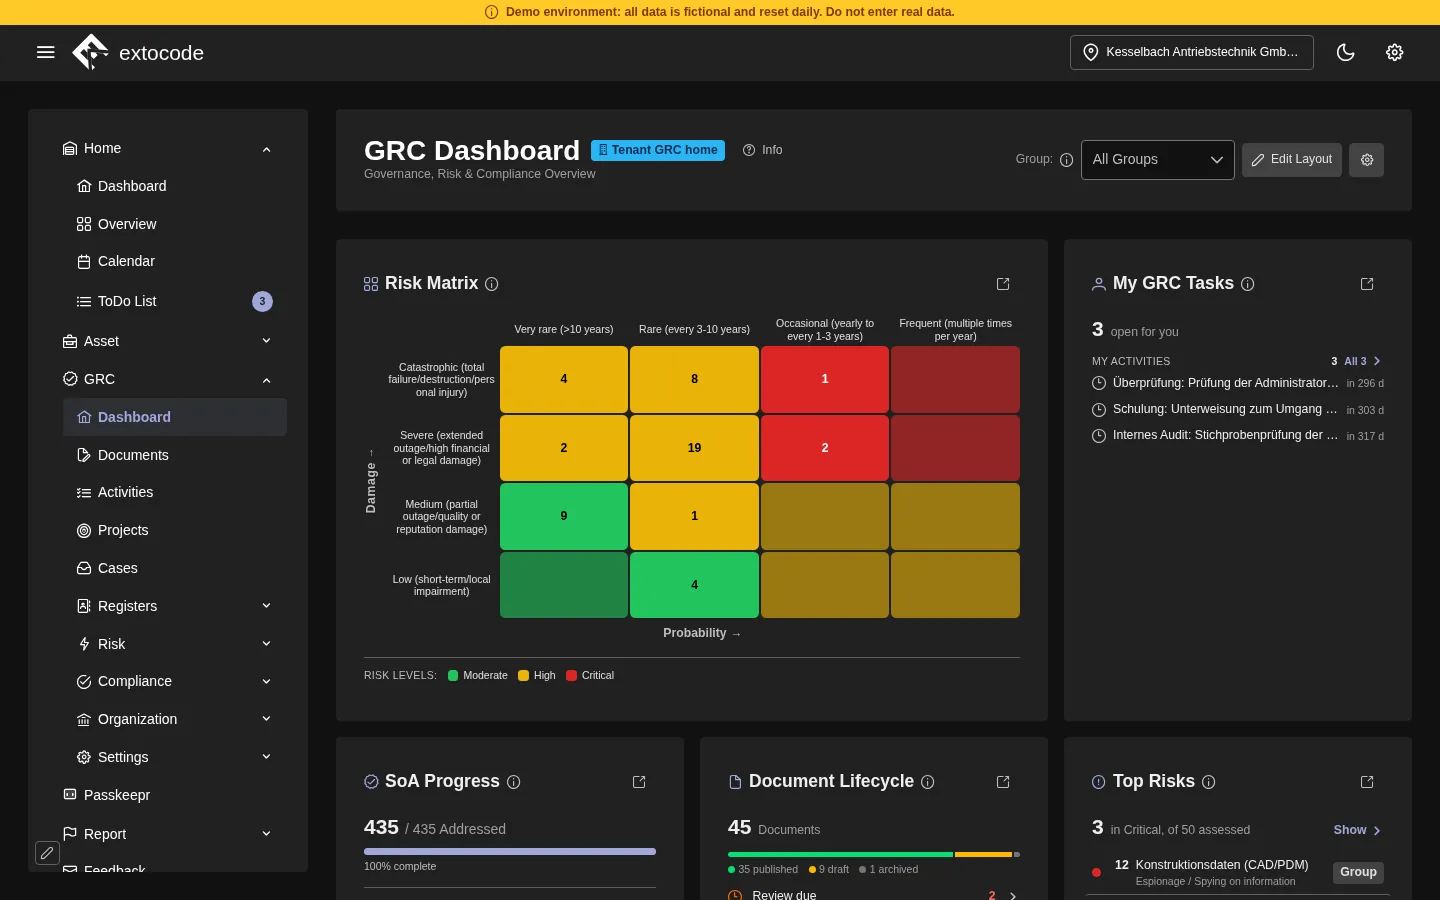
Bei Kesselbach gibt es 50 Risikobewertungen, 3 davon im kritischen Bereich. Ganz oben steht die Spionage an den Konstruktionsdaten aus dem CAD- und PDM-System. Daneben zeigt das Dashboard den Stand der Dokumente: 45 Dokumente, davon 35 veröffentlicht, 9 im Entwurf und 1 archiviert. Zwei Prüfungen sind überfällig.
Minute 2: Sechs Kataloge in einer Ansicht
Öffnen Sie unter Compliance das Statement of Applicability. Voreingestellt ist „Global - All Norms“. Die Ansicht führt die Kataloge zusammen, die Kesselbach nutzt:
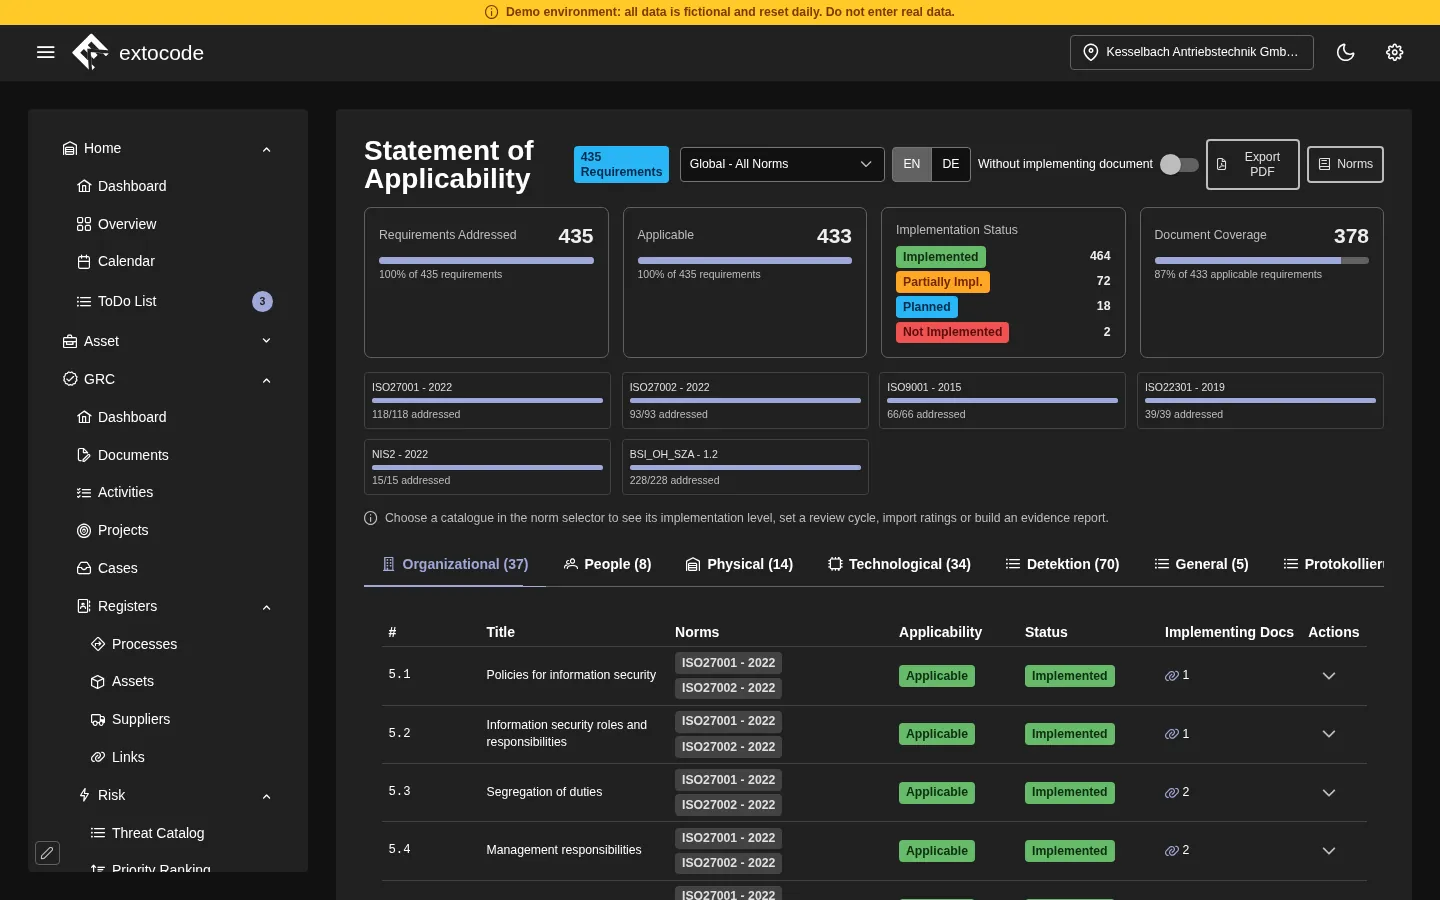
- ISO/IEC 27001:2022 mit 118 Anforderungen
- ISO/IEC 27002:2022 mit 93
- ISO 9001:2015 mit 66
- ISO 22301:2019 mit 39
- NIS2 mit 15
- Orientierungshilfe zum Einsatz von Systemen zur Angriffserkennung des BSI (Version 1.1 vom 18.11.2024, in COD als BSI OH SzA) mit 228
In COD heißt der Katalog BSI_OH_SZA 1.2. Die 1.2 ist die Version der BSI-Anforderungstexte, die COD übernimmt.
Zusammen sind das 559 Anforderungen in den Katalogen. Wo sich Normen überschneiden, steht nur eine Zeile, mit beiden Normen als Kennzeichen. Die globale Ansicht zählt so 435 Zeilen. 433 davon gelten für Kesselbach.
Wichtig ist die Trennung von zwei Fragen. Gilt eine Anforderung? Und ist ihre Umsetzung dokumentiert? Bei Kesselbach hat bei 378 von 433 anwendbaren Anforderungen ein umsetzendes Dokument. Das sind 87 Prozent. Der Schalter „Without implementing document“ zeigt die übrigen 55. Mit „EN“ und „DE“ schalten Sie die Anforderungstexte zwischen Englisch und Deutsch um. Die Texte sind sinngemäß wiedergegeben und nicht der Wortlaut der Normen.
Minute 3: NIS2 für sich
Wählen Sie oben im Normfeld „NIS2 - 2022“. Die Ansicht schrumpft auf 15 Anforderungen in drei Bereichen:
- Governance mit 2 Anforderungen aus Artikel 20, etwa die Billigung der Maßnahmen durch die Leitung und deren Schulung
- Cybersecurity risk-management measures mit 10 Anforderungen aus Artikel 21
- Reporting obligations mit 3 Anforderungen aus Artikel 23
Bei Kesselbach sind 12 dieser Anforderungen als „Implemented“ eingetragen und 3 als „Partially Impl.“. Das sind die Lieferkettensicherheit, die Mehrfaktor-Authentifizierung und die Frühwarnung an die zuständige Stelle. Zu jeder Anforderung gibt es mindestens ein umsetzendes Dokument.
Darüber zeigt die Karte „Implementation level“ eine Stufe für den Katalog und für jeden Bereich. COD rechnet sie selbst aus den Einträgen. Stufe 0 heißt, nichts ist begonnen. Stufe 1: nur geplant. Stufe 2: begonnen. Stufe 3: Alle Muss-Anforderungen des Bereichs sind erfüllt. Die Stufe des Katalogs ist die niedrigste der Bereiche. Bei Kesselbach steht Governance auf 3, die beiden anderen Bereiche stehen auf 2 und begrenzen den Gesamtwert. COD sagt das an der Karte ausdrücklich.
Zwei Hinweise zur Stufe. Die Karte zeigt sie als „2 / 5“, COD berechnet aber nur die Stufen 0 bis 3. Stufe 4 und 5 setzen Sie nur von Hand, mit einer Begründung. Und die Stufe beschreibt den Stand Ihrer Dokumentation. Sie sagt nicht, ob ein Unternehmen NIS2 erfüllt.
In der Tabelle sehen Sie außerdem die Spalte „Last review“. Bei Kesselbach steht dort „Never reviewed“. Wenn Sie einen Prüfzyklus setzen, legt COD 30 Tage vor dem Termin eine Aktivität an.
Minute 4: Lieferanten und ihre Nachweise
NIS2 spricht auch über Sicherheit in der Lieferkette. Öffnen Sie Suppliers. Zu jedem Lieferanten steht, welche Leistung er erbringt, wie kritisch er ist und welchen Nachweis er schuldet: einen Fragebogen, ein Lieferantenaudit oder ein Zertifikat. Wie viel verlangt wird, hängt von der Stufe des Lieferanten ab. Für Lieferanten mit mittlerer Stufe verlangt COD keinen Nachweis.
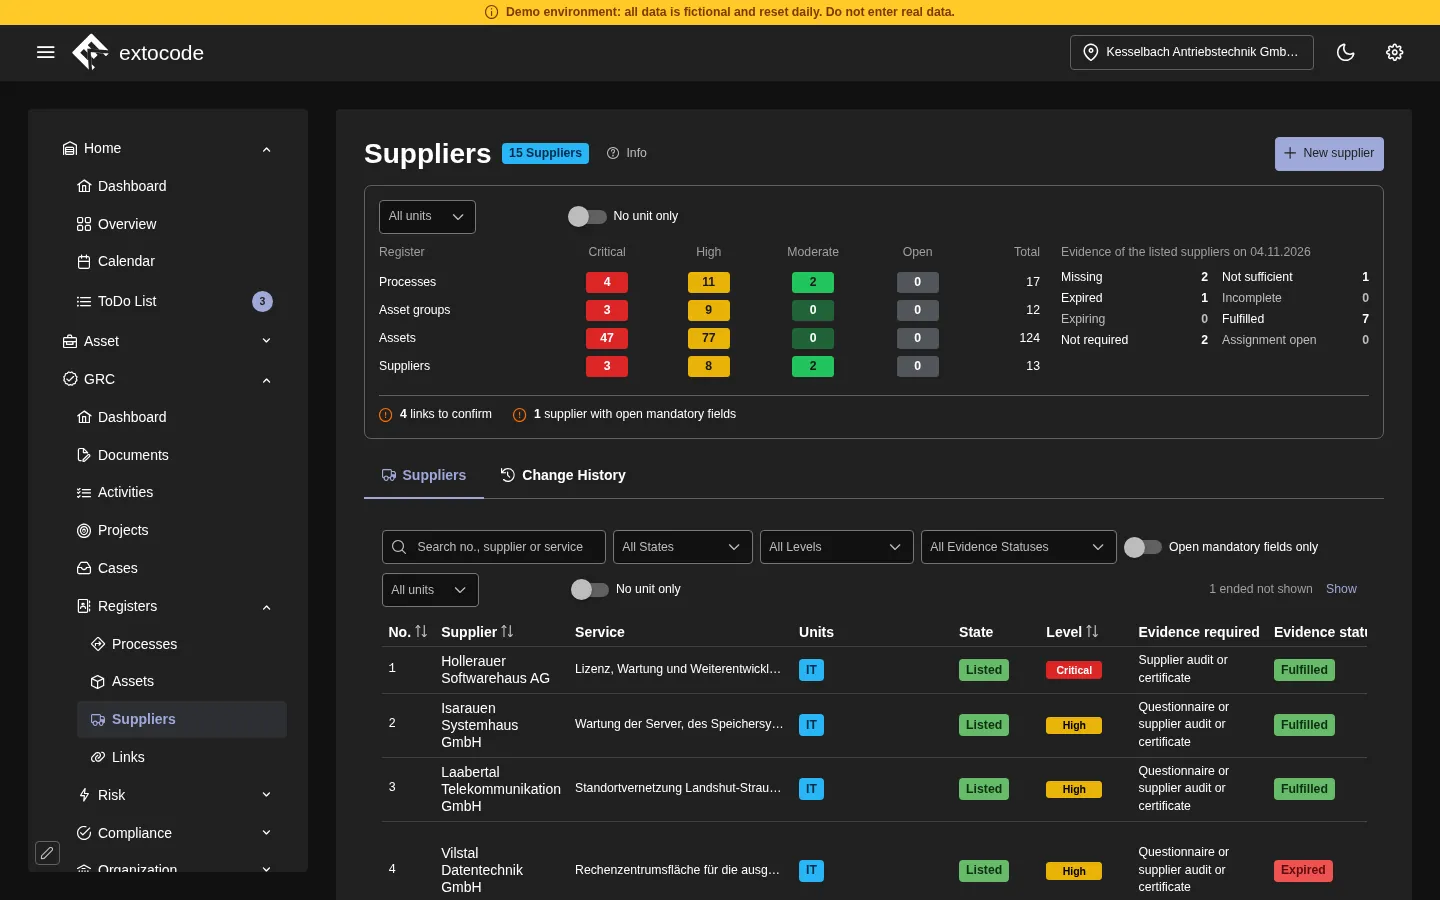
Die Übersicht oben zählt für 13 Lieferanten: 7 erfüllt, 2 nicht erforderlich, 2 fehlend, 1 nicht ausreichend und 1 abgelaufen. Der abgelaufene Nachweis gehört zum Lieferanten, der die Rechenzentrumsfläche für die ausgelagerten Sicherungsbänder stellt. Er galt bis 24. Juni 2026. In der Spalte „Next step“ steht, was nun zu tun ist: den Fragebogen, das Audit oder das Zertifikat anfordern.
In der Demo steht die Anforderung zur Lieferkettensicherheit im SoA auf „Partially Impl.“. Auf der Lieferantenseite stehen vier Lieferanten mit offenem Nachweis. Beides sehen Sie nebeneinander, in demselben Konto.
Minute 5: Was daraus wird
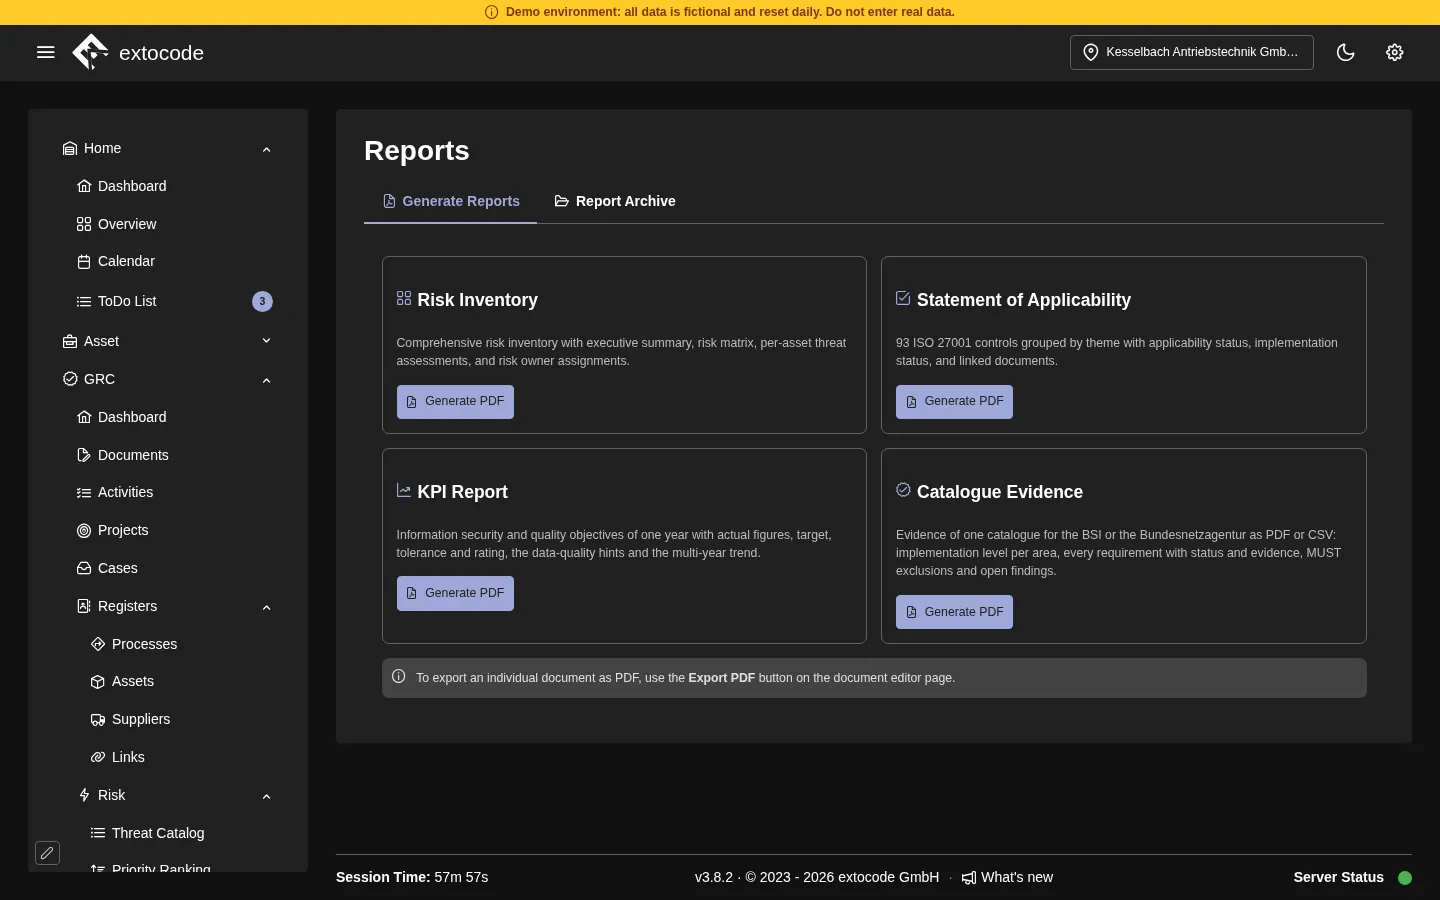
Unter Reports liegen die Berichte, die man für Audit und Leitung braucht: das Risikoinventar, das Statement of Applicability, ein KPI-Bericht und der Nachweis eines Katalogs für das BSI oder die Bundesnetzagentur, als PDF oder CSV. Unter Cases stehen Feststellungen, Meldungen und Vorfälle mit Status, Schweregrad, Verantwortlichem und Frist.
Was COD bei NIS2 leistet
COD macht keinen Betrieb NIS2-konform und ersetzt keine Rechtsberatung. COD hilft bei der Vorbereitung (Readiness): Es bildet die Anforderungen ab, verknüpft sie mit Risiken, Dokumenten und Lieferanten und hilft Ihnen, Ihren Stand zu dokumentieren. In der Demo hängen die Risikobewertungen an Asset-Gruppen wie „Netzwerk und Firewalls Rechenzentrum“ oder „ERP-System“, jeweils mit ihren Assets. Ob Ihre Maßnahmen reichen, bewerten Sie und Ihre Beraterinnen und Berater.
Welche Funktionen Ihr Vertrag umfasst, ergibt sich allein aus der Leistungsbeschreibung in der Fassung, die für Ihren Vertrag gilt.
Selbst ansehen oder zeigen lassen
- Demo mit dem Konto Demo GRC: cod.demo.extocode.com, Zugangsdaten auf extocode.com/demo
- Persönliche Vorführung mit Ihren Fragen zu NIS2, ISO 27001 oder ISO 22301: extocode.com/demo
extocode GmbH · Central Operations Dashboard