Bu yazının durumu: COD 3.8.5, Kasım 2026. Sonraki sürümler farklılık gösterebilir. Güncel özellik durumunu yol haritası gösterir.
Birçok şirket NIS2'de nerede durduğunu soruyor. Yanıt nadiren tek bir belgededir. Risk analizine, politikalara, tedarikçi sözleşmelerine ve tek tek kişilerin bilgisine dağılmıştır. Kısaca SoA olarak anılan Statement of Applicability bunları bir araya getirir. Her gereksinim için geçerli olup olmadığını, ne kadar uygulandığını ve bunu hangi belgenin kanıtladığını söyler.
COD demosunda bunu beş dakikada görürsünüz. Demo GRC hesabıyla oturum açın. Erişim bilgileri extocode.com/demo adresindedir. Veriler kurgusal bir sanayi işletmesine, Kesselbach Antriebstechnik GmbH'ye aittir. Aşağıdaki sayılar COD 3.8 üzerinde 4 Kasım 2026 tarihli durumu gösterir.
1. dakika: Bir bakışta riskler
GRC Dashboard risk matrisiyle başlar. Bir eksende zarar vardır, “düşük” ile “felaket” arasında. Diğerinde gerçekleşme olasılığı vardır, “çok nadir, on yılda bir defadan az” ile “sık, yılda birkaç kez” arasında. Her hücre orada kaç değerlendirme bulunduğunu gösterir.
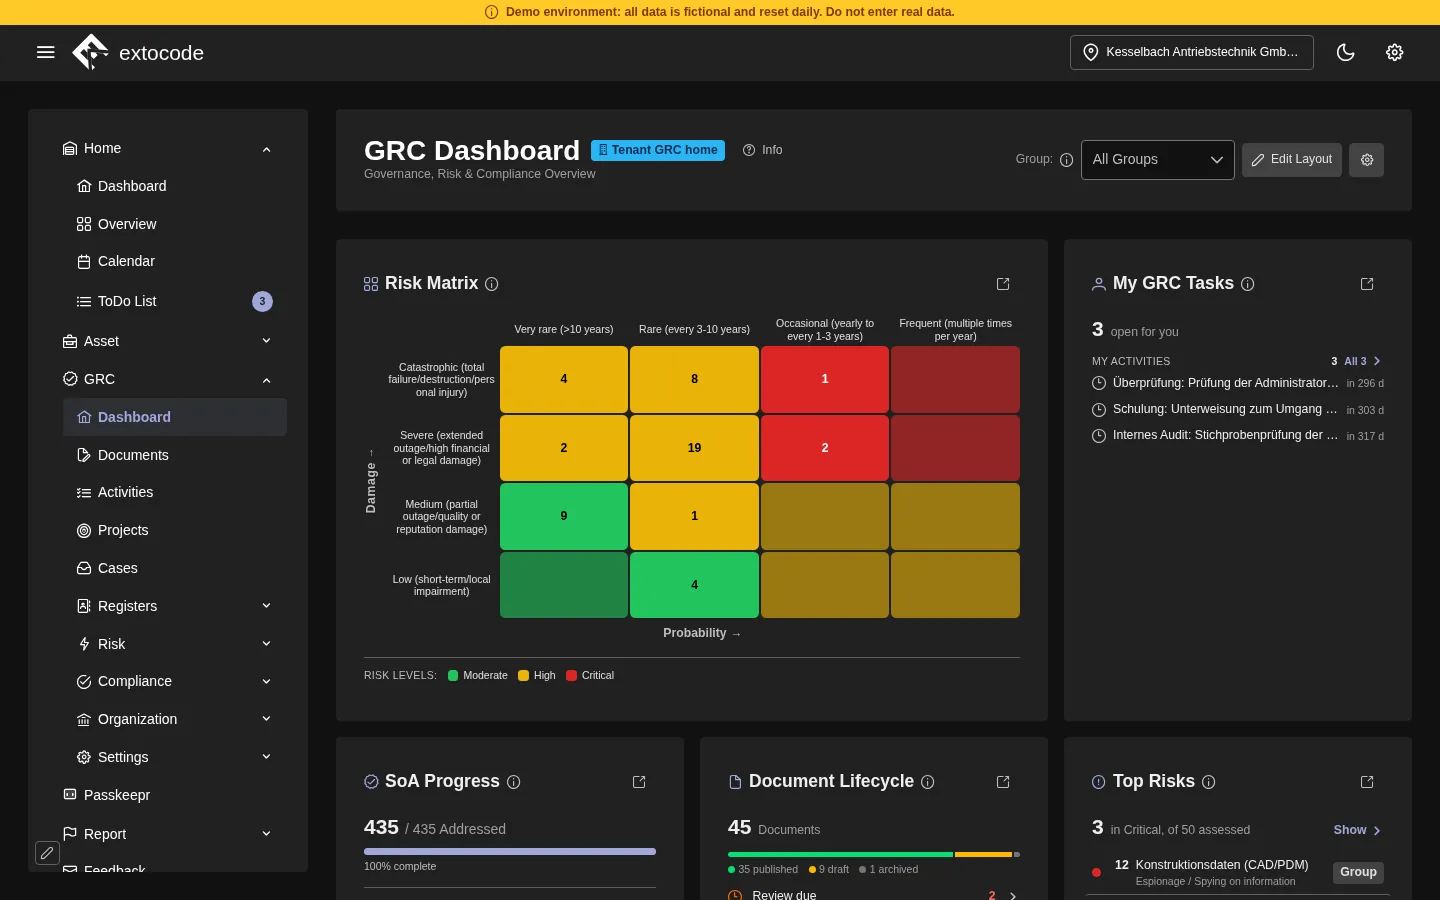
Kesselbach'ta 50 risk değerlendirmesi vardır, bunların 3'ü kritik bölgededir. En üstte CAD ve PDM sistemindeki tasarım verilerine yönelik casusluk yer alır. Dashboard yanında belgelerin durumunu gösterir: 45 belge, bunların 35'i yayımlanmış, 9'u taslak ve 1'i arşivlenmiş. İki gözden geçirme gecikmiştir.
2. dakika: Tek görünümde altı katalog
Compliance altında Statement of Applicability sayfasını açın. Varsayılan ayar: “Global - All Norms”. Görünüm, Kesselbach'ın kullandığı katalogları birleştirir:
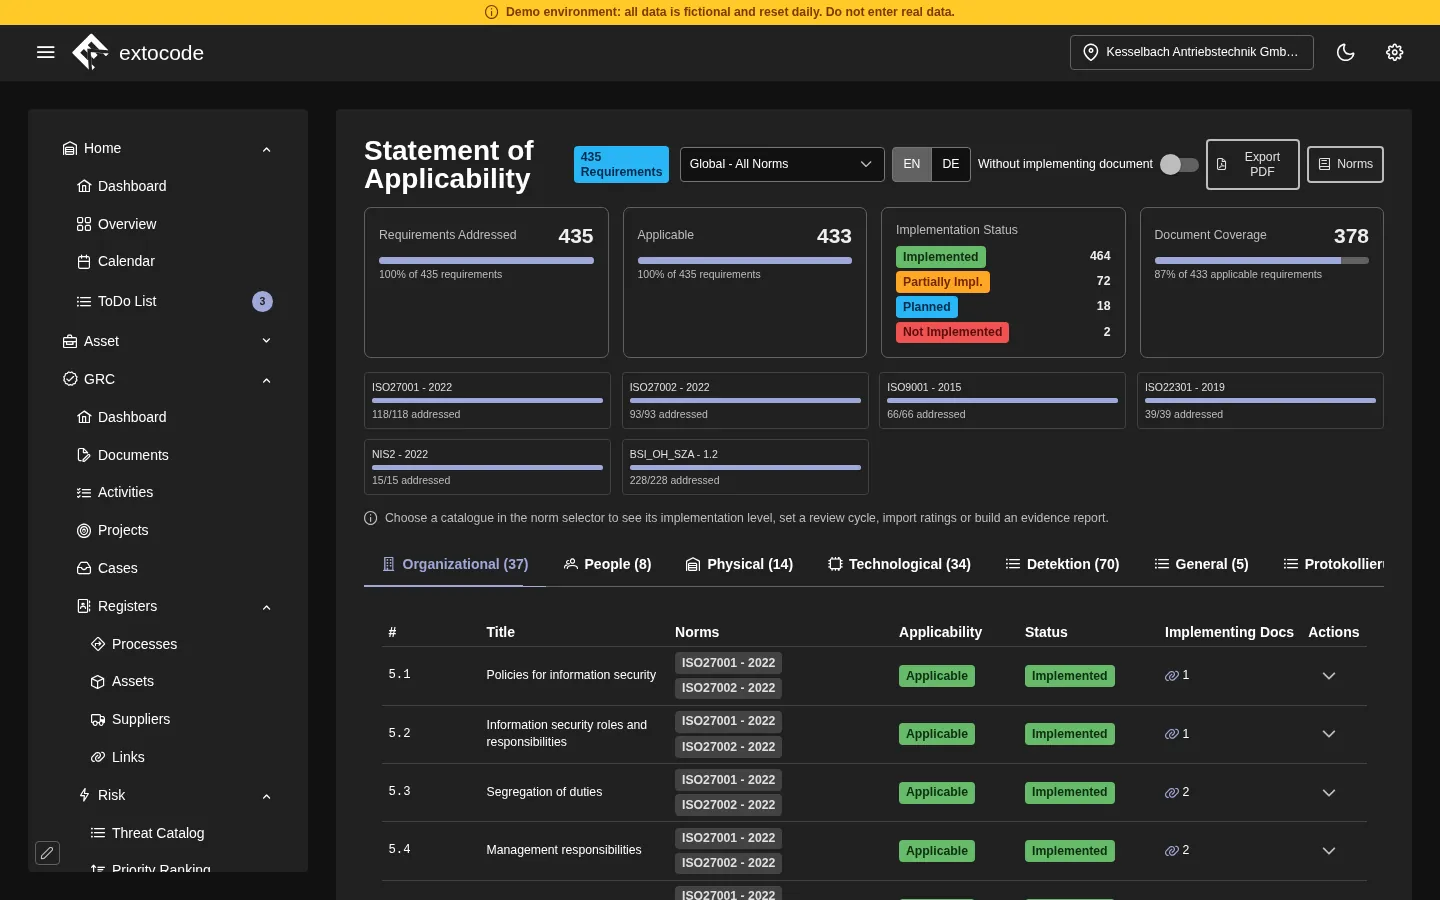
- ISO/IEC 27001:2022, 118 gereksinimle
- ISO/IEC 27002:2022, 93 gereksinimle
- ISO 9001:2015, 66 gereksinimle
- ISO 22301:2019, 39 gereksinimle
- NIS2, 15 gereksinimle
- BSI'nin saldırı tespit sistemlerinin kullanımına ilişkin kılavuzu (Orientierungshilfe zum Einsatz von Systemen zur Angriffserkennung, 18 Kasım 2024 tarihli 1.1 sürümü, COD'da BSI OH SzA olarak), 228 gereksinimle
COD'da katalogun adı BSI_OH_SZA 1.2'dir. 1.2, COD'un devraldığı BSI gereksinim metinlerinin sürümüdür.
Kataloglarda toplam 559 gereksinim vardır. Normların örtüştüğü yerde tek bir satır bulunur, her iki norm etiket olarak görünür. Global görünüm böylece 435 satır sayar. Bunların 433'ü Kesselbach için geçerlidir.
İki sorunun ayrılması önemlidir. Bir gereksinim geçerli mi? Uygulaması belgelenmiş mi? Kesselbach'ta 433 uygulanabilir gereksinimin 378'inde uygulayıcı bir belge vardır. Bu yüzde 87'dir. “Without implementing document” anahtarı kalan 55'ini gösterir. “EN” ve “DE” ile gereksinim metinlerini İngilizce ve Almanca arasında değiştirirsiniz. Metinler anlam olarak aktarılmıştır, normların özgün ifadesi değildir.
3. dakika: Tek başına NIS2
Üstteki norm alanında “NIS2 - 2022” seçin. Görünüm, üç alanda 15 gereksinime iner:
- Governance, Madde 20'den 2 gereksinimle, örneğin önlemlerin yönetim tarafından onaylanması ve yönetimin eğitimi
- Cybersecurity risk-management measures, Madde 21'den 10 gereksinimle
- Reporting obligations, Madde 23'ten 3 gereksinimle
Kesselbach'ta bu gereksinimlerin 12'si “Implemented”, 3'ü “Partially Impl.” olarak girilmiştir. Bunlar tedarik zinciri güvenliği, çok faktörlü kimlik doğrulama ve yetkili makama erken uyarıdır. Her gereksinim için en az bir uygulayıcı belge vardır.
Bunun üzerinde “Implementation level” kartı, katalog ve her alan için bir seviye gösterir. COD bunu girişlerden kendisi hesaplar. Seviye 0, hiçbir şeye başlanmadığı anlamına gelir. Seviye 1: yalnızca planlandı. Seviye 2: başlandı. Seviye 3: alanın tüm zorunlu gereksinimleri yerine getirildi. Kataloğun seviyesi, alanların en düşüğüdür. Kesselbach'ta Governance 3'te, diğer iki alan 2'de durur ve toplam değeri sınırlar. COD bunu kartta açıkça söyler.
Seviye hakkında iki not. Kart bunu “2 / 5” olarak gösterir, ancak COD yalnızca 0 ila 3 seviyelerini hesaplar. Seviye 4 ve 5'i yalnızca elle, bir gerekçeyle belirlersiniz. Ayrıca seviye, belgelerinizin durumunu tanımlar. Bir şirketin NIS2 gerekliliklerini yerine getirip getirmediğini söylemez.
Tabloda ayrıca “Last review” sütununu görürsünüz. Kesselbach'ta orada “Never reviewed” yazar. Bir gözden geçirme döngüsü belirlerseniz COD, tarihten 30 gün önce bir aktivite oluşturur.
4. dakika: Tedarikçiler ve kanıtları
NIS2 tedarik zincirindeki güvenlikten de söz eder. Suppliers sayfasını açın. Her tedarikçi için hangi hizmeti sunduğu, ne kadar kritik olduğu ve hangi kanıtı sunmakla yükümlü olduğu yazılıdır: bir anket, bir tedarikçi denetimi veya bir sertifika. Ne kadarının istendiği tedarikçinin seviyesine bağlıdır. Orta seviyedeki tedarikçiler için COD kanıt istemez.
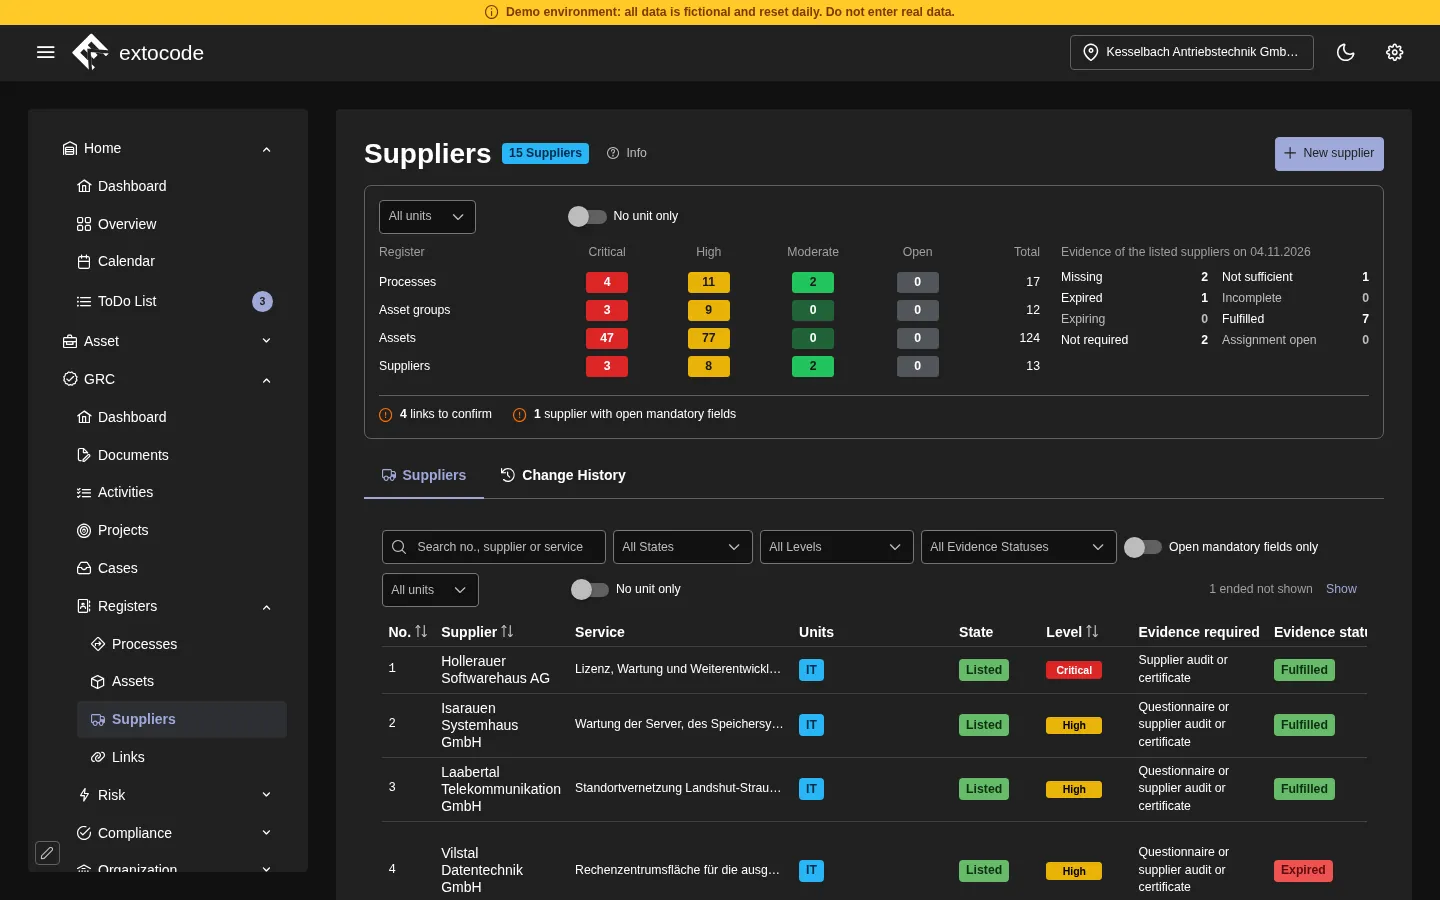
Üstteki genel görünüm 13 tedarikçi için şunları sayar: 7 yerine getirilmiş, 2 gerekli değil, 2 eksik, 1 yetersiz ve 1 süresi dolmuş. Süresi dolan kanıt, dışarıda saklanan yedekleme bantları için veri merkezi alanı sağlayan tedarikçiye aittir. 24 Haziran 2026'ya kadar geçerliydi. “Next step” sütununda şimdi ne yapılması gerektiği yazar: anketi, denetimi veya sertifikayı talep etmek.
Demoda SoA'daki tedarik zinciri güvenliği gereksinimi “Partially Impl.” durumundadır. Tedarikçi sayfasında kanıtı açık olan dört tedarikçi vardır. İkisini de aynı hesapta yan yana görürsünüz.
5. dakika: Bundan ne çıkar
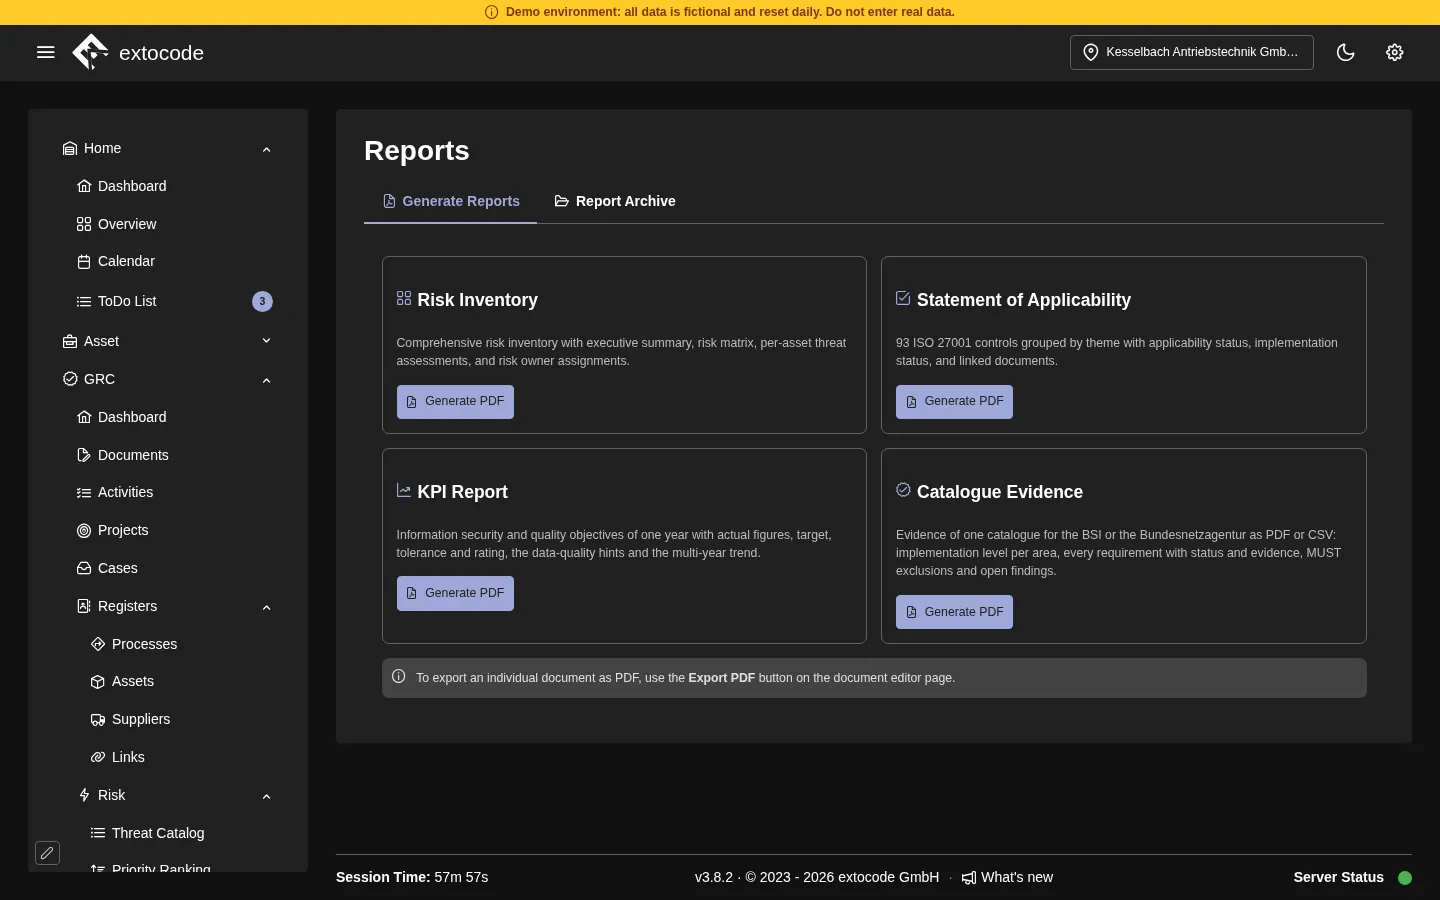
Reports altında denetim ve yönetim için gereken raporlar bulunur: risk envanteri, Statement of Applicability, bir KPI raporu ve bir kataloğun BSI veya Bundesnetzagentur için kanıtı, PDF veya CSV olarak. Cases altında durum, önem derecesi, sorumlu kişi ve son tarih bilgileriyle bulgular, bildirimler ve olaylar yer alır.
COD'un NIS2 konusunda yaptıkları
COD hiçbir işletmeyi NIS2 uyumlu hale getirmez ve hukuki danışmanlığın yerini almaz. COD hazırlıkta (Readiness) yardımcı olur: Gereksinimleri yansıtır, bunları risklerle, belgelerle ve tedarikçilerle ilişkilendirir ve durumunuzu belgelemenize yardımcı olur. Demoda risk değerlendirmeleri “Netzwerk und Firewalls Rechenzentrum” veya “ERP-System” gibi Asset gruplarına bağlıdır, her biri kendi Asset'leriyle. Önlemlerinizin yeterli olup olmadığını siz ve danışmanlarınız değerlendirirsiniz.
Sözleşmenizin hangi işlevleri kapsadığı yalnızca sözleşmeniz için geçerli sürümdeki hizmet tanımından anlaşılır.
Kendiniz inceleyin veya size gösterelim
- Demo GRC hesabıyla demo: cod.demo.extocode.com, erişim bilgileri extocode.com/demo adresinde
- NIS2, ISO 27001 veya ISO 22301 sorularınızla kişisel tanıtım: extocode.com/demo
extocode GmbH · Central Operations Dashboard