<COD>
Central Operations Dashboard
Tek bir kontrol paneli. Tüm üreticiler. Tam kontrol.
"NIS 2 teknik yüzünden başarısız olmaz.
Kaos yüzünden başarısız olur."Tüm IT ve OT ortamınız. Merkezi olarak yönetilir, on-premise ve kanıtlanabilir şekilde güvenlidir.
Kritik altyapı işletmecilerinin güvendiği çözüm
Kesintinin seçenek olmadığı yerlerde görev başında
Müşterilerimizin çoğu KRITIS işletmecisidir. Gizlilik nedeniyle isim vermiyoruz, ancak COD, kesintinin ve veri sızıntısının seçenek olmadığı kuruluşlarda her gün fiilen çalışıyor.
Sahada aktif kullanımda
2,5 Mn+
izlenen sensör
Binlerce
yönetilen switch
IT + OT
merkezi tek bir NAC üzerinden cihazlar
Bu sorunları biliyorsunuz. COD bunları çözüyor.
İşlev listeleriyle dolu bir araç daha değil, BT günlük işleyişinizi gerçekten yavaşlatan durumlara yanıtlar.
Tedarikçi bağımlılığı
“Bir kez kurulduktan sonra bu araçtan bir daha asla kurtulamayız.”
Bizimle değil.
İsterseniz COD tamamen kendi altyapınızda çalışır ve SNMP, SSH, 802.1X ve TACACS+ gibi açık standartları kullanır. COD'u sizin için biz işletiyorsak verilerinizi talep üzerine yaygın bir formatta alırsınız.
Entegrasyonlar →Çok fazla üretici ve araç
“Her üretici için ayrı bir yönetim aracı ve ayrı bir oturum.”
Bunu çözüyoruz.
COD, dokuz üreticinin ağ cihazlarını tespit eder ve dört üreticinin firewall'larını tek bir arayüzde yönetir. Tüm modüller ortak bir asset tabanı üzerinde çalışır.
Tüm modüller →Dokümantasyon karmaşası
“Dokümantasyonumuz dağınık, güncel değil ya da tek tek kişilerin kafasında.”
COD otomatik olarak toplar. Metin taslaklarını InfoScan hazırlar.
COD portları, VLAN'ları, istemcileri, adresleri ve rotaları kendisi toplar ve topolojiyi çizer. InfoScan ek modülü, yerel yapay zekâ ile dokümantasyonunuz için taslaklar hazırlar. Neyin benimseneceğine siz karar verirsiniz.
Ağ ve Varlıklar →Standartlarda genel bakış yok
“ISO 27001, ISO 9001, NIS2: her standart için ayrı bir silo yönetiyoruz.”
Toparlıyoruz ve GRC'yi sunuyoruz.
GRC, ISO/IEC 27001, ISO 9001, ISO 22301 ve NIS2'yi tek bir katalogda toplar ve örtüşen gereksinimleri tek satırda birleştirir. GRC bir sertifikasyonun yerini tutmaz, kanıtlarınızı hazırlar.
GRC ve Uyumluluk →Açık ağ erişimi
“Boştaki her ağ prizi açık bir kapıdır.”
Yalnızca yetkiyle erişim.
COD-NAC, kendi PKI'sıyla 802.1X'e göre ve MAC adresleri üzerinden erişim kontrolü uygular. Süreli izinler kendiliğinden sona erer.
NAC ve PKI →Belirsiz yönetici yetkileri
“Hangi switch'te kim hangi komutları çalıştırabilir? Bunu kimse tam olarak bilmiyor.”
Komut yetkileri tek bir yerde.
Birlikte gelen TACACS+ sunucusu kullanıcıları, cihazları, kuralları ve rolleri accounting dahil tek bir yerde yönetir. Bir simülatör, bir komuta izin verilip verilmeyeceğini önceden gösterir.
TACACS+ →Dağınık parolalar
“Ekip parolaları notlarda, sohbetlerde ve başkasının bulutunda duruyor.”
Paylaşılan ama şifreli.
Stronghold parolaları ve gizli bilgileri uçtan uca şifrelemeyle, kişisel ve paylaşılan kasalarda saklar. Sunucu yalnızca şifreli veri saklar.
Stronghold →Kaybolan yapılandırmalar
“Bir cihaz yapılandırması kaybolursa onu hafızadan yeniden kuruyoruz.”
Yedekli ve karşılaştırılabilir.
COD yapılandırmaları üreticiden bağımsız ve zamanlanmış olarak yedekler. İki sürüm arasındaki farkları tek bir dosyaya kadar görürsünüz.
Yedekleme →Buna ek olarak Zabbix ile izleme, ağ ve varlıklar, captive portal üzerinden misafir erişimleri, VMware ağları ve otomasyonla tüm port aralıklarına yapılandırma dağıtımı. Tüm sorunlar ayrıntılı olarak →
Sizi en çok hangi sorun zorluyor?
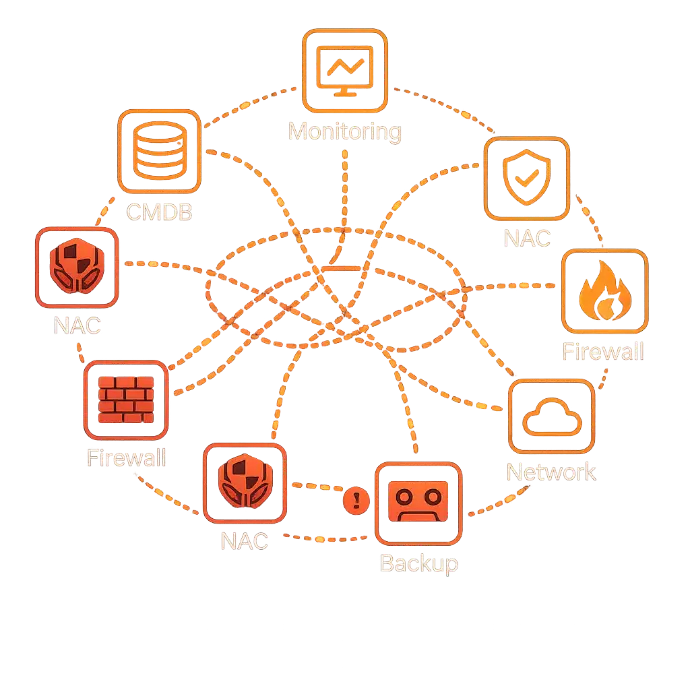
Asıl sorun
IT ortamınız kendini tanımıyor.
- Bilgiler mevcut,
- ama merkezi değil,
- birbirine bağlı değil,
- yeniden kullanılabilir değil.
Dönüm noktası
- Bir kez kaydedin.
- Her yerde kullanın.
- Artık her konu için sıfırdan düşünmeyin.
- Bunun yerine ortak bir temel oluşturun.
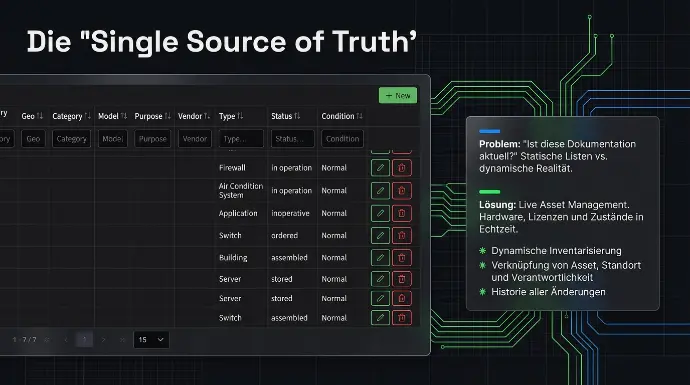
Düzen böyle oluşur
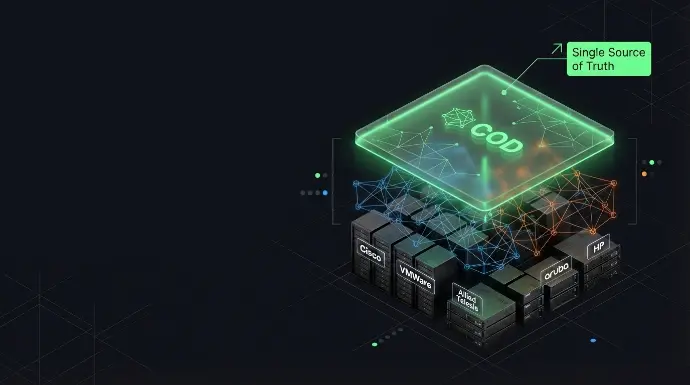
- Tüm bilgiler için tek bir kaynak
-> Varlıklar, sistemler, ağlar, bir kez düzgün şekilde oluşturulur.
- Her şey otomatik olarak bunun üzerine kurulur
-> NIS 2, GRC, riskler, kanıtlar.
- Değişiklikler her yerde etkili olur
->Çift bakım yok. Tutarsızlık yok.
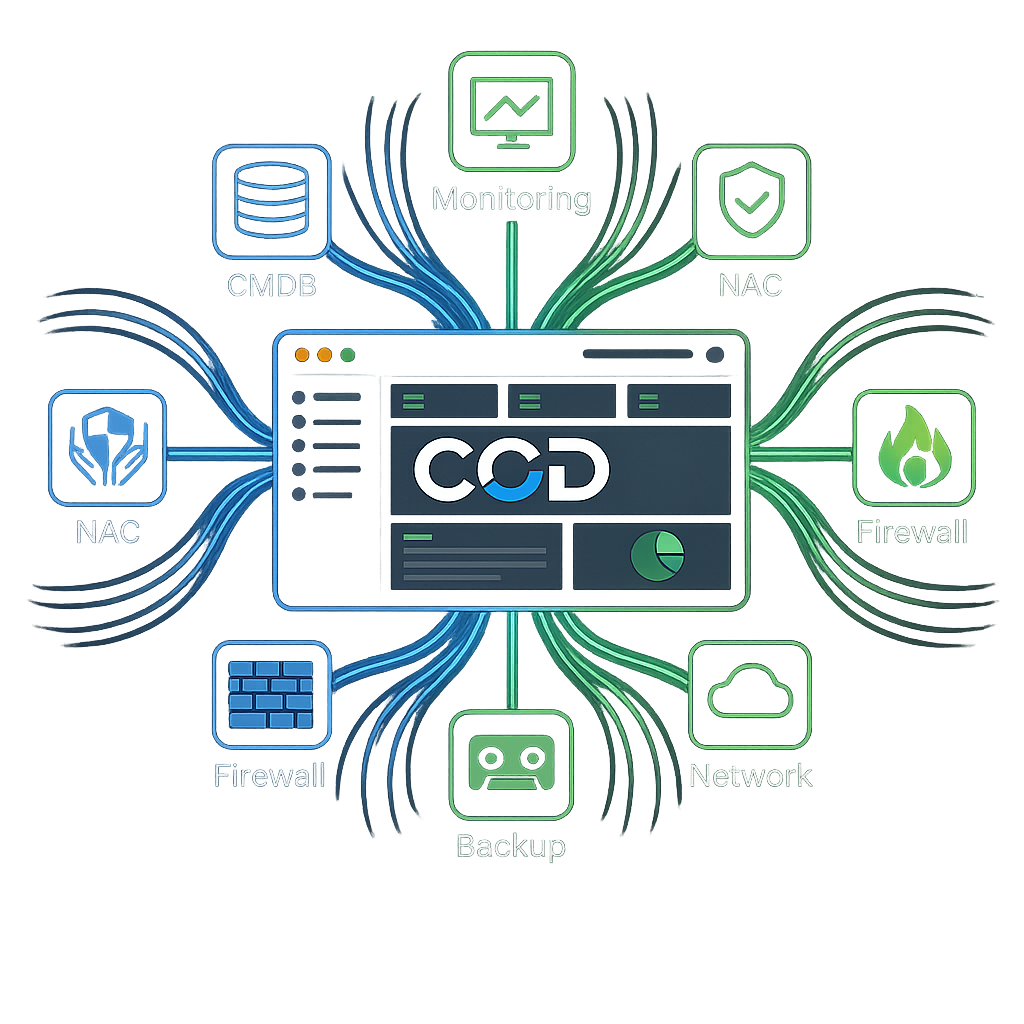
Sonuç
- Daha az çaba.
- Daha fazla genel bakış.
- Kanıtlanabilir güvenlik.
- NIS 2 bir yan ürüne dönüşür, kalıcı bir projeye değil.
Düzenlemeye tabi sektörlerdeki işletmeciler neden COD'a güveniyor
Güvenlik, kanıtlanabilirlik ve veri egemenliği COD'da ek özellikler değil, temeldir.
On-Premise, tam veri egemenliği
Bulut zorunluluğu yok. COD tamamen sizin veri merkezinizde çalışır ve KRITIS uyumludur. Verileriniz kurumdan dışarı çıkmaz.
NIS2 ve ISO odakta
GRC modülü ISO 27001, ISO 9001, ISO 22301 ve BSI 200-3 standartlarını kapsar. Eski listeler yerine canlı varlık verileri üzerinden çalışır.
Korumalı GRC denetim günlüğü
GRC değişiklikleri alan bazında kaydeder. Günlük yalnızca ekleme yapılabilen (append-only) yapıdadır ve bir veritabanı tetikleyicisi onu değiştirmeye ve silmeye karşı korur.
Üreticiden bağımsız
Vendor-Lock-in yok. Farklı üreticilerin güvenlik duvarları ve switch'leri ile VMware ortamınız tek bir arayüzde bir araya gelir.
Made in Germany
Geliştirme ve destek Traunstein'dan. Alman bir muhatap ve Alman veri koruma standartları.
Çok kiracılı ve GDPR uyumlu
Müşteriler, lokasyonlar ve departmanlar birbirinden net şekilde ayrılır. LDAP/AD üzerinden rol tabanlı ve GDPR uyumlu şekilde işletilebilir.
İşletmeciler ne diyor
Günlük operasyondan sesler, gizlilik nedeniyle anonimleştirildi.
"Her boş ağ prizi açık bir kapıydı. Yabancı cihazlar artık üretim ağına öylece giremiyor."
"On-premises bizim için bir tercih değil, şarttı. Kimlik bilgilerimiz başkasının bulutunda durmuyor."
"Kaybolan bir telefon eskiden ta geliştiricilere kadar giden bir çağrı demekti. Artık yardım masası ikinci faktörü tek tıkla sıfırlıyor."
"Misafir Wi-Fi şifresi eskiden resepsiyona yapıştırılırdı. Artık erişimleri resepsiyon, güvenlik duvarı yetkisi olmadan kendisi oluşturuyor."
"48 port, 48 kat elle iş demekti. Artık tek bir komut tüm port aralığını uyguluyor."
"Her port grubunu her ana makinede tek tek oluşturmak zorundaydık. Artık dağıtım tüm ana makinelerde tek seferde çalışıyor."
Çözüm
Central Operations Dashboard
Karmaşıklığı azaltan platform.
Merkezi tek bir temel
yapı, genel bakış ve uyum için.
👉 Kısacası:
Kaos zaman kaybettirir.
Düzen güvenlik sağlar.
Neden COD?
İşletmecilerin COD'a güvenmesi için üç neden.
Verimlilik
Tek bir merkezi giriş noktası. Bir araya getirilen araçlarla azaltılmış yönetim yükü.
Güvenlik
NAC, TACACS+ ve VAS eklentisiyle tam şeffaflık.
Bağımsızlık
Vendor-Lock-in yok. Donanım seçiminde özgürlük.