<COD>
Central Operations Dashboard
Un tableau de bord. Tous les fabricants. Un contrôle total.
« NIS 2 n'échoue pas à cause de la technique.
Mais à cause du chaos. »L'ensemble de votre IT et de votre OT. Pilotage centralisé, on-premise, sécurité démontrable.
La confiance des opérateurs d'infrastructures critiques
Déployé là où la panne n'est pas une option
Beaucoup de nos clients sont des opérateurs KRITIS. Par souci de confidentialité, nous ne citons aucun nom, mais COD fonctionne au quotidien dans des organisations pour lesquelles la panne et la fuite de données ne sont pas des options.
En service sur le terrain
2,5 M+
capteurs surveillés
Des milliers
switches gérés
IT + OT
appareils via un NAC centralisé
Vous connaissez ces problèmes. COD les résout.
Pas un outil de plus avec des listes de fonctions, mais des réponses aux situations qui freinent vraiment votre quotidien IT.
Dépendance fournisseur
« Une fois en place, nous ne nous débarrasserons plus jamais de cet outil. »
Pas avec nous.
COD peut fonctionner entièrement dans votre infrastructure et s'appuie sur des standards ouverts comme SNMP, SSH, 802.1X et TACACS+. Si nous l'exploitons pour vous, vous recevez vos données sur demande dans un format courant.
Intégrations →Trop de fabricants et d'outils
« Pour chaque fabricant, un outil de gestion et un login à part. »
Nous réglons cela.
COD recense les équipements réseau de neuf fabricants et gère les pare-feu de quatre fabricants dans une seule interface. Tous les modules travaillent sur une base d'assets commune.
Tous les modules →Chaos documentaire
« Notre documentation est dispersée, obsolète ou reste dans quelques têtes. »
COD collecte automatiquement. InfoScan rédige les textes.
COD collecte lui-même ports, VLAN, clients, adresses et routes et en dessine la topologie. Le module complémentaire InfoScan rédige avec une IA locale des brouillons de votre documentation. Vous décidez de ce qui est intégré.
Réseau & assets →Aucune vue d'ensemble des normes
« ISO 27001, ISO 9001, NIS2 : pour chaque norme, nous entretenons un silo à part. »
Nous faisons le ménage et livrons le GRC.
Le GRC réunit ISO/IEC 27001, ISO 9001, ISO 22301 et NIS2 dans un seul catalogue et regroupe sur une ligne les exigences qui se recoupent. Il ne remplace pas une certification, il prépare vos preuves.
GRC & Conformité →Accès réseau ouvert
« Chaque prise réseau libre est une porte ouverte. »
Accès uniquement sur autorisation.
COD-NAC applique le contrôle d'accès selon 802.1X et par adresses MAC, avec sa propre PKI. Les autorisations limitées dans le temps expirent d'elles-mêmes.
NAC & PKI →Droits d'administration flous
« Qui peut exécuter quelles commandes sur quel switch ? Personne ne le sait vraiment. »
Les droits de commande en un seul endroit.
Le serveur TACACS+ fourni gère utilisateurs, équipements, règles et rôles, avec accounting. Un simulateur indique à l'avance si une commande serait autorisée.
TACACS+ →Mots de passe dispersés
« Les mots de passe d'équipe traînent dans des notes, des chats et un cloud tiers. »
Partagés, mais chiffrés.
Stronghold enregistre mots de passe et secrets avec un chiffrement de bout en bout, dans des coffres personnels et partagés. Le serveur ne conserve que des données chiffrées.
Stronghold →Configurations perdues
« Si une configuration d'appareil est perdue, nous la reconstruisons de mémoire. »
Sauvegardées et comparables.
COD sauvegarde les configurations tous fabricants confondus et selon un planning. Vous voyez les différences entre deux versions jusqu'au fichier individuel.
Sauvegarde →S'y ajoutent le monitoring avec Zabbix, le réseau et les assets, les accès invités par portail captif, les réseaux VMware et le déploiement de configurations sur des plages de ports entières avec l'automatisation. Tous les problèmes en détail →
Quel problème vous pèse le plus ?
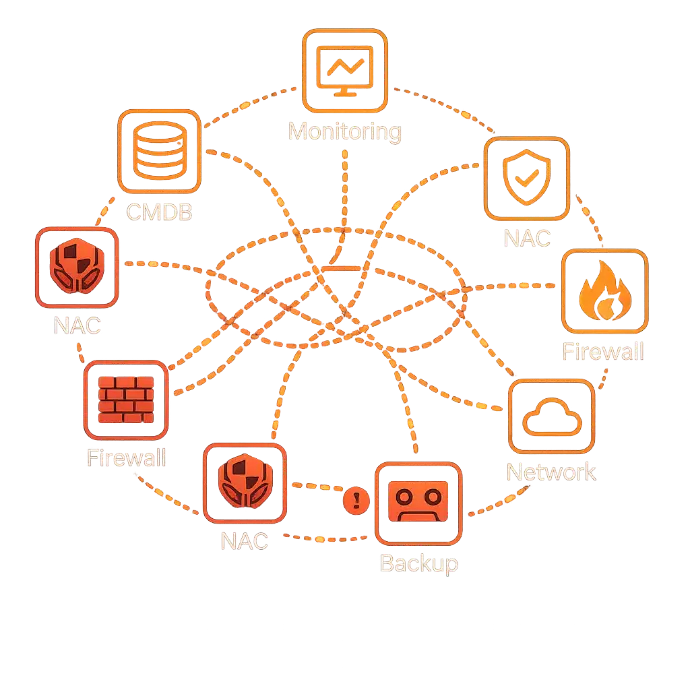
Le vrai problème
Votre IT ne se connaît pas elle-même.
- Les informations existent,
- mais pas de façon centralisée,
- pas reliées entre elles,
- pas réutilisables.
Le tournant
- Saisir une seule fois.
- Utiliser partout.
- Ne plus tout repenser pour chaque sujet.
- Mais créer une base commune.
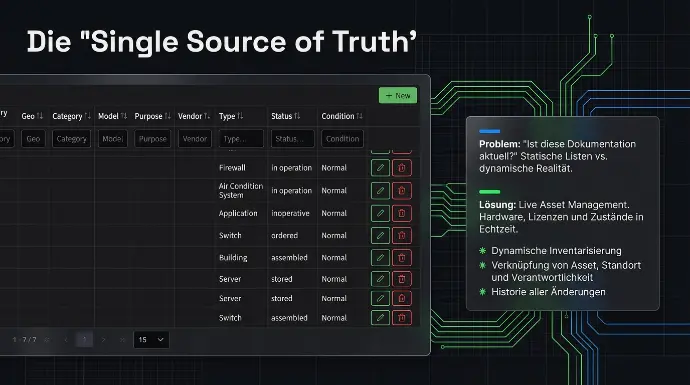
Ainsi naît l'ordre
- Une source unique pour toutes les informations
-> Assets, systèmes, réseaux, créés proprement une seule fois.
- Tout s'appuie automatiquement dessus
-> NIS 2, GRC, risques, justificatifs.
- Les modifications s'appliquent partout
->Plus de double saisie. Aucune incohérence.
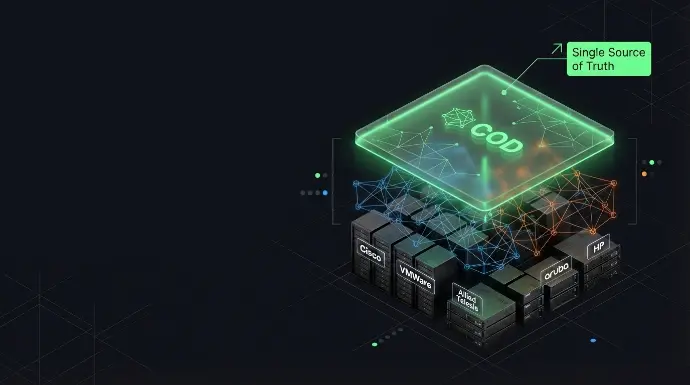
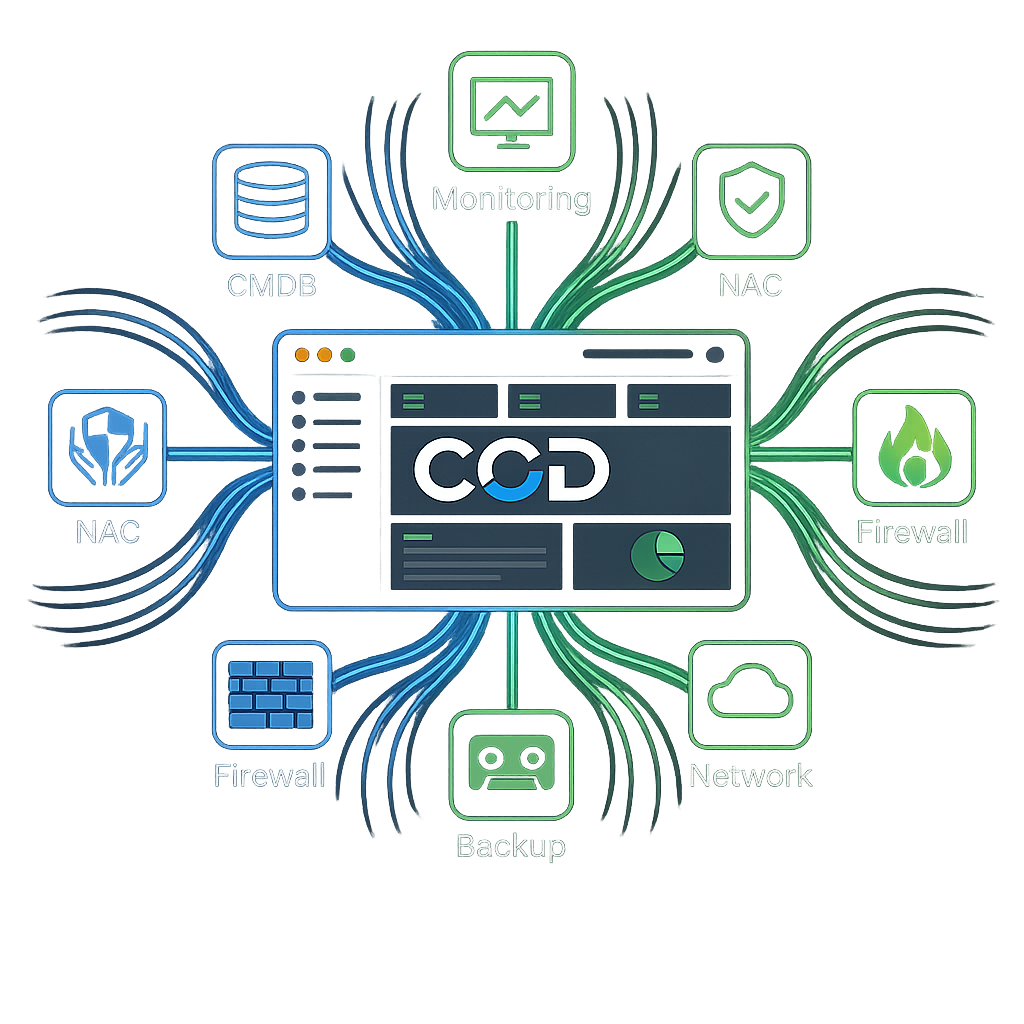
Le résultat
- Moins d'efforts.
- Plus de visibilité.
- Une sécurité démontrable.
- NIS 2 devient un sous-produit, et non un projet permanent.
Pourquoi les opérateurs de secteurs réglementés font confiance à COD
Chez COD, la sécurité, la traçabilité et la souveraineté des données ne sont pas des fonctions annexes, mais le fondement même.
On-Premise, pleine souveraineté des données
Aucune obligation de cloud. COD fonctionne entièrement dans votre centre de données et est compatible KRITIS. Vos données ne sortent jamais de chez vous.
NIS2 et ISO sous contrôle
Le module GRC couvre ISO 27001, ISO 9001, ISO 22301 et BSI 200-3, sur des données d'assets vivantes plutôt que sur des listes obsolètes.
Journal d'audit GRC protégé
Le GRC consigne les modifications champ par champ. Le journal est en append-only, et un trigger de base de données le protège contre la modification et la suppression.
Indépendant des fabricants
Aucun vendor lock-in. Les pare-feux et switches de différents fabricants et votre environnement VMware convergent dans une seule interface.
Made in Germany
Développement et support depuis Traunstein. Un interlocuteur allemand et des standards allemands de protection des données.
Multi-tenant et conforme au RGPD
Clients, sites et services proprement séparés, gestion des rôles via LDAP/AD, exploitable en conformité avec le RGPD.
Ce que rapportent les opérateurs
Des témoignages issus de l'exploitation quotidienne, anonymisés pour des raisons de confidentialité.
« Chaque prise réseau libre était une porte ouverte. Les appareils inconnus n'entrent plus si facilement sur le réseau de production. »
« L'hébergement sur site était pour nous une condition, pas une option. Nos identifiants ne sont pas dans le cloud d'un tiers. »
« Un téléphone perdu, c'était autrefois un ticket qui remontait jusqu'aux développeurs. Aujourd'hui, le helpdesk réinitialise le second facteur en un clic. »
« Le mot de passe du Wi-Fi invité était collé à l'accueil. Aujourd'hui, l'accueil crée les accès lui-même, sans aucun droit sur le pare-feu. »
« 48 ports, c'était 48 fois le travail manuel. Aujourd'hui, une seule commande déploie toute la plage de ports. »
« Nous devions créer chaque groupe de ports sur chaque hôte séparément. Aujourd'hui, le déploiement s'effectue sur tous les hôtes en une seule fois. »
La solution
Central Operations Dashboard
La plateforme qui réduit la complexité.
Une base centrale
pour la structure, la vue d'ensemble et la conformité.
👉 En bref :
Le chaos coûte du temps.
L'ordre crée la sécurité.
Pourquoi COD ?
Trois raisons pour lesquelles les exploitants font confiance à COD.
Efficacité
Un point d'entrée central. Moins de charge d'administration grâce à des outils regroupés.
Sécurité
Une transparence totale grâce au NAC, à TACACS+ et au complément VAS.
Indépendance
Aucun vendor lock-in. La liberté dans le choix du matériel.