NIS2 rencontre votre réalité, pas vos classeurs
Le module GRC (Governance, Risk & Compliance) du COD (Central Operations Dashboard) rend démontrable votre préparation aux exigences de la directive NIS2 (directive européenne sur la sécurité des réseaux et de l'information). Il fonctionne comme un système de gestion reposant sur des données vivantes, avec gestion des risques, transparence des assets et preuves traçables.
NIS2 exige ce que la plupart des outils de conformité se contentent d'affirmer : une gestion des risques réellement vécue, une transparence complète des assets et des preuves solides. COD, avec son module GRC, comble l'écart entre ce qui tourne et ce qui est documenté, parce que votre conformité s'appuie sur les mêmes données vivantes que votre exploitation.
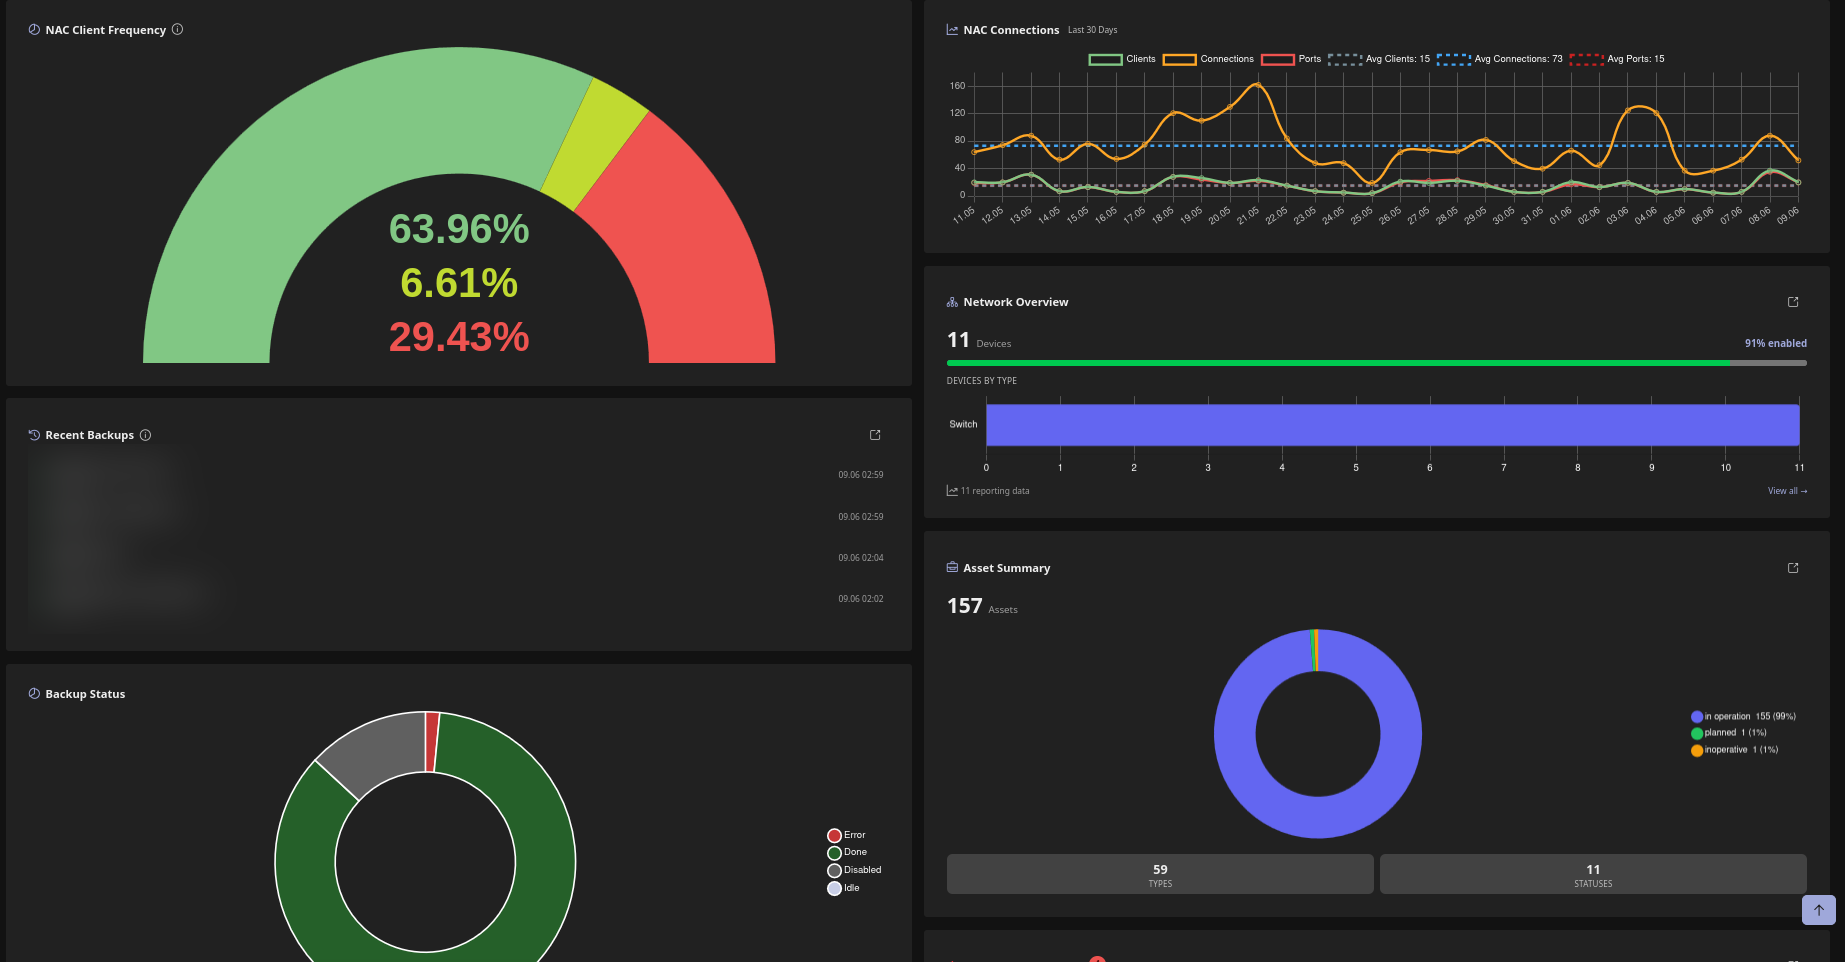
Pourquoi les outils GRC classiques échouent face à NIS2
La plupart des outils GRC font comme si votre infrastructure était figée : remplis une fois, entretenus à moitié, avec un état datant de plusieurs mois. Or NIS2 ne s'intéresse pas à votre dernier audit, mais à votre risque actuel.
- Les listes d'assets statiques deviennent obsolètes plus vite que vous ne pouvez les maintenir
- Des évaluations de risque sans lien en temps réel avec la réalité sont sans valeur en cas d'urgence
- Les ponts manuels entre exploitation et documentation coûtent du temps et créent des lacunes
Ce que NIS2 exige et comment COD y répond
NIS2 pose des exigences concrètes en matière de gestion des risques, de transparence et de preuve. COD reproduit chacune d'elles sur une base de données commune et vivante.
Remarque : COD ne remplace pas un conseil juridique. Nous fournissons l'outil qui rend vos mesures NIS2 techniquement réalisables et démontrables.
- Transparence des assets : COD-Network détecte automatiquement chaque appareil adressable en IP, de l'IT au réseau jusqu'à l'OT, comme base, plutôt que des listes manuelles
- Gestion des risques : une évaluation des risques basée sur les assets et versionnée, selon le standard BSI 200-3 avec les menaces élémentaires du compendium IT-Grundschutz. Sur l'asset concret, statut en temps réel inclus, et non « composant en général »
- Traçabilité : le journal d'audit du module GRC est en append-only et protégé contre la modification et la suppression par un trigger de base de données. Il consigne les modifications champ par champ : qui, quand, quoi, où
- Mesures & politiques : des politiques versionnées, directement liées aux controls, avec un workflow du brouillon jusqu'à l'archivage
Le module GRC : plusieurs normes, un seul système
Qu'il s'agisse de sécurité de l'information, de qualité ou de continuité d'activité, le module GRC couvre les principales normes sur une base de données commune, sans double saisie. L'analyse des risques suit le standard BSI 200-3 avec les menaces élémentaires du compendium IT-Grundschutz.
- ISO 27001 et 27002 : sécurité de l'information, y compris l'ensemble des 93 mesures de l'Annexe A
- ISO 9001 : management de la qualité
- ISO 22301 : management de la continuité d'activité
- NIS2 : preuve de readiness pour la directive NIS2
Gérer les controls, pas seulement les cocher
La maturité NIS2 signifie : savoir à tout moment où vous en êtes. Le module GRC rend visible votre état d'avancement, par control, et pas seulement sous forme de case cochée.
- L'ensemble des 93 controls de l'Annexe A d'ISO 27001 est intégré, regroupé en quatre domaines thématiques
- Par control : applicabilité, statut de mise en œuvre (mis en œuvre / partiel / planifié / non mis en œuvre), notes et politiques liées
- Progression visualisée dans le tableau de bord : readiness d'un seul coup d'œil
On-premise : compatible KRITIS, avec des contenus à jour
Justement dans un contexte KRITIS, « aucune donnée dans le cloud » est souvent une exigence, pas une préférence. COD fonctionne entièrement on-premise tout en conservant des contenus à jour.
- Entièrement exploitable on-premise : contrôle total des données
- Données de conformité dans une base de données PostgreSQL propre et proprement séparée
- Catalogue de normes versionné avec changement guidé entre les éditions d'une norme
Questions fréquentes
Demander une démonstration de readiness NIS2
Nous vous présentons COD et le module GRC de manière concrète dans votre environnement, sans pression commerciale et sans engagement. Vous pouvez aussi télécharger la fiche technique GRC reprenant de façon compacte tous les faits sur les normes, les controls et le journal d'audit, au format PDF.