Voici comment COD est construit : une voie pour le navigateur, des services séparés derrière
À un moment donné de chaque projet vient l'échange avec le service de sécurité. De quelles parties le logiciel se compose-t-il ? Qui parle à qui ? Qu'est-ce qui est exposé sur le réseau ? Et où se trouvent les données ? Cette page y répond pour COD 3.8, sans numéros de port ni adresses.
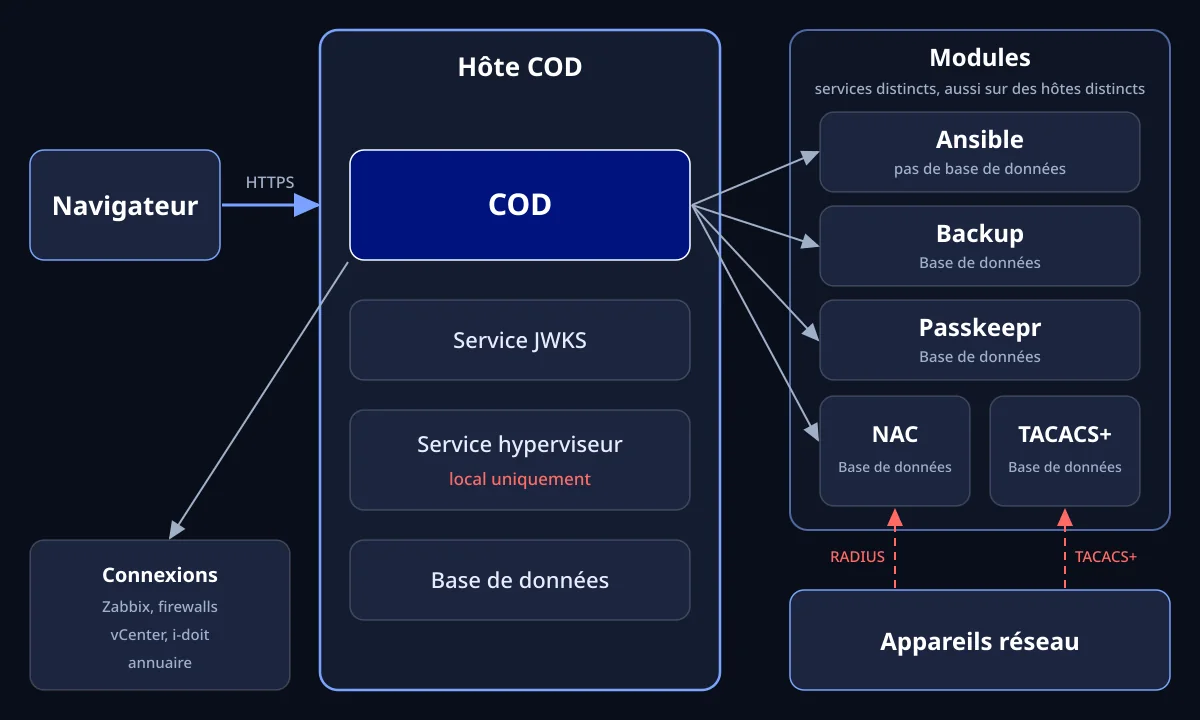
Représentation propre pour l'installation sur un serveur, version COD 3.8. Sans ports ni adresses.
L'interface ne parle jamais directement à un module
Le navigateur atteint l'hôte COD via HTTPS. Un reverse proxy peut se trouver devant. Chaque appel vers un module passe par COD, et COD vérifie les droits. C'est pourquoi la même vérification s'applique dans Network, dans GRC et dans la recherche globale.
En plus du navigateur, il existe une seconde voie vers l'installation, et nous la nommons : vos appareils réseau parlent RADIUS avec le service NAC et TACACS+ avec le service TACACS+. Il doit en être ainsi, car c'est là que se prend la décision d'accès.
De quoi COD se compose
Des modules comme services distincts
NAC, Backup, Passkeepr, TACACS+ et Ansible tournent comme services distincts à côté de COD. NAC, Backup, Passkeepr et TACACS+ ont chacun leur propre base de données. Ansible n'en a pas.
Un seul endroit pour les clés
Qui se connecte reçoit un token signé. Le service JWKS tient les clés publiques à disposition, chaque module vérifie lui-même le token avec elles. Le service tourne en règle générale sur l'hôte COD et peut avoir son propre hôte.
Service hyperviseur : toujours sur l'hôte COD
Le service hyperviseur tourne toujours sur l'hôte COD, car COD ne l'atteint que par la boucle locale.
Service Ansible : sur l'hôte COD ou sur un hôte distinct
Le service Ansible n'écoute par défaut que sur la boucle locale. S'il tourne sur un hôte distinct, vous y réglez l'adresse réseau, et l'hôte COD l'atteint par le réseau. Cette voie, vous la réglez dans votre firewall.
Formes de déploiement pour Self Hosted
Les formes peuvent se combiner. Avec Shared Hosted et Private Hosted, extocode exploite l'instance. Avec Private Hosted, vous fournissez et exploitez vous-même le composant NAC dans votre réseau.
Tout sur un seul serveur
COD, service JWKS, tous les modules et les bases de données sur un seul hôte. Pour débuter ou là où rien ne doit être séparé.
Serveur COD et serveurs de modules
NAC, Backup, Passkeepr, Ansible ou TACACS+ sur des hôtes distincts. Par exemple RADIUS près des appareils réseau ou un module dans une DMZ. Passkeepr se place si possible à côté de COD.
Serveurs de base de données dédiés
MariaDB et PostgreSQL sur vos serveurs de base de données, si une équipe ou votre sauvegarde s'en occupe là.
Plusieurs sites
Un seul COD. Un site supplémentaire reçoit sa propre instance Backup, Passkeepr ou Ansible.
NAC : la décision se prend au switch, pas dans le dashboard
Vous gérez les règles dans COD, le service NAC les dépose pour FreeRADIUS. Quand un appareil se connecte, le switch interroge le serveur RADIUS, pas le dashboard. COD apporte en plus sa propre autorité de certification, afin que l'accès au réseau puisse être lié à un certificat d'appareil.
Backup : sauvegarder et comparer, et dire ouvertement où se situe la limite
Le service Backup récupère, selon un calendrier, la configuration des appareils réseau, des serveurs et des bases de données. Chaque exécution est enregistrée avec un horodatage. Vous voyez la série des versions, vous téléchargez des fichiers et vous comparez deux versions. Le service ne restaure rien. La restauration, vous la faites de façon ciblée, à la main.
Pourquoi aucun numéro de port ne figure ici
Un schéma public avec les ports standard aide surtout celui qui scanne. Qui a besoin des numéros pour une règle de firewall les trouve dans le guide d'installation pour son propre environnement. Pour votre contrôle de sécurité, nous répondons volontiers sur ce qui manque ici délibérément.
Questions fréquentes
Clarifier les questions techniques
Nous passons l'architecture en revue avec votre service de sécurité et répondons à ce qui reste délibérément ouvert sur cette page.