COD böyle kurulu: tarayıcı için tek bir yol, arkasında ayrı hizmetler
Her projede bir noktada güvenlik departmanıyla görüşme gelir. Yazılım hangi parçalardan oluşuyor? Kim kiminle konuşuyor? Ağda ne açık duruyor? Ve veriler nerede? Bu sayfa bunu COD 3.8 sürümüne göre yanıtlar, port numaraları ve adresler olmadan.
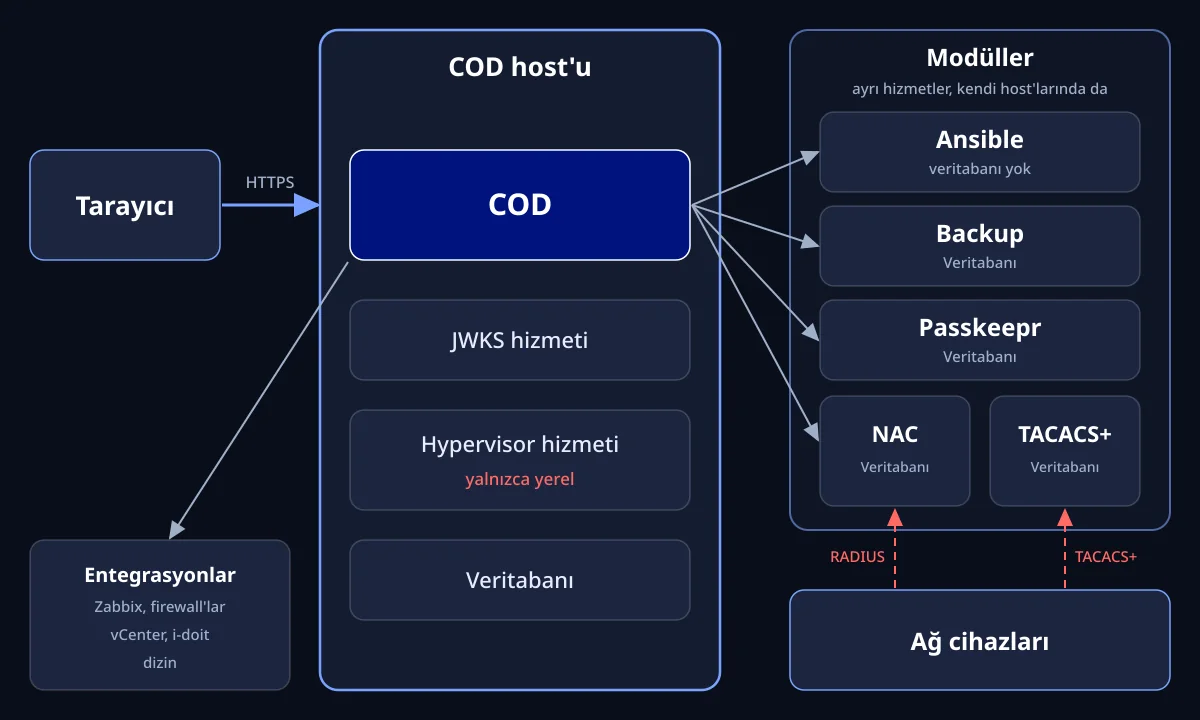
Tek sunucudaki kurulum için kendi çizimimiz, COD 3.8 sürümüne göre. Port ve adres olmadan.
Arayüz hiçbir zaman bir modülle doğrudan konuşmaz
Tarayıcı COD host'una HTTPS üzerinden ulaşır. Önünde bir reverse proxy bulunabilir. Bir modüle yapılan her çağrı COD üzerinden geçer ve yetkileri COD denetler. Bu nedenle aynı denetim Network'te, GRC'de ve genel aramada geçerlidir.
Tarayıcının yanında kuruluma giden ikinci bir yol daha vardır ve bunu açıkça söylüyoruz: ağ cihazlarınız NAC hizmetiyle RADIUS, TACACS+ hizmetiyle TACACS+ konuşur. Böyle olmalıdır, çünkü erişim kararı orada verilir.
COD nelerden oluşur
Ayrı hizmet olarak modüller
NAC, Backup, Passkeepr, TACACS+ ve Ansible, COD'un yanında ayrı hizmetler olarak çalışır. NAC, Backup, Passkeepr ve TACACS+'nın her birinin kendi veritabanı vardır. Ansible'ın yoktur.
Anahtarlar için tek bir yer
Oturum açan, imzalı bir token alır. JWKS hizmeti açık anahtarları hazır tutar, her modül token'ı bunlarla kendisi doğrular. Hizmet normalde COD host'unda çalışır ve kendi host'una taşınabilir.
Hypervisor hizmeti: her zaman COD host'unda
Hypervisor hizmeti her zaman COD host'unda çalışır, çünkü COD ona yalnızca yerel loopback üzerinden ulaşır.
Ansible hizmeti: COD host'unda veya kendi host'unda
Ansible hizmeti, fabrika ayarında yalnızca yerel loopback üzerinde dinler. Kendi host'unda çalışıyorsa, ağ adresini orada ayarlarsınız ve COD host'u ona ağ üzerinden ulaşır. Bu yolu firewall'unuzda düzenlersiniz.
Self Hosted'da kurulum biçimleri
Biçimler birleştirilebilir. Shared Hosted ve Private Hosted'da instance'ı extocode işletir. Private Hosted'da NAC bileşenini kendi ağınızda kendiniz sağlar ve işletirsiniz.
Her şey tek bir sunucuda
COD, JWKS hizmeti, tüm modüller ve veritabanları tek bir host'ta. Başlangıç için veya hiçbir şeyin ayrılması gerekmeyen yerler için.
COD sunucusu ve modül sunucusu
NAC, Backup, Passkeepr, Ansible veya TACACS+ kendi host'larında. Örneğin RADIUS ağ cihazlarına yakın veya bir modül DMZ'de. Passkeepr mümkünse COD'un yanında olmalıdır.
Kendi veritabanı sunucuları
MariaDB ve PostgreSQL, orada bir ekip ya da yedeklemeniz onlara bakıyorsa, sizin veritabanı sunucularınızda.
Birden çok lokasyon
Tek bir COD. Ek bir lokasyon kendi Backup, Passkeepr veya Ansible instance'ını alır.
NAC: Karar dashboard'da değil, switch'te verilir
Kuralları COD'da yönetirsiniz, NAC hizmeti bunları FreeRADIUS için kaydeder. Bir cihaz oturum açtığında switch, dashboard'a değil RADIUS sunucusuna sorar. Bunun için COD kendi sertifika otoritesini getirir, böylece ağ erişimi bir cihaz sertifikasına bağlanabilir.
Backup: yedekler ve karşılaştırır, sınırın nerede olduğunu açıkça söyler
Backup hizmeti, ağ cihazlarından, sunuculardan ve veritabanlarından yapılandırmayı zaman planına göre alır. Her çalışma zaman damgasıyla saklanır. Sürümlerin dizisini görür, dosyaları indirir ve iki sürümü karşılaştırırsınız. Hizmet hiçbir şeyi geri yüklemez. Geri yüklemeyi hedefli olarak elle yaparsınız.
Burada neden port numarası yok
Standart portlarla yapılmış herkese açık bir çizim en çok tarayan kişiye yardımcı olur. Bir firewall kuralı için numaralara ihtiyaç duyan, bunları kendi ortamına ait kurulum kılavuzunda bulur. Güvenlik denetiminiz için burada bilerek bulunmayanı memnuniyetle yanıtlarız.
Sık sorulan sorular
Teknik soruları netleştirin
Mimariyi güvenlik departmanınızla birlikte inceleriz ve bu sayfada bilerek açık bırakılanları yanıtlarız.