Así está construido COD: una vía para el navegador, servicios separados detrás
En algún momento de cada proyecto llega la conversación con el departamento de seguridad. ¿De qué partes se compone el software? ¿Quién habla con quién? ¿Qué está abierto en la red? ¿Y dónde están los datos? Esta página lo responde con la versión COD 3.8, sin números de puerto ni direcciones.
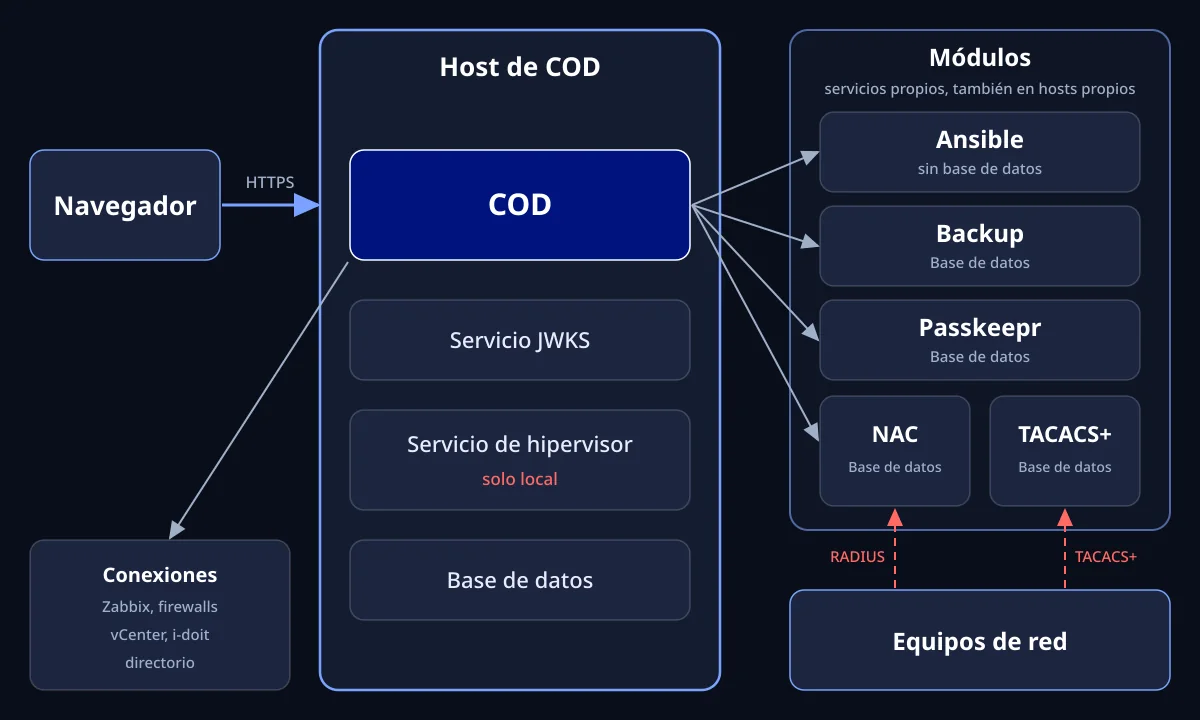
Representación propia para la instalación en un servidor, versión COD 3.8. Sin puertos ni direcciones.
La interfaz nunca habla directamente con un módulo
El navegador alcanza el host de COD mediante HTTPS. Delante puede haber un proxy inverso. Cada llamada a un módulo pasa por COD, y COD comprueba los permisos. Por eso la misma comprobación vale en Network, en GRC y en la búsqueda global.
Además del navegador hay una segunda vía a la instalación, y la mencionamos: sus equipos de red hablan RADIUS con el servicio NAC y TACACS+ con el servicio TACACS+. Tiene que ser así, porque allí se decide el acceso.
De qué se compone COD
Módulos como servicios propios
NAC, Backup, Passkeepr, TACACS+ y Ansible se ejecutan como servicios propios junto a COD. NAC, Backup, Passkeepr y TACACS+ tienen cada uno una base de datos propia. Ansible no tiene ninguna.
Un único lugar para las claves
Quien inicia sesión recibe un token firmado. El servicio JWKS mantiene a disposición las claves públicas, y cada módulo comprueba el token con ellas por sí mismo. El servicio se ejecuta por regla general en el host de COD y puede tener un host propio.
Servicio de hipervisor: siempre en el host de COD
El servicio de hipervisor se ejecuta siempre en el host de COD, porque COD solo lo alcanza a través del loopback local.
Servicio Ansible: en el host de COD o en un host propio
De fábrica, el servicio Ansible solo escucha en el loopback local. Si se ejecuta en un host propio, usted configura allí la dirección de red, y el host de COD lo alcanza por la red. Esa vía la regula usted en su firewall.
Variantes de instalación en Self Hosted
Las variantes se pueden combinar. En Shared Hosted y Private Hosted, extocode opera la instancia. En Private Hosted, usted proporciona y opera el componente NAC en su red.
Todo en un servidor
COD, el servicio JWKS, todos los módulos y las bases de datos en un solo host. Para empezar o donde no hay nada que separar.
Servidor de COD y servidor de módulos
NAC, Backup, Passkeepr, Ansible o TACACS+ en hosts propios. Por ejemplo, RADIUS cerca de los equipos de red o un módulo en una DMZ. Passkeepr debe estar, si es posible, junto a COD.
Servidores de base de datos propios
MariaDB y PostgreSQL en sus servidores de base de datos, cuando un equipo o su copia de seguridad los atiende allí.
Varias ubicaciones
Un solo COD. Otra ubicación recibe su propia instancia de Backup, Passkeepr o Ansible.
NAC: la decisión se toma en el switch, no en el dashboard
Las reglas las mantiene usted en COD, el servicio NAC las deposita para FreeRADIUS. Cuando un equipo inicia sesión, el switch consulta al servidor RADIUS, no al dashboard. Para ello COD incorpora su propia autoridad de certificación, de modo que el acceso a la red pueda vincularse a un certificado de equipo.
Backup: guardar y comparar, y decir abiertamente dónde está el límite
El servicio de Backup recoge según un plan horario la configuración de equipos de red, servidores y bases de datos. Cada ejecución se guarda con marca de tiempo. Usted ve la serie de versiones, descarga archivos y compara dos versiones. El servicio no restaura nada. La restauración la realiza usted de forma dirigida, a mano.
Por qué aquí no aparecen números de puerto
Un dibujo público con puertos estándar ayuda sobre todo a quien escanea. Quien necesite los números para una regla de firewall los encuentra en la guía de instalación para su propio entorno. Para su revisión de seguridad respondemos con gusto a lo que aquí falta deliberadamente.
Preguntas frecuentes
Aclarar consultas técnicas
Repasamos la arquitectura con su departamento de seguridad y respondemos a lo que en esta página queda deliberadamente abierto.