Passkeepr: la caja fuerte de equipo de COD
Las contraseñas de administración, las claves de API y los accesos de mantenimiento suelen estar en notas, hojas de cálculo y chats. Passkeepr los guarda en cofres que cifra su navegador. El servidor solo almacena datos cifrados. Passkeepr forma parte de COD desde la versión 3.8. Hasta COD 3.7 la caja fuerte se llamaba Stronghold.
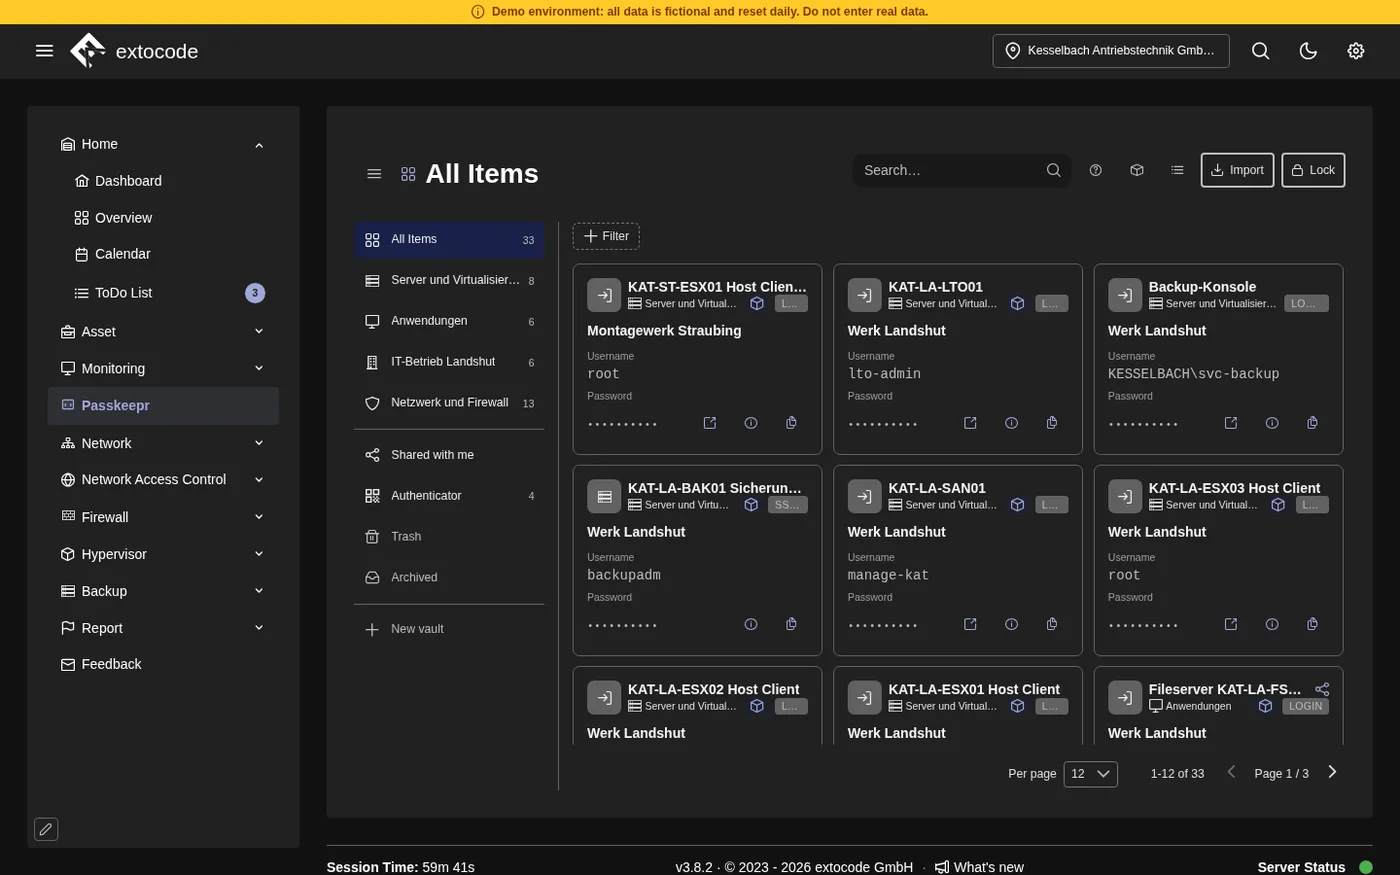
La imagen muestra el cofre de la demo con datos de ejemplo, COD 3.8. La interfaz está en inglés.
¿Le suena?
Credenciales dispersas por todas partes, y un cofre que ve los secretos
El problema: En muchos equipos, las contraseñas de administración, las claves de API y los accesos de mantenimiento están en notas, hojas de cálculo y chats. Donde existe un servicio central, queda la pregunta: ¿puede el servidor leer los secretos en texto claro?
La consecuencia: Las credenciales dispersas son una brecha permanente de seguridad y de localización. Un cofre cuyo servidor lo conoce todo en texto claro concentra el riesgo en un solo lugar.
Cómo ayuda Passkeepr: Passkeepr cifra en el navegador. El servidor almacena datos cifrados y claves selladas que no puede abrir. COD solo le autentica y comprueba su permiso. El servidor conoce cuentas, pertenencias y roles. No conoce nombres de cofres, títulos de entradas, direcciones, clientes, contraseñas ni notas.
Iniciar sesión copiando y pegando
El problema: Sin conexión con el navegador, cada inicio de sesión pasa por el portapapeles: abrir el cofre, buscar la entrada, copiar y pegar. Es engorroso, y en una página de phishing la dirección equivocada pasa fácilmente desapercibida.
La consecuencia: Esa fricción lleva a anotar de nuevo las contraseñas de forma insegura.
Cómo ayuda Passkeepr: La extensión del navegador para Chrome (desde la versión 137) y Firefox (desde la versión 140) rellena las credenciales solo en el sitio propio de la entrada. Un contador en el icono muestra cuántas entradas coinciden con la página abierta. Tras iniciar sesión, pregunta si desea guardar las credenciales. Los códigos de un solo uso y las passkeys forman parte de la entrada.
Accesos que dependen de una sola persona
El problema: Los accesos compartidos, como la administración del firewall, el portal de alojamiento o el registrador de dominio, suelen depender de una persona o circulan por chat. Si está de vacaciones, enferma o se ha marchado, el acceso falta justo cuando hace falta.
La consecuencia: Un acceso que no se puede rastrear es un riesgo para la operación y para la auditoría.
Cómo ayuda Passkeepr: Hay cofres personales, compartidos y Enterprise. En un cofre compartido trabajan varias personas con «Can edit» o «Read-only». Un cofre Enterprise pertenece a su organización y permanece cuando las personas se van. Dos o más Keepr admins lo gestionan. En lugar de borrar, se archiva con un motivo.
Qué aporta Passkeepr
Tres tipos de cofres
Los cofres personales son solo suyos. Los cofres compartidos los comparte con colegas. Los cofres Enterprise pertenecen a la organización.
Emergency Kit
Al configurar, elige una contraseña maestra. Passkeepr le muestra entonces su Emergency Kit con una frase de recuperación de 24 palabras y la Secret Key. La frase permite fijar una nueva contraseña maestra si olvida la suya. La Secret Key desbloquea Passkeepr en un dispositivo nuevo. Guarde el kit donde nadie más pueda leerlo, nunca en COD ni en una copia de seguridad de COD.
Compartir
Se comparten cofres enteros o entradas individuales, con personas o con grupos locales de su sede. Los enlaces de invitación valen siete días y se pueden usar una vez.
Códigos de un solo uso y passkeys
Una entrada reúne contraseña, código de un solo uso y passkey. La extensión aporta el código al iniciar sesión. Guarda las passkeys y las consulta en una ventana propia. Desde COD 3.8.2 se necesita la versión 3.3.2. Viene con COD y se instala desde Passkeepr.
Importación
La importación lee archivos de Bitwarden, 1Password, KeePass, sysPass, CSV y JSON, también protegidos con contraseña. Con Bitwarden también se traen las passkeys. Si lo desea, la importación reparte las entradas en varios cofres según los grupos del archivo. Así construye su base sin volver a teclear.
Archivar en vez de borrar
Nada desaparece de inmediato. Las entradas y cofres archivados esperan con su motivo en la pestaña Archived. Borrar solo es posible 30 días después de archivar y no se puede deshacer. Restaurar se hace directamente o mediante una solicitud, según el tipo de cofre.
Vista de administración y auditoría
Los Keepr admins y el manager ven una vista de administración con solicitudes abiertas, propietarios y los códigos del antiguo módulo OTP. Cada cambio queda registrado con su autor en el registro de auditoría de Passkeepr. Una función de comprobación muestra si faltan entradas o se han modificado.
Copias sin conexión
Solo si un administrador lo permite, y desactivado por defecto: las entradas elegidas se pueden guardar en un archivo protegido con contraseña que se abre sin red. Passkeepr anota quién creó una copia, no qué entradas contiene.
Passkeepr y COD
Passkeepr no es una herramienta más junto a COD, sino la caja fuerte dentro de la plataforma. No hay un segundo directorio de usuarios: COD inicia la sesión y comprueba el permiso, los grupos locales vienen de la sede y un Keepr admin es un administrador de COD. Bloquear y borrar cuentas en COD actúa sobre el rol en el cofre, y la auditoría llega a la Admin Area en Audit. Los códigos del antiguo módulo OTP pasan una vez a Passkeepr, para que contraseña y segundo factor estén en la misma entrada. Una entrada puede nombrar un asset, así la credencial correcta está a mano para el equipo. Este vínculo funciona en un sentido: el asset no muestra sus entradas del cofre.
Lo que conviene saber
- Con COD 3.8, cada base de datos de Passkeepr empieza vacía. No hay traspaso automático desde Stronghold. Las entradas se introducen de nuevo o se leen con la importación.
- La extensión necesita Chrome desde la versión 137 o Firefox desde la versión 140. No crea cofres, no invita a nadie, no comparte nada, no importa nada ni abre la administración. Eso se hace en el propio Passkeepr.
- Passkeepr no impide que alguien copie lo que puede leer. Quien se va pierde el acceso a todo lo que se guarde después, pero no a lo que ya ha visto. Tras una salida conflictiva, cambie las credenciales en los propios sistemas.
- Una copia sin conexión y una exportación no se pueden recuperar. Frente a alguien que pueda escribir en la base de datos, Passkeepr protege solo de forma limitada. El manual describe los límites en detalle.
Preguntas frecuentes
Conocer Passkeepr
En la demo abierta ve la entrada del menú y la pantalla de desbloqueo. Passkeepr no se puede configurar allí. La imagen de arriba muestra el cofre de la demo con datos de ejemplo.
Abrir la demoPresentación personal
Esta página describe Passkeepr en COD 3.8. La prestación a la que tiene derecho la determina únicamente la descripción del servicio en la versión aplicable a su contrato.