<COD>
Central Operations Dashboard
Un panel. Todos los fabricantes. Control total.
«NIS 2 no fracasa por la tecnología.
Sino por el caos.»Toda su TI y OT. Controlada de forma centralizada, on-premise, con seguridad demostrable.
Con la confianza de operadores de infraestructuras críticas
En funcionamiento donde el fallo no es una opción
Muchos de nuestros clientes son operadores KRITIS. Por confidencialidad no mencionamos nombres, pero COD funciona en el día a día en organizaciones para las que una interrupción o una fuga de datos no son una opción.
En uso en la práctica
2,5 M+
sensores supervisados
Miles
switches gestionados
TI + OT
dispositivos a través de un NAC central
Usted conoce estos problemas. COD los resuelve.
No otra herramienta más con listas de funciones, sino respuestas a las situaciones que de verdad frenan su día a día de TI.
Dependencia del proveedor
«Una vez implantada, nunca más nos libraremos de esa herramienta.»
Con nosotros, no.
Si lo desea, COD funciona íntegramente en su infraestructura y usa estándares abiertos como SNMP, SSH, 802.1X y TACACS+. Si operamos COD por usted, recibe sus datos cuando los pida en un formato habitual.
Integraciones →Demasiados fabricantes y herramientas
«Para cada fabricante, una herramienta de gestión y un login distintos.»
Lo resolvemos.
COD registra equipos de red de nueve fabricantes y gestiona firewalls de cuatro en una sola interfaz. Todos los módulos trabajan sobre una base de activos común.
Todos los módulos →Caos en la documentación
«Nuestra documentación está dispersa, desactualizada o solo en unas pocas cabezas.»
COD registra automáticamente. InfoScan redacta los textos.
COD captura por sí mismo puertos, VLAN, clientes, direcciones y rutas y dibuja la topología. El módulo adicional InfoScan redacta con IA local borradores de su documentación. Usted decide qué se adopta.
Red y activos →Sin visión de conjunto de las normas
«ISO 27001, ISO 9001, NIS2: para cada norma mantenemos un silo propio.»
Ponemos orden y entregamos el GRC.
El GRC reúne ISO/IEC 27001, ISO 9001, ISO 22301 y NIS2 en un solo catálogo y agrupa en una fila los requisitos que se solapan. No sustituye a una certificación, sino que prepara sus evidencias.
GRC & Cumplimiento →Acceso a la red abierto
«Cada roseta de red libre es una puerta abierta.»
Acceso solo con autorización.
COD-NAC impone el control de acceso según 802.1X y por direcciones MAC, con PKI propia. Las autorizaciones limitadas en el tiempo caducan por sí solas.
NAC & PKI →Permisos de admin poco claros
«¿Quién puede ejecutar qué comandos en qué switch? Nadie lo sabe con certeza.»
Los derechos de comandos en un solo lugar.
El servidor TACACS+ incluido gestiona usuarios, equipos, reglas y roles, con accounting. Un simulador muestra de antemano si un comando estaría permitido.
TACACS+ →Contraseñas dispersas
«Las contraseñas del equipo están en notas, chats y una nube ajena.»
Compartidas, pero cifradas.
Stronghold guarda contraseñas y secretos con cifrado de extremo a extremo, en cajas fuertes personales y compartidas. El servidor solo guarda texto cifrado.
Stronghold →Configuraciones perdidas
«Si se pierde la configuración de un equipo, la reconstruimos de memoria.»
Respaldadas y comparables.
COD respalda configuraciones de todos los fabricantes y de forma programada. Ve las diferencias entre dos versiones hasta el archivo individual.
Backup →Además, monitorización con Zabbix, red y activos, accesos de invitados mediante portal cautivo, redes VMware y el despliegue de configuraciones en rangos de puertos completos con la automatización. Todos los problemas en detalle →
¿Qué problema le pesa más?
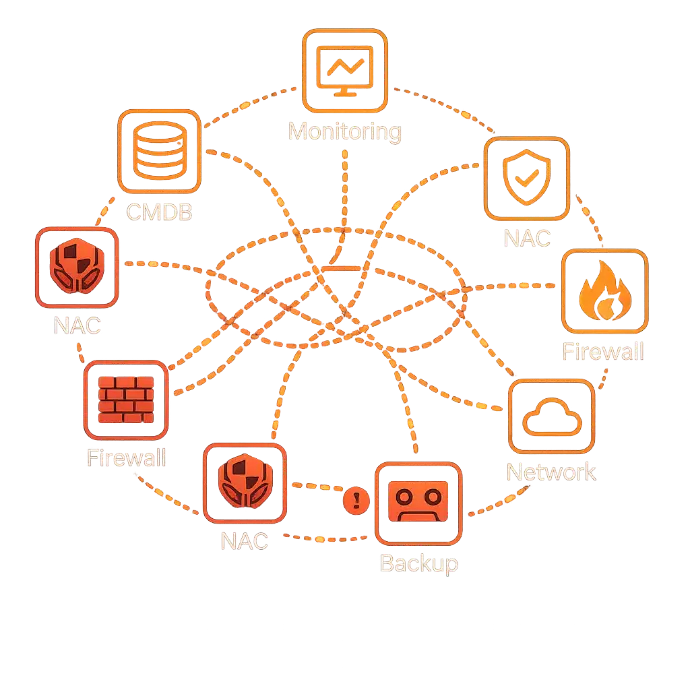
El verdadero problema
Su TI no se conoce a sí misma.
- La información existe,
- pero no de forma centralizada,
- no conectada,
- no reutilizable.
El punto de inflexión
- Registrar una vez.
- Utilizar en todas partes.
- Dejar de empezar de cero en cada tema.
- Sino crear una base común.
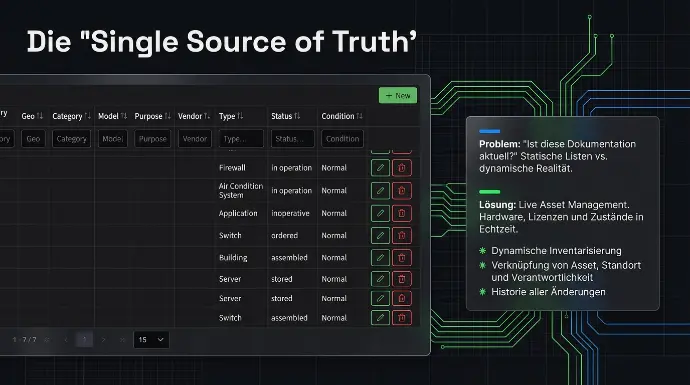
Así nace el orden
- Una única fuente para toda la información
-> Activos, sistemas, redes: dados de alta correctamente una sola vez.
- Todo se construye automáticamente sobre ello
-> NIS 2, GRC, riesgos, evidencias.
- Los cambios surten efecto en todas partes
->Sin mantenimiento duplicado. Sin inconsistencias.
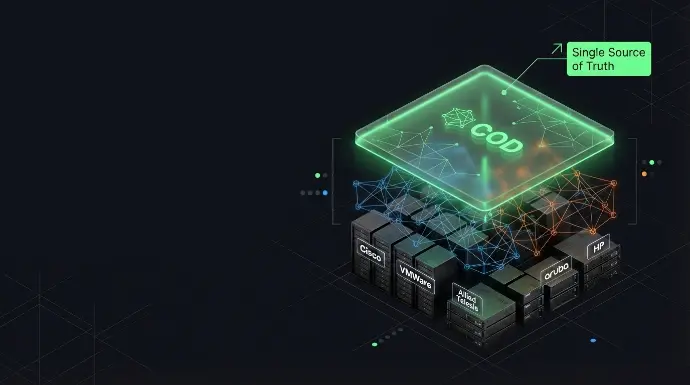
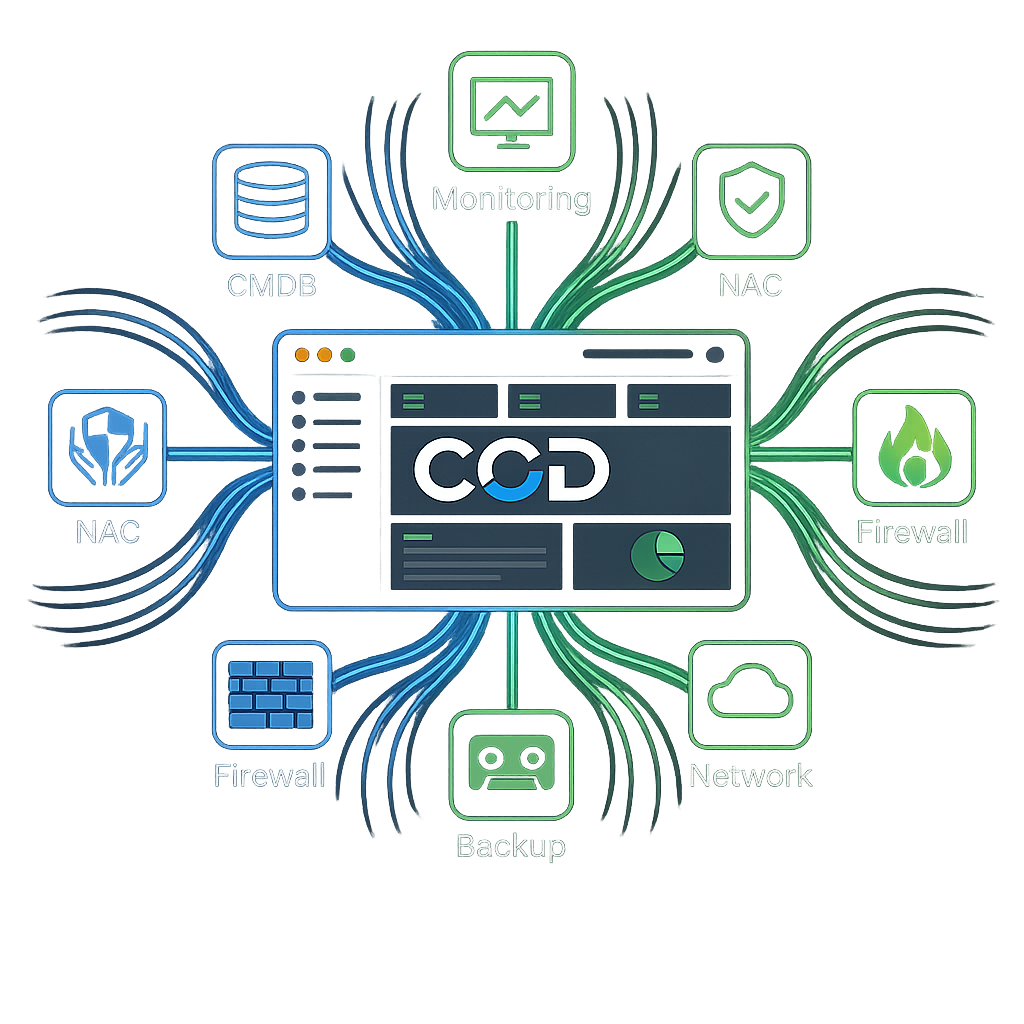
El resultado
- Menos esfuerzo.
- Mayor visión de conjunto.
- Seguridad demostrable.
- NIS 2 pasa a ser un subproducto, no un proyecto permanente.
Por qué los operadores de sectores regulados confían en COD
En COD, la seguridad, la trazabilidad y la soberanía de los datos no son funciones adicionales, sino la base.
On-Premise, plena soberanía de los datos
Sin nube obligatoria. COD funciona por completo en su centro de datos y es apto para KRITIS. Sus datos no salen de su organización.
NIS2 e ISO bajo control
El módulo GRC cubre ISO 27001, ISO 9001, ISO 22301 y BSI 200-3, sobre datos de activos vivos en lugar de listas obsoletas.
Registro de auditoría GRC protegido
El GRC registra los cambios campo por campo. El registro es de solo adición (append-only) y un trigger de base de datos lo protege contra modificaciones y borrados.
Independiente del fabricante
Sin vendor lock-in. Firewalls y switches de distintos fabricantes y su entorno VMware convergen en una única interfaz.
Made in Germany
Desarrollo y soporte desde Traunstein. Un interlocutor alemán y estándares alemanes de protección de datos.
Multicliente y conforme al RGPD
Clientes, sedes y departamentos claramente separados, con roles a través de LDAP/AD y operable conforme al RGPD.
Lo que cuentan los operadores
Voces del día a día operativo, anonimizadas por motivos de confidencialidad.
«Cada toma de red libre era una puerta abierta. Los dispositivos ajenos ya no entran sin más en la red de producción.»
«El on-premise era para nosotros un requisito, no un extra. Nuestras credenciales no están en la nube de un tercero.»
«Un móvil perdido antes significaba un ticket que escalaba hasta el equipo de desarrollo. Ahora el helpdesk restablece el segundo factor con un clic.»
«La contraseña del wifi de invitados estaba pegada en recepción. Ahora recepción crea los accesos por sí misma, sin ningún permiso en el firewall.»
«48 puertos significaban 48 veces el trabajo manual. Ahora un solo comando despliega todo el rango de puertos.»
«Teníamos que crear cada grupo de puertos en cada host por separado. Ahora el despliegue se ejecuta en todos los hosts de una sola vez.»
La solución
Central Operations Dashboard
La plataforma que reduce la complejidad.
Una base central
para la estructura, la visión de conjunto y el cumplimiento normativo.
👉 En resumen:
El caos cuesta tiempo.
El orden crea seguridad.
¿Por qué COD?
Tres razones por las que los operadores confían en COD.
Eficiencia
Un único punto de entrada. Menos carga administrativa gracias a herramientas unificadas.
Seguridad
Transparencia total mediante NAC, TACACS+ y el complemento VAS.
Independencia
Sin vendor lock-in. Libertad en la elección del hardware.