Sus clientes deben ver su marca, no la del fabricante
Quien opera TI para varios clientes, sociedades o ubicaciones se enfrenta a las mismas cuatro preguntas. ¿Qué nombre aparece en la interfaz? ¿Cómo se mantienen separadas las organizaciones? ¿Cómo entran varias ubicaciones en una instalación? ¿Y quién puede hacer qué? COD responde a las cuatro en el nivel sobre el que se asienta cada módulo.
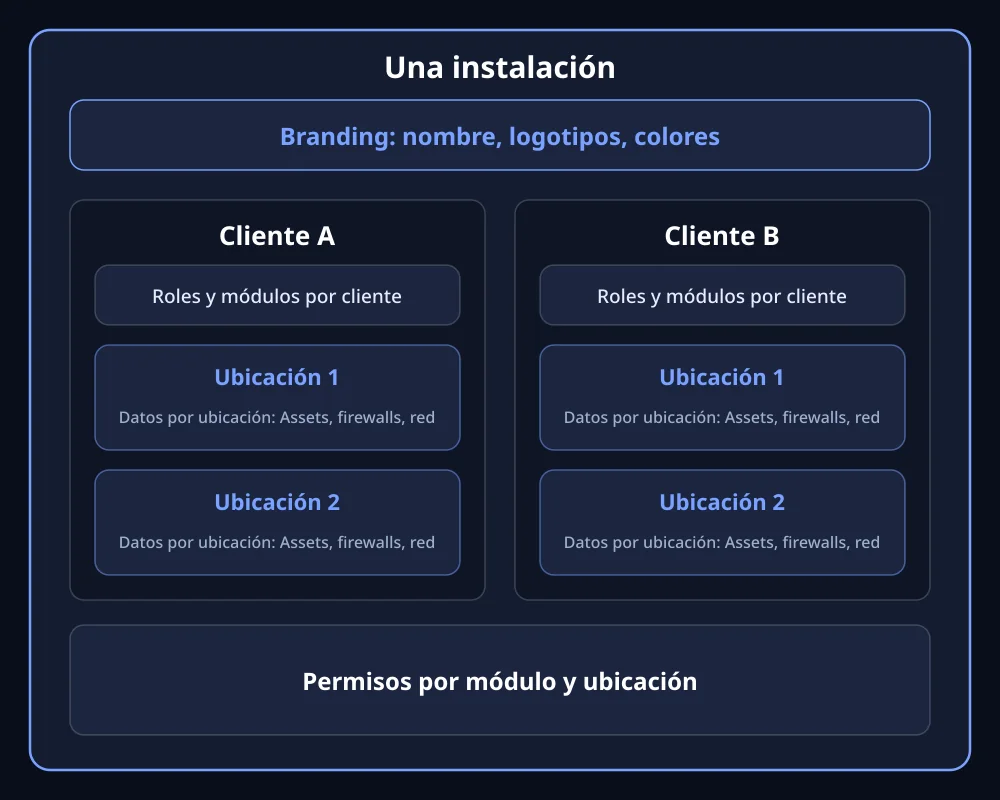
Representación propia: el Branding vale por instalación, los clientes y las ubicaciones están por debajo.
¿Le suena?
Sus clientes ven la marca del fabricante, no la suya
El problema: Usted opera la TI de sus clientes de forma profesional, pero cada herramienta lleva el nombre de un fabricante.
La consecuencia: Contribuye a construir la fidelización de clientes de otro. Cada pequeño ajuste se convierte en un ticket en manos de un tercero.
Así lo resuelve COD: En Admin Area > Branding establece el nombre corto y el nombre completo de la aplicación, el texto de la barra superior y los colores de la pantalla de carga y de los códigos QR. Tres logotipos se pueden asignar libremente: barra superior (también el icono del navegador), página de inicio de sesión y centro de los códigos QR, en PNG, JPEG o SVG de hasta 1 MB. El Branding vale por instalación.
Un sistema propio para cada cliente y, con ello, un esfuerzo operativo propio
El problema: Varios clientes o sociedades significan, en muchas herramientas, varias instalaciones. Cada una requiere mantenimiento, actualización y copia de seguridad.
La consecuencia: El esfuerzo operativo crece con cada cliente.
Así lo resuelve COD: Un cliente es una organización. Tiene sus ubicaciones, sus roles y sus usuarios, además de su conexión a Active Directory o LDAP. Qué módulos tiene se establece por cliente y determina qué menús existen. Los clientes están separados de forma lógica y en los permisos de acceso. Solo un SuperAdmin puede mover un Asset más allá del límite de un cliente. Los hosts y los problemas de un servidor Zabbix compartido se separan mediante los grupos de hosts habilitados por ubicación.
Diez ubicaciones, y cada una ve los equipos de todas las demás
El problema: Una empresa con varias plantas o sucursales tiene en cada lugar equipos propios y a menudo una TI propia. Las herramientas que lo vuelcan todo en una lista abruman a la sede periférica.
La consecuencia: O bien cada uno lo ve todo, o bien surgen soluciones aisladas sin una visión común.
Así lo resuelve COD: Casi cada registro pertenece a una ubicación: Assets, firewalls, equipos de red, calendario, tareas. Se cambia arriba, en la barra de cabecera. El cambio también puede modificar qué módulos existen, porque esto se resuelve por ubicación. Algunas cosas valen para toda la instalación, por ejemplo el Branding y los nombres de los Assets.
Permisos por niveles, y nunca existe el nivel adecuado
El problema: Muchas herramientas solo conocen una escalera que va del lector al administrador. Quien quiere permitir a un compañero la exportación sin dejarle borrar no encuentra un nivel adecuado.
La consecuencia: Demasiadas cuentas tienen demasiados permisos. En una auditoría, esto es una constatación evidente.
Así lo resuelve COD: Un rol pertenece a un cliente, y los permisos valen por módulo y por ubicación. Hay cinco permisos individuales: crear, leer, modificar, borrar y exportar. Se combinan libremente. Sin permiso de lectura, ese usuario no tiene la entrada de menú. Cada rol puede llevar su grupo de Active Directory y exigir un segundo factor. No existe un permiso sobre un equipo individual.
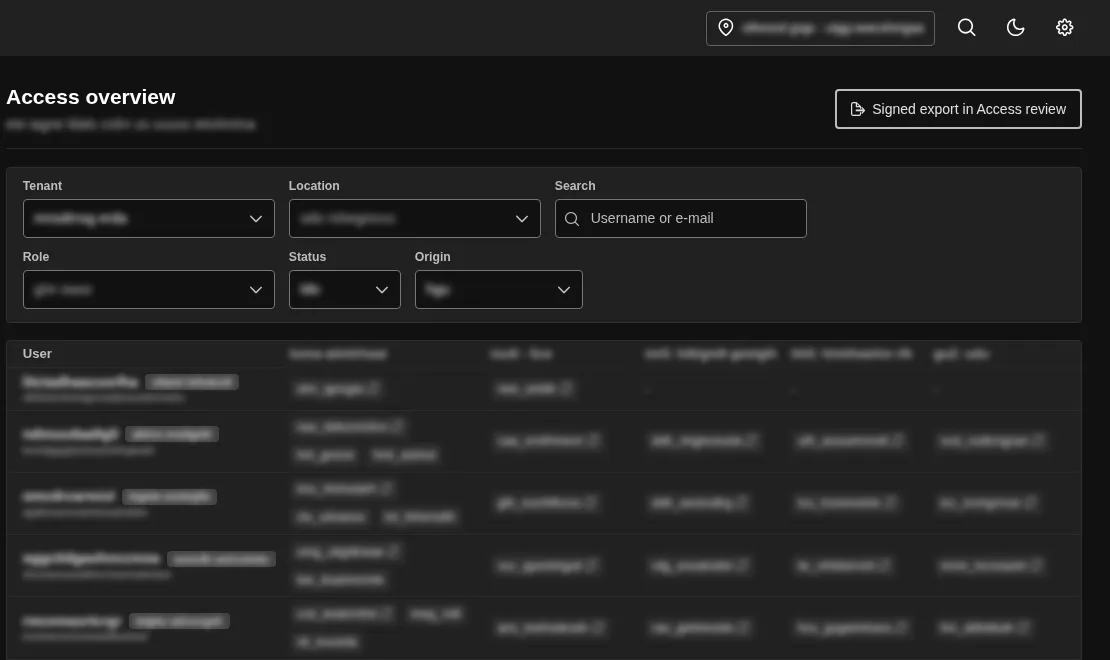
Vista general de accesos en una instancia real, COD 3.8. Datos hechos irreconocibles.
Por qué esto es más que un ajuste
Los clientes, las ubicaciones y los permisos son en COD el nivel sobre el que se asienta cada módulo. Por eso un único conmutador en la barra de cabecera filtra casi todos los módulos, y los mismos permisos se aplican en Network, en GRC y en la búsqueda global. El Branding actúa también en la página de inicio de sesión y en la pantalla de carga, es decir, ya antes del inicio de sesión. Solo puede modificarlo el rol Manager. Las cuentas se bloquean con una justificación, para que se conserve el rastro, y la sincronización planificada con Active Directory bloquea a quien ya no figura en el grupo de acceso.
Preguntas frecuentes
Ver clientes, ubicaciones y roles
La selección de ubicación y los permisos los ve en la demo abierta. El Branding se lo mostramos personalmente, el Admin Area no está habilitado en la demo.