Ihre Kunden sollen Ihre Marke sehen, nicht die des Herstellers
Wer IT für mehrere Kunden, Gesellschaften oder Standorte betreibt, steht vor denselben vier Fragen. Wessen Name steht auf der Oberfläche? Wie bleiben Organisationen getrennt? Wie kommen mehrere Standorte in eine Installation? Und wer darf was? COD beantwortet alle vier auf der Ebene, auf der jedes Modul aufsetzt.
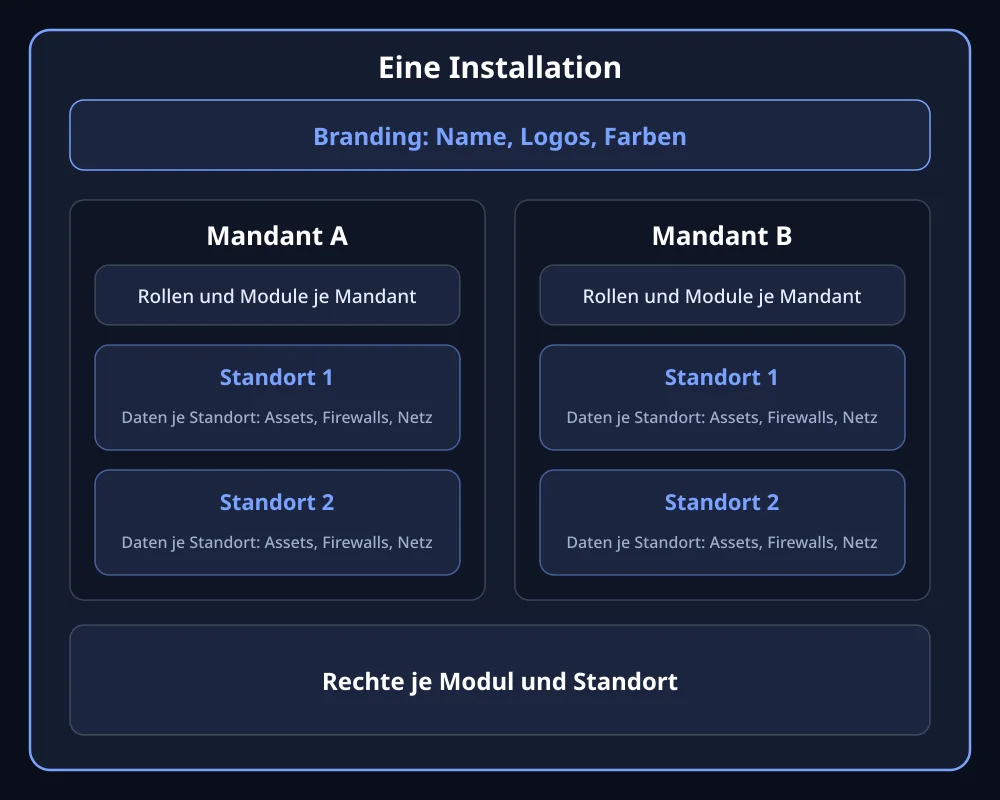
Eigene Darstellung: Das Branding gilt je Installation, Mandanten und Standorte liegen darunter.
Kennen Sie das?
Ihre Kunden sehen die Marke des Herstellers, nicht Ihre
Der Schmerz: Sie betreiben die IT Ihrer Kunden professionell, aber jedes Werkzeug trägt den Namen eines Herstellers.
Die Folge: Sie bauen die Kundenbindung eines anderen mit auf. Jede kleine Anpassung wird zum Ticket bei einem Dritten.
So löst COD das: Unter Admin Area > Branding setzen Sie den kurzen und den vollen Anwendungsnamen, den Text der Kopfleiste und die Farben von Ladebildschirm und QR-Codes. Drei Logos sind frei belegbar: Kopfleiste (zugleich das Browser-Icon), Anmeldeseite und die Mitte der QR-Codes, als PNG, JPEG oder SVG bis 1 MB. Das Branding gilt je Installation.
Für jeden Kunden ein eigenes System, und damit eigener Betriebsaufwand
Der Schmerz: Mehrere Kunden oder Gesellschaften bedeuten in vielen Werkzeugen mehrere Installationen. Jede will gepflegt, aktualisiert und gesichert werden.
Die Folge: Der Betriebsaufwand wächst mit jedem Kunden mit.
So löst COD das: Ein Mandant ist eine Organisation. Er hat seine Standorte, seine Rollen und seine Benutzer, dazu seine Anbindung an Active Directory oder LDAP. Welche Module er hat, wird je Mandant festgelegt und bestimmt, welche Menüs es gibt. Mandanten sind logisch und in den Zugriffsrechten getrennt. Ein Asset über eine Mandantengrenze verschieben darf nur ein SuperAdmin. Hosts und Probleme eines gemeinsamen Zabbix-Servers werden über die je Standort freigegebenen Host-Gruppen getrennt.
Zehn Standorte, und jeder sieht die Geräte aller anderen
Der Schmerz: Ein Unternehmen mit mehreren Werken oder Filialen hat an jedem Ort eigene Geräte und oft eine eigene IT. Werkzeuge, die alles in eine Liste werfen, überfordern die Außenstelle.
Die Folge: Entweder sieht jeder alles, oder es entstehen Insellösungen ohne gemeinsamen Blick.
So löst COD das: Fast jeder Datensatz gehört zu einem Standort: Assets, Firewalls, Netzgeräte, Kalender, Aufgaben. Umgeschaltet wird oben in der Kopfzeile. Der Wechsel kann auch ändern, welche Module es gibt, denn das wird je Standort aufgelöst. Einige Dinge gelten installationsweit, etwa das Branding und die Namen der Assets.
Rechte in Stufen, und die passende Stufe gibt es nie
Der Schmerz: Viele Werkzeuge kennen nur eine Leiter vom Leser zum Administrator. Wer einem Kollegen den Export erlauben will, ohne ihn löschen zu lassen, findet keine passende Stufe.
Die Folge: Zu viele Konten haben zu viele Rechte. Im Audit ist das eine naheliegende Feststellung.
So löst COD das: Eine Rolle gehört zu einem Mandanten, die Rechte gelten je Modul und je Standort. Es gibt fünf einzelne Rechte: Anlegen, Lesen, Ändern, Löschen und Export. Sie werden frei kombiniert. Ohne Leserecht gibt es den Menüpunkt für diesen Anwender nicht. Jede Rolle kann ihre Gruppe aus Active Directory tragen und einen zweiten Faktor verlangen. Ein Recht auf ein einzelnes Gerät gibt es nicht.
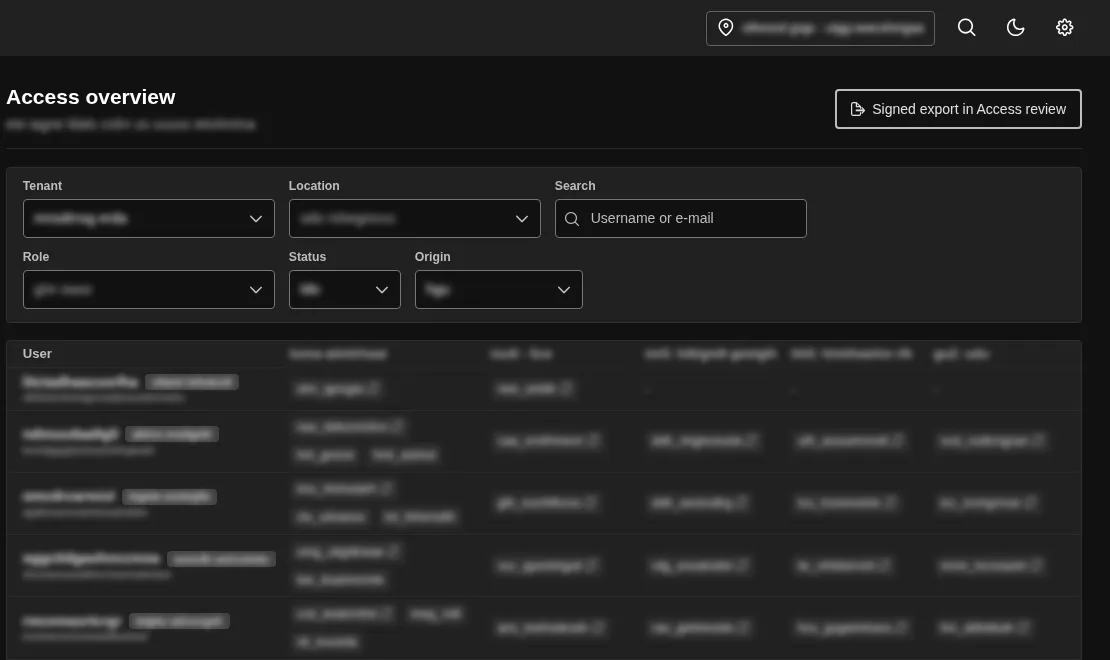
Zugriffsübersicht in einer echten Instanz, COD 3.8. Daten unkenntlich gemacht.
Warum das mehr ist als eine Einstellung
Mandanten, Standorte und Rechte sind in COD die Ebene, auf der jedes Modul aufsetzt. Deshalb filtert ein einziger Schalter in der Kopfzeile fast jedes Modul, und dieselben Rechte greifen in Network, im GRC und in der globalen Suche. Das Branding wirkt auch auf der Anmeldeseite und im Ladebildschirm, also schon vor der Anmeldung. Ändern darf es nur die Manager-Rolle. Konten werden mit Begründung gesperrt, damit die Spur erhalten bleibt, und der geplante Abgleich mit Active Directory sperrt, wer nicht mehr in der Zugriffsgruppe steht.
Häufige Fragen
Mandanten, Standorte und Rollen ansehen
Die Standortwahl und die Rechte sehen Sie in der offenen Demo. Das Branding zeigen wir Ihnen persönlich, die Admin Area ist in der Demo nicht freigeschaltet.