NIS2 trifft Ihre Realität, nicht Ihre Aktenordner
Das GRC-Modul (Governance, Risk & Compliance) des COD (Central Operations Dashboard) macht Ihre Vorbereitung auf die Anforderungen der NIS2-Richtlinie (EU-Richtlinie zur Netz- und Informationssicherheit) nachweisbar. Es arbeitet als Managementsystem auf lebenden Daten, mit Risikomanagement, Asset-Transparenz und nachvollziehbaren Belegen.
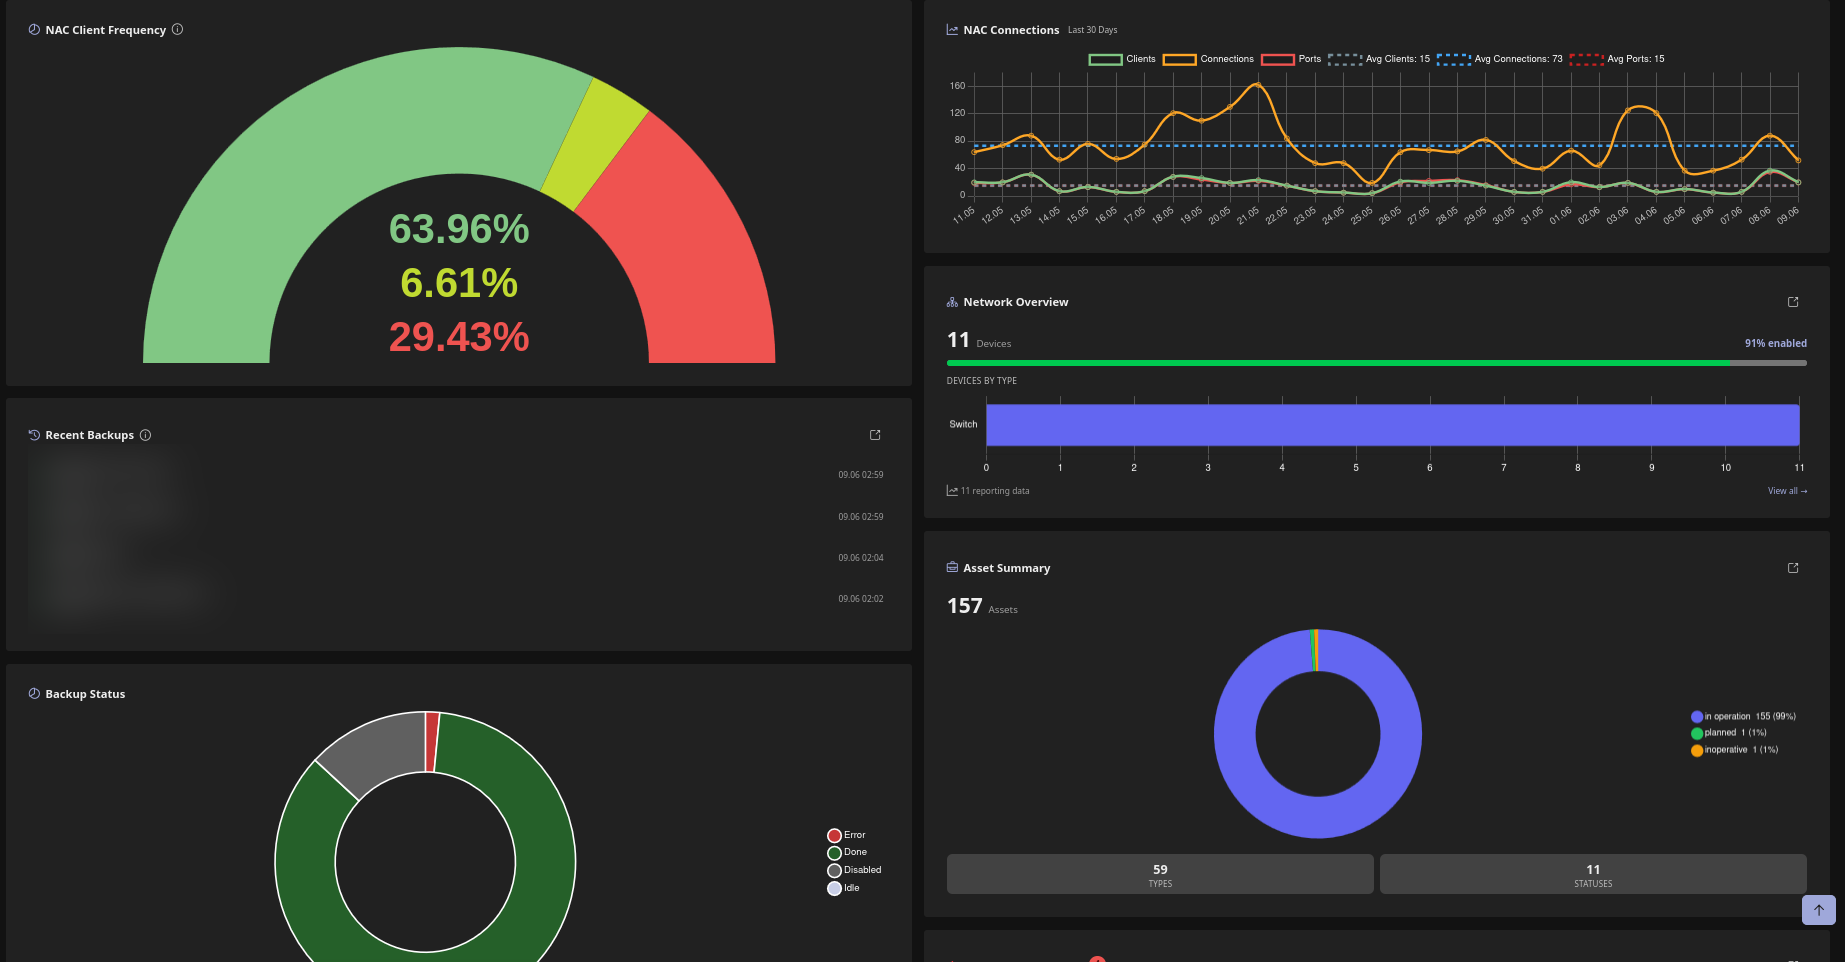
NIS2 verlangt, was die meisten Compliance-Tools nur behaupten: gelebtes Risikomanagement, vollständige Asset-Transparenz und belastbare Nachweise. COD mit seinem GRC-Modul schließt die Lücke zwischen dem, was läuft, und dem, was dokumentiert ist, weil Ihre Compliance auf denselben lebenden Daten arbeitet wie Ihr Betrieb.
Warum klassische GRC-Tools an NIS2 scheitern
Die meisten GRC-Werkzeuge tun so, als stünde Ihre Infrastruktur still: einmal befüllt, halbherzig gepflegt, mit Stand von vor Monaten. NIS2 fragt aber nicht nach Ihrem letzten Audit, sondern nach Ihrem aktuellen Risiko.
- Statische Asset-Listen veralten schneller, als Sie sie pflegen können
- Risikobewertungen ohne Live-Bezug zur Realität sind im Ernstfall wertlos
- Manuelle Brücken zwischen Betrieb und Dokumentation kosten Zeit und erzeugen Lücken
Was NIS2 fordert und wie COD es löst
NIS2 stellt konkrete Anforderungen an Risikomanagement, Transparenz und Nachweis. COD bildet jede davon auf einer gemeinsamen, lebenden Datenbasis ab.
Hinweis: COD ersetzt keine Rechtsberatung. Wir liefern das Werkzeug, das Ihre NIS2-Maßnahmen technisch umsetzbar und nachweisbar macht.
- Asset-Transparenz: COD-Network erkennt automatisch jedes IP-adressierbare Gerät, von IT über Netzwerk bis OT, als Grundlage statt händischer Listen
- Risikomanagement: asset-basierte, versionierte Risikobewertung nach BSI-Standard 200-3 mit den elementaren Gefährdungen des IT-Grundschutz-Kompendiums. Auf dem konkreten Asset inkl. Live-Status, nicht „Komponente allgemein“
- Nachweisbarkeit: Das Audit-Log des GRC-Moduls wird nur fortgeschrieben und ist per Datenbank-Trigger gegen Ändern und Löschen geschützt. Es hält Änderungen feldgenau fest: wer, wann, was, wo
- Maßnahmen & Richtlinien: versionierte Richtlinien, direkt mit Controls verknüpft, mit Workflow von Entwurf bis Archiviert
Das GRC-Modul: mehrere Normen, ein System
Ob Informationssicherheit, Qualität oder Geschäftskontinuität, das GRC-Modul deckt die führenden Normen auf einer gemeinsamen Datenbasis ab, ohne doppelte Datenpflege. Die Risikoanalyse folgt dem BSI-Standard 200-3 mit den elementaren Gefährdungen des IT-Grundschutz-Kompendiums.
- ISO 27001 und 27002: Informationssicherheit inkl. aller 93 Annex-A-Controls
- ISO 9001: Qualitätsmanagement
- ISO 22301: Business Continuity Management
- NIS2: Readiness-Nachweis für die NIS2-Richtlinie
Controls verwalten, nicht nur abhaken
NIS2-Reife heißt: jederzeit wissen, wo Sie stehen. Das GRC-Modul macht Ihren Umsetzungsstand sichtbar, pro Control, nicht nur als Häkchen.
- Alle 93 ISO 27001 Annex-A-Controls hinterlegt, in vier Themenbereiche gruppiert
- Pro Control: Anwendbarkeit, Umsetzungsstatus (umgesetzt / teilweise / geplant / nicht umgesetzt), Notizen und verknüpfte Richtlinien
- Fortschritt visuell im Dashboard: Readiness auf einen Blick
On-Premise: KRITIS-tauglich, mit aktuellen Inhalten
Gerade im KRITIS-Umfeld ist „keine Daten in die Cloud“ oft Anforderung, nicht Präferenz. COD läuft vollständig on-premise und behält trotzdem aktuelle Inhalte.
- Vollständig on-premise betreibbar: volle Datenkontrolle
- Compliance-Daten in sauber getrennter, eigener PostgreSQL-Datenbank
- Versionierter Normenkatalog mit geführtem Wechsel zwischen Normfassungen
Häufige Fragen
NIS2-Readiness-Demo anfragen
Wir zeigen COD und das GRC-Modul praxisnah in Ihrer Umgebung, ohne Vertriebsdruck und ohne Verpflichtung. Alternativ laden Sie das GRC-Datenblatt mit allen Fakten zu Normen, Controls und Audit-Log kompakt als PDF herunter.