So ist COD aufgebaut: ein Weg für den Browser, getrennte Dienste dahinter
Irgendwann in jedem Projekt kommt das Gespräch mit der Sicherheitsabteilung. Aus welchen Teilen besteht die Software? Wer redet mit wem? Was steht offen im Netz? Und wo liegen die Daten? Diese Seite beantwortet das auf dem Stand von COD 3.8, ohne Portnummern und Adressen.
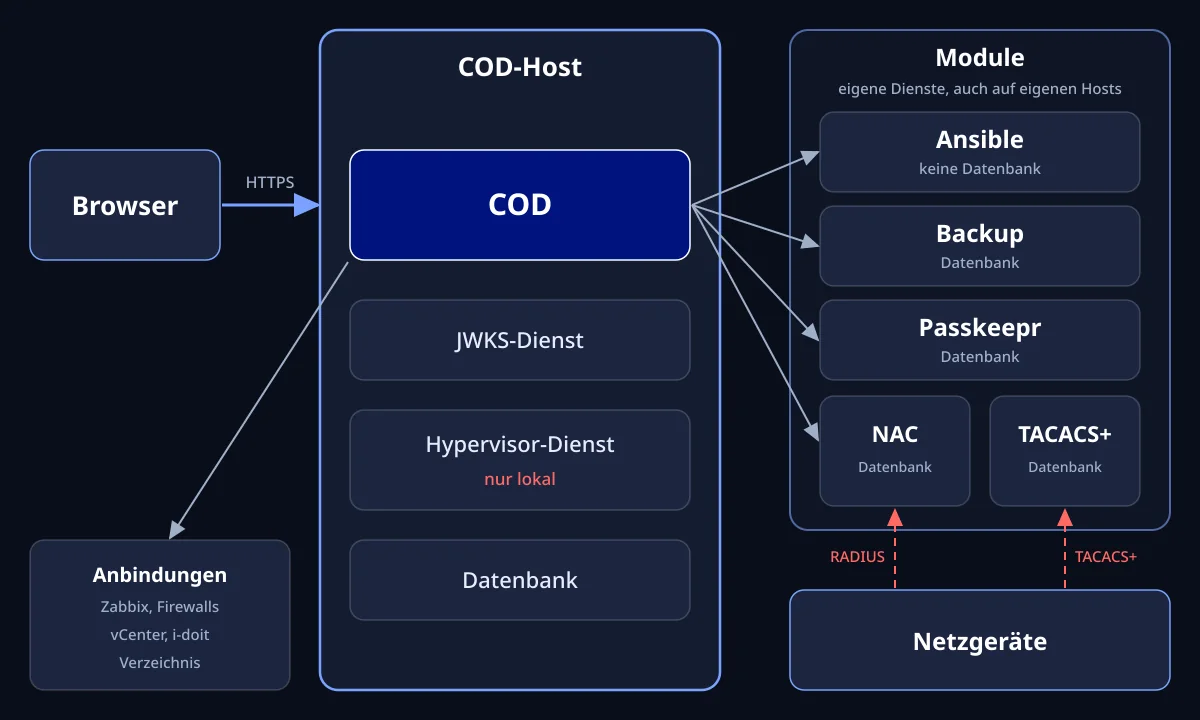
Eigene Darstellung für die Installation auf einem Server, Stand COD 3.8. Ohne Ports und Adressen.
Die Oberfläche spricht nie direkt mit einem Modul
Der Browser erreicht den COD-Host über HTTPS. Davor kann ein Reverse-Proxy stehen. Jeder Aufruf an ein Modul geht über COD, und COD prüft die Rechte. Deshalb gilt dieselbe Prüfung in Network, im GRC und in der globalen Suche.
Neben dem Browser gibt es einen zweiten Weg zur Installation, und den nennen wir: Ihre Netzgeräte sprechen RADIUS mit dem NAC-Dienst und TACACS+ mit dem TACACS+-Dienst. Das muss so sein, denn dort fällt die Entscheidung über den Zugang.
Woraus COD besteht
Module als eigene Dienste
NAC, Backup, Passkeepr, TACACS+ und Ansible laufen als eigene Dienste neben COD. NAC, Backup, Passkeepr und TACACS+ haben je eine eigene Datenbank. Ansible hat keine.
Eine Stelle für die Schlüssel
Wer sich anmeldet, bekommt ein signiertes Token. Der JWKS-Dienst hält die öffentlichen Schlüssel bereit, jedes Modul prüft das Token damit selbst. Der Dienst läuft in der Regel auf dem COD-Host und kann einen eigenen Host bekommen.
Hypervisor-Dienst: immer auf dem COD-Host
Der Hypervisor-Dienst läuft immer auf dem COD-Host, denn COD erreicht ihn nur über die lokale Schleife.
Ansible-Dienst: auf dem COD-Host oder eigenem Host
Der Ansible-Dienst lauscht ab Werk nur auf der lokalen Schleife. Läuft er auf einem eigenen Host, stellen Sie dort die Netzwerkadresse ein, und der COD-Host erreicht ihn über das Netz. Diesen Weg regeln Sie in Ihrer Firewall.
Aufbauformen bei Self Hosted
Die Formen lassen sich kombinieren. Bei Shared Hosted und Private Hosted betreibt extocode die Instanz. Bei Private Hosted stellen und betreiben Sie die NAC-Komponente in Ihrem Netz selbst.
Alles auf einem Server
COD, JWKS-Dienst, alle Module und die Datenbanken auf einem Host. Für den Einstieg oder wo nichts getrennt werden muss.
COD-Server und Modul-Server
NAC, Backup, Passkeepr, Ansible oder TACACS+ auf eigenen Hosts. Etwa RADIUS nahe an den Netzgeräten oder ein Modul in einer DMZ. Passkeepr gehört nach Möglichkeit neben COD.
Eigene Datenbank-Server
MariaDB und PostgreSQL auf Ihren Datenbank-Servern, wenn dort ein Team oder Ihre Sicherung sie betreut.
Mehrere Standorte
Ein COD. Ein weiterer Standort bekommt eine eigene Backup-, Passkeepr- oder Ansible-Instanz.
NAC: Die Entscheidung fällt am Switch, nicht im Dashboard
Die Regeln pflegen Sie in COD, der NAC-Dienst legt sie für FreeRADIUS ab. Wenn sich ein Gerät anmeldet, fragt der Switch den RADIUS-Server, nicht das Dashboard. Dazu bringt COD eine eigene Zertifizierungsstelle mit, damit der Netzzugang an ein Gerätezertifikat gebunden werden kann.
Backup: sichern und vergleichen, und offen sagen, wo die Grenze liegt
Der Backup-Dienst holt nach Zeitplan die Konfiguration von Netzgeräten, Servern und Datenbanken. Jeder Lauf wird mit Zeitstempel abgelegt. Sie sehen die Reihe der Stände, laden Dateien herunter und vergleichen zwei Stände. Der Dienst spielt nichts zurück. Die Wiederherstellung machen Sie gezielt von Hand.
Warum keine Portnummern hier stehen
Eine öffentliche Zeichnung mit Standardports hilft vor allem dem, der scannt. Wer die Nummern für eine Firewallregel braucht, findet sie im Installationsleitfaden für die eigene Umgebung. Für Ihre Sicherheitsprüfung beantworten wir gern, was hier bewusst fehlt.
Häufige Fragen
Technische Rückfragen klären
Wir gehen die Architektur mit Ihrer Sicherheitsabteilung durch und beantworten, was auf dieser Seite bewusst offen bleibt.