Müşterileriniz sizin markanızı görsün, üreticinin markasını değil
Birden çok müşteri, şirket veya lokasyon için BT işletenler aynı dört soruyla karşılaşır. Arayüzde kimin adı yazıyor? Kuruluşlar nasıl ayrı kalıyor? Birden çok lokasyon tek kuruluma nasıl giriyor? Ve kim ne yapabilir? COD dört soruyu da her modülün üzerine oturduğu katmanda yanıtlar.
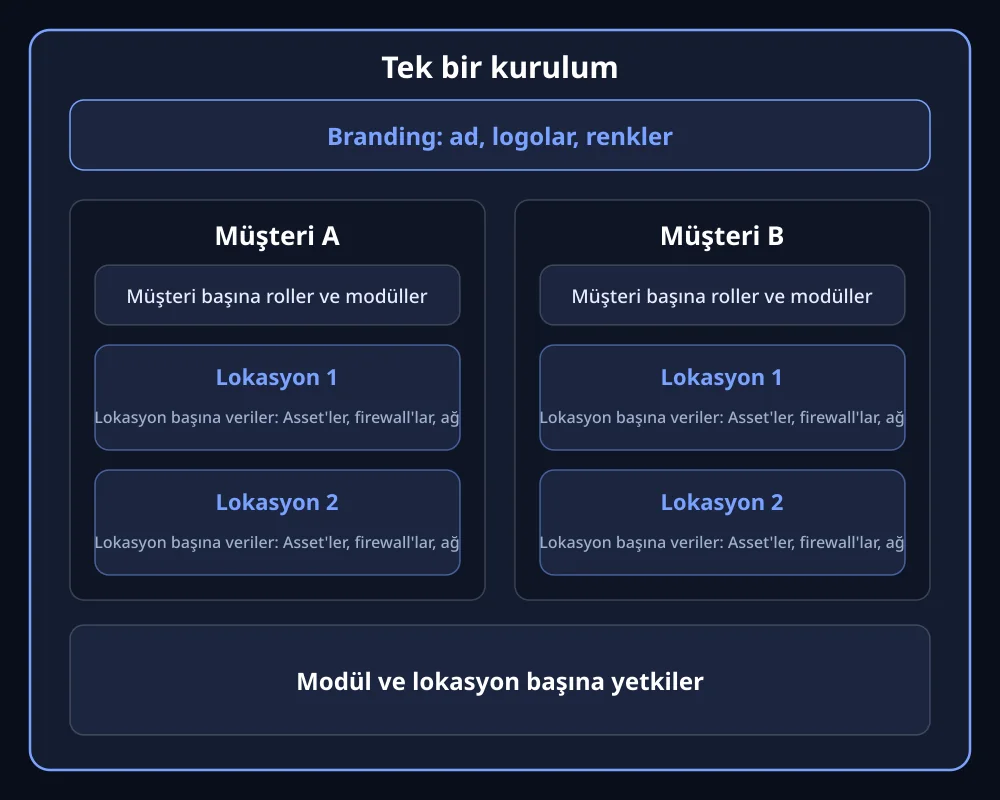
Kendi çizimimiz: Branding kurulum başına geçerlidir, müşteriler ve lokasyonlar onun altında yer alır.
Tanıdık geliyor mu?
Müşterileriniz sizin değil, üreticinin markasını görüyor
Sorun: Müşterilerinizin BT'sini profesyonelce işletiyorsunuz, ama her araç bir üreticinin adını taşıyor.
Sonuç: Başkasının müşteri bağlılığını siz de inşa ediyorsunuz. Her küçük uyarlama, üçüncü bir tarafta bilete dönüşüyor.
COD bunu şöyle çözer: Admin Area > Branding altında kısa ve tam uygulama adını, üst çubuğun metnini ve yükleme ekranı ile QR kodlarının renklerini belirlersiniz. Üç logo serbestçe atanabilir: üst çubuk (aynı zamanda tarayıcı simgesi), oturum açma sayfası ve QR kodlarının ortası, PNG, JPEG veya SVG olarak 1 MB'a kadar. Branding kurulum başına geçerlidir.
Her müşteri için ayrı bir sistem ve dolayısıyla ayrı işletim yükü
Sorun: Birçok araçta birden çok müşteri veya şirket, birden çok kurulum demektir. Her biri bakım, güncelleme ve yedekleme ister.
Sonuç: İşletim yükü her müşteriyle birlikte büyür.
COD bunu şöyle çözer: Bir müşteri bir kuruluştur. Lokasyonları, rolleri ve kullanıcıları vardır, ayrıca Active Directory veya LDAP bağlantısı. Hangi modüllere sahip olduğu müşteri başına belirlenir ve hangi menülerin bulunacağını belirler. Müşteriler mantıksal olarak ve erişim yetkilerinde ayrılmıştır. Bir Asset'i müşteri sınırı üzerinden yalnızca SuperAdmin taşıyabilir. Ortak bir Zabbix sunucusunun host'ları ve sorunları, lokasyon başına serbest bırakılan host grupları üzerinden ayrılır.
On lokasyon ve her biri diğerlerinin cihazlarını görüyor
Sorun: Birden çok fabrikası veya şubesi olan bir şirketin her yerde kendi cihazları ve çoğu zaman kendi BT'si vardır. Her şeyi tek bir listeye atan araçlar uzak lokasyonu bunaltır.
Sonuç: Ya herkes her şeyi görür, ya da ortak bir bakış olmadan ada çözümleri ortaya çıkar.
COD bunu şöyle çözer: Neredeyse her kayıt bir lokasyona aittir: Asset'ler, firewall'lar, ağ cihazları, takvimler, görevler. Geçiş üstte, üst çubukta yapılır. Geçiş, hangi modüllerin bulunduğunu da değiştirebilir, çünkü bu lokasyon başına çözülür. Bazı şeyler kurulum genelinde geçerlidir, örneğin Branding ve Asset'lerin adları.
Yetkiler kademeli ve uygun kademe hiçbir zaman yok
Sorun: Birçok araç yalnızca okuyucudan yöneticiye uzanan tek bir merdiven bilir. Bir meslektaşın dışa aktarmasına izin verip silmesine izin vermek istemeyen, uygun kademeyi bulamaz.
Sonuç: Çok fazla hesap çok fazla yetkiye sahip. Denetimde bu akla ilk gelen bulgudur.
COD bunu şöyle çözer: Bir rol bir müşteriye aittir, yetkiler modül ve lokasyon başına geçerlidir. Beş ayrı yetki vardır: oluşturma, okuma, değiştirme, silme ve dışa aktarma. Bunlar serbestçe birleştirilir. Okuma yetkisi olmadan bu kullanıcı için menü öğesi bulunmaz. Her rol Active Directory'den kendi grubunu taşıyabilir ve ikinci bir faktör isteyebilir. Tek bir cihaza yönelik bir yetki yoktur.
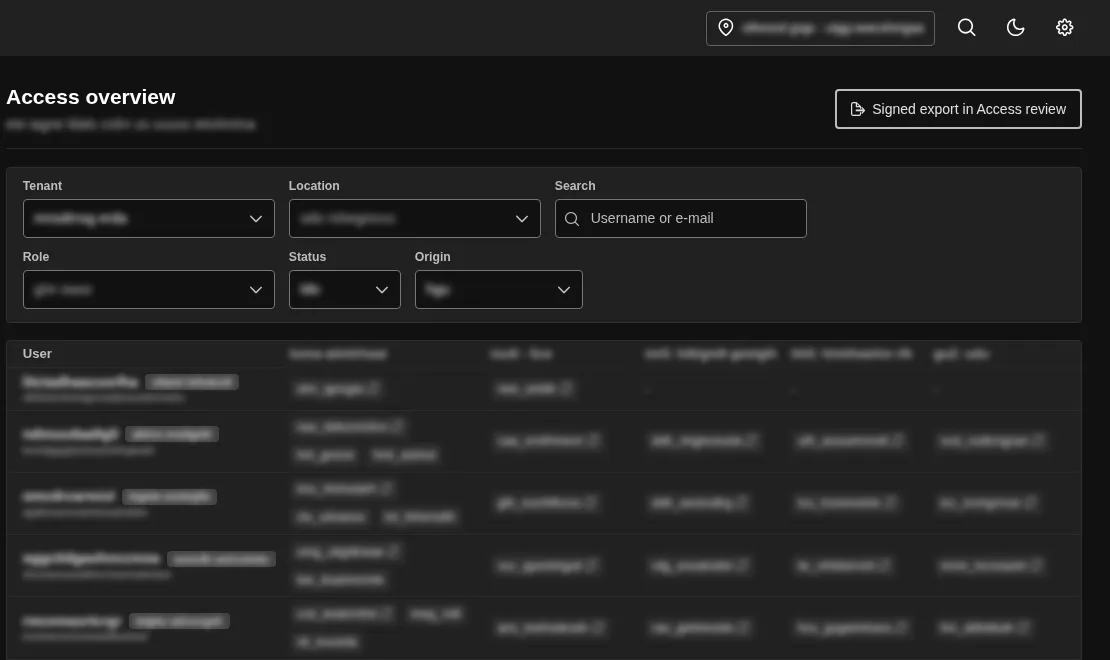
Gerçek bir kurulumda erişim görünümü, COD 3.8. Veriler tanınmaz hale getirildi.
Bunun neden bir ayardan fazlası olduğu
COD'da müşteriler, lokasyonlar ve yetkiler, her modülün üzerine oturduğu katmandır. Bu nedenle üst çubuktaki tek bir anahtar neredeyse her modülü filtreler ve aynı yetkiler Network'te, GRC'de ve genel aramada geçerli olur. Branding oturum açma sayfasında ve yükleme ekranında da etkilidir, yani oturum açmadan önce bile. Yalnızca Manager rolü değiştirebilir. Hesaplar, iz korunsun diye gerekçeyle kilitlenir ve Active Directory ile planlı eşitleme, erişim grubunda olmayanı kilitler.
Sık sorulan sorular
Müşterileri, lokasyonları ve rolleri görün
Lokasyon seçimini ve yetkileri açık demoda görürsünüz. Branding'i size bizzat gösteririz, Admin Area demoda kullanıma açık değildir.