Vos clients doivent voir votre marque, pas celle du fabricant
Qui exploite l'informatique pour plusieurs clients, sociétés ou sites se pose les mêmes quatre questions. Quel nom figure sur l'interface ? Comment les organisations restent-elles séparées ? Comment plusieurs sites tiennent-ils dans une seule installation ? Et qui a le droit de faire quoi ? COD répond aux quatre au niveau sur lequel s'appuie chaque module.
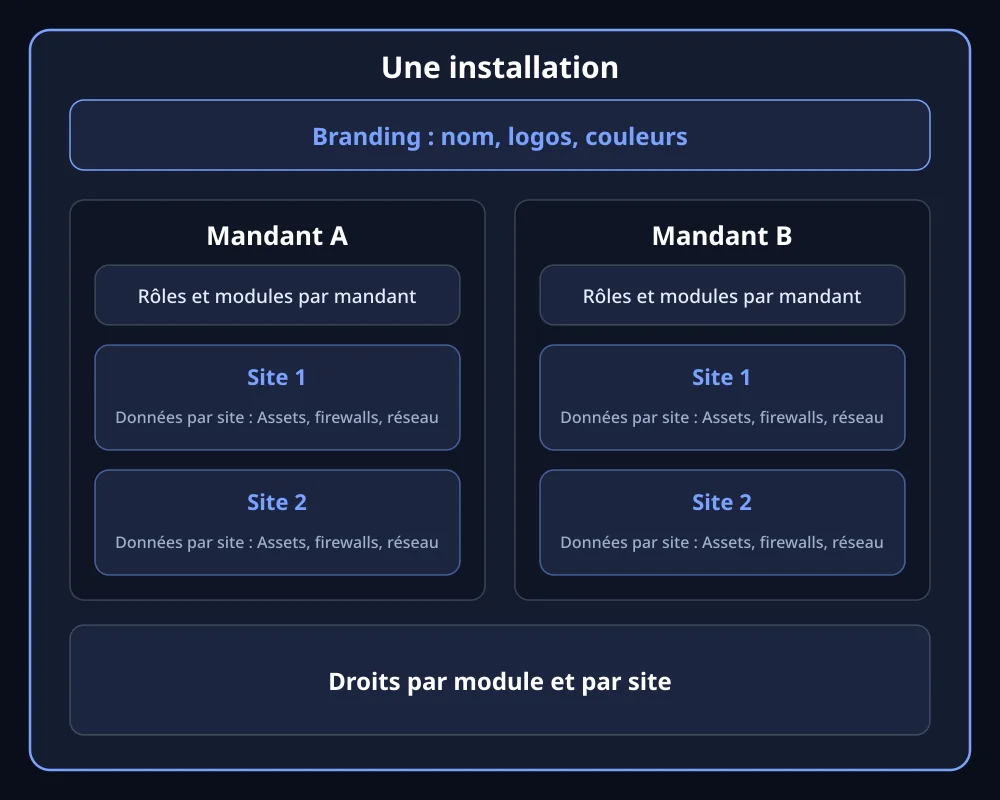
Représentation propre : le Branding vaut par installation, mandants et sites se trouvent en dessous.
Vous connaissez ça ?
Vos clients voient la marque du fabricant, pas la vôtre
Le problème : Vous exploitez l'informatique de vos clients de façon professionnelle, mais chaque outil porte le nom d'un fabricant.
La conséquence : Vous contribuez à construire la fidélisation d'un autre. Chaque petite adaptation devient un ticket chez un tiers.
Comment COD le résout : Sous Admin Area > Branding, vous définissez le nom court et le nom complet de l'application, le texte de la barre d'en-tête et les couleurs de l'écran de chargement et des codes QR. Trois logos sont librement attribuables : barre d'en-tête (aussi l'icône du navigateur), page de connexion et centre des codes QR, en PNG, JPEG ou SVG jusqu'à 1 Mo. Le Branding vaut par installation.
Un système distinct pour chaque client, et donc une charge d'exploitation distincte
Le problème : Plusieurs clients ou sociétés signifient, dans beaucoup d'outils, plusieurs installations. Chacune doit être entretenue, mise à jour et sauvegardée.
La conséquence : La charge d'exploitation croît avec chaque client.
Comment COD le résout : Un mandant est une organisation. Il a ses sites, ses rôles et ses utilisateurs, ainsi que sa propre connexion à Active Directory ou LDAP. Les modules dont il dispose sont définis par mandant et déterminent quels menus existent. Les mandants sont séparés sur le plan logique et dans les droits d'accès. Seul un SuperAdmin peut déplacer un Asset au-delà d'une limite de mandant. Les hôtes et les problèmes d'un serveur Zabbix partagé sont séparés par les groupes d'hôtes autorisés pour chaque site.
Dix sites, et chacun voit les appareils de tous les autres
Le problème : Une entreprise avec plusieurs usines ou filiales a, à chaque endroit, ses propres appareils et souvent sa propre informatique. Les outils qui jettent tout dans une seule liste dépassent le site distant.
La conséquence : Soit chacun voit tout, soit apparaissent des solutions isolées sans vue commune.
Comment COD le résout : Presque chaque enregistrement appartient à un site : Assets, firewalls, appareils réseau, calendrier, tâches. On change de site en haut, dans la barre d'en-tête. Le changement peut aussi modifier les modules disponibles, car cela se résout par site. Quelques éléments valent pour toute l'installation, par exemple le Branding et les noms des Assets.
Des droits par niveaux, et le bon niveau n'existe jamais
Le problème : Beaucoup d'outils ne connaissent qu'une échelle allant du lecteur à l'administrateur. Qui veut autoriser un collègue à exporter sans le laisser supprimer ne trouve pas de niveau adapté.
La conséquence : Trop de comptes ont trop de droits. En audit, c'est un constat qui s'impose.
Comment COD le résout : Un rôle appartient à un mandant, les droits valent par module et par site. Il existe cinq droits individuels : créer, lire, modifier, supprimer et exporter. Ils se combinent librement. Sans droit de lecture, l'entrée de menu n'existe pas pour cet utilisateur. Chaque rôle peut porter son groupe Active Directory et exiger un second facteur. Un droit sur un appareil isolé n'existe pas.
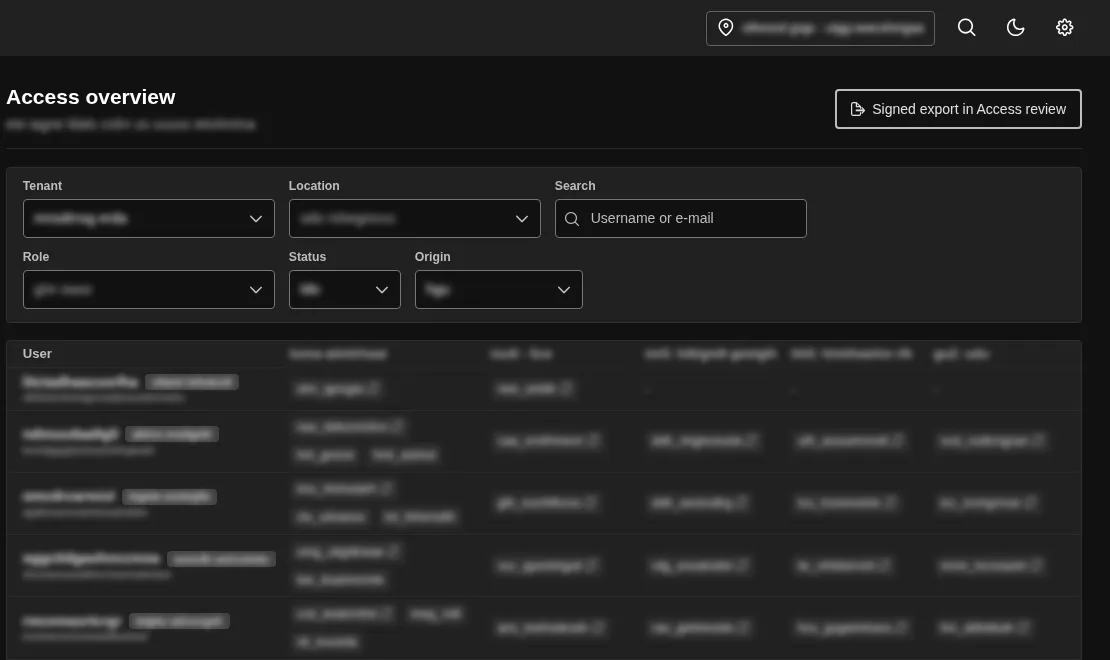
Vue d'ensemble des accès dans une instance réelle, COD 3.8. Données rendues méconnaissables.
Pourquoi c'est plus qu'un réglage
Mandants, sites et droits sont, dans COD, le niveau sur lequel s'appuie chaque module. C'est pourquoi un seul commutateur dans la barre d'en-tête filtre presque tous les modules, et les mêmes droits s'appliquent dans Network, dans GRC et dans la recherche globale. Le Branding agit aussi sur la page de connexion et l'écran de chargement, donc avant même la connexion. Seul le rôle Manager peut le modifier. Les comptes sont bloqués avec un motif, afin que la trace subsiste, et le rapprochement planifié avec Active Directory bloque quiconque ne figure plus dans le groupe d'accès.
Questions fréquentes
Voir mandants, sites et rôles
Le choix du site et les droits, vous les voyez dans la démo ouverte. Le Branding, nous vous le montrons personnellement, l'Admin Area n'est pas activée dans la démo.