Estado de esta entrada: COD 3.8.5, noviembre de 2026. Las versiones posteriores pueden diferir. El estado actual de las funciones se muestra en la hoja de ruta.
Muchas empresas se preguntan dónde están con NIS2. La respuesta rara vez está en un solo documento. Se reparte entre el análisis de riesgos, las políticas, los contratos con proveedores y el conocimiento de cada persona. El Statement of Applicability, SoA para abreviar, lo reúne. Dice para cada requisito si se aplica, hasta qué punto está implantado y qué documento lo respalda.
En la demo de COD usted lo ve en cinco minutos. Inicie sesión con la cuenta Demo GRC. Los datos de acceso figuran en extocode.com/demo. Los datos pertenecen a una empresa industrial ficticia, Kesselbach Antriebstechnik GmbH. Las cifras de abajo son el estado del 4 de noviembre de 2026 en COD 3.8.
Minuto 1: Los riesgos de un vistazo
El Dashboard de GRC comienza con la matriz de riesgos. En un eje está el daño, de « bajo » a « catastrófico ». En el otro está la probabilidad de ocurrencia, de « muy rara, menos frecuente que una vez cada diez años » a « frecuente, varias veces al año ». Cada celda muestra cuántas valoraciones hay en ella.
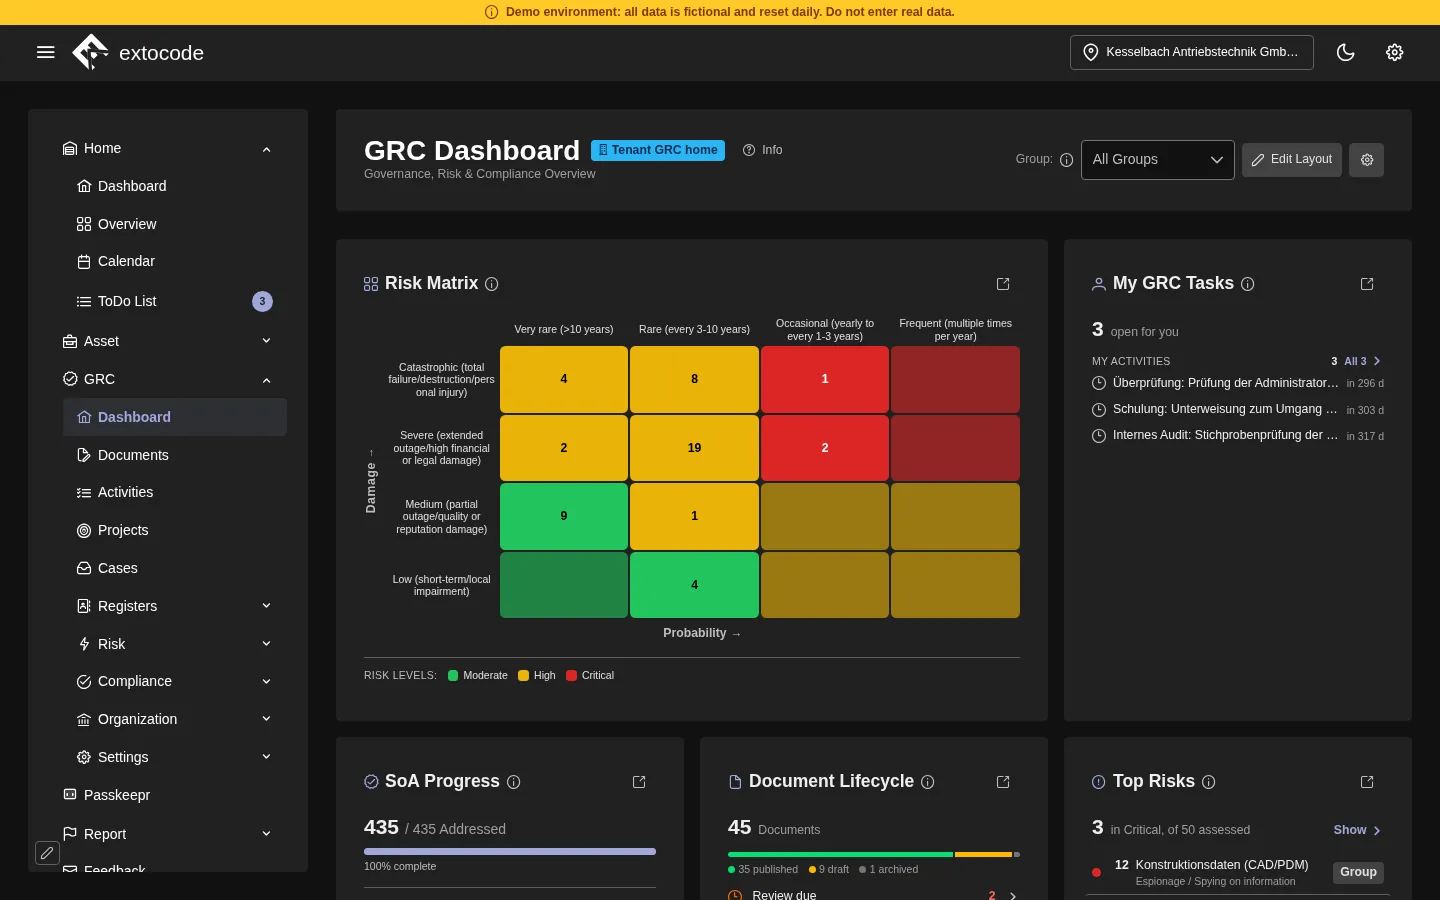
En Kesselbach hay 50 valoraciones de riesgo, 3 de ellas en la zona crítica. Arriba del todo figura el espionaje de los datos de diseño del sistema CAD y PDM. Al lado, el Dashboard muestra el estado de los documentos: 45 documentos, de ellos 35 publicados, 9 en borrador y 1 archivado. Dos revisiones están vencidas.
Minuto 2: Seis catálogos en una vista
Abra en Compliance el Statement of Applicability. Por defecto está seleccionado « Global - All Norms ». La vista reúne los catálogos que usa Kesselbach:
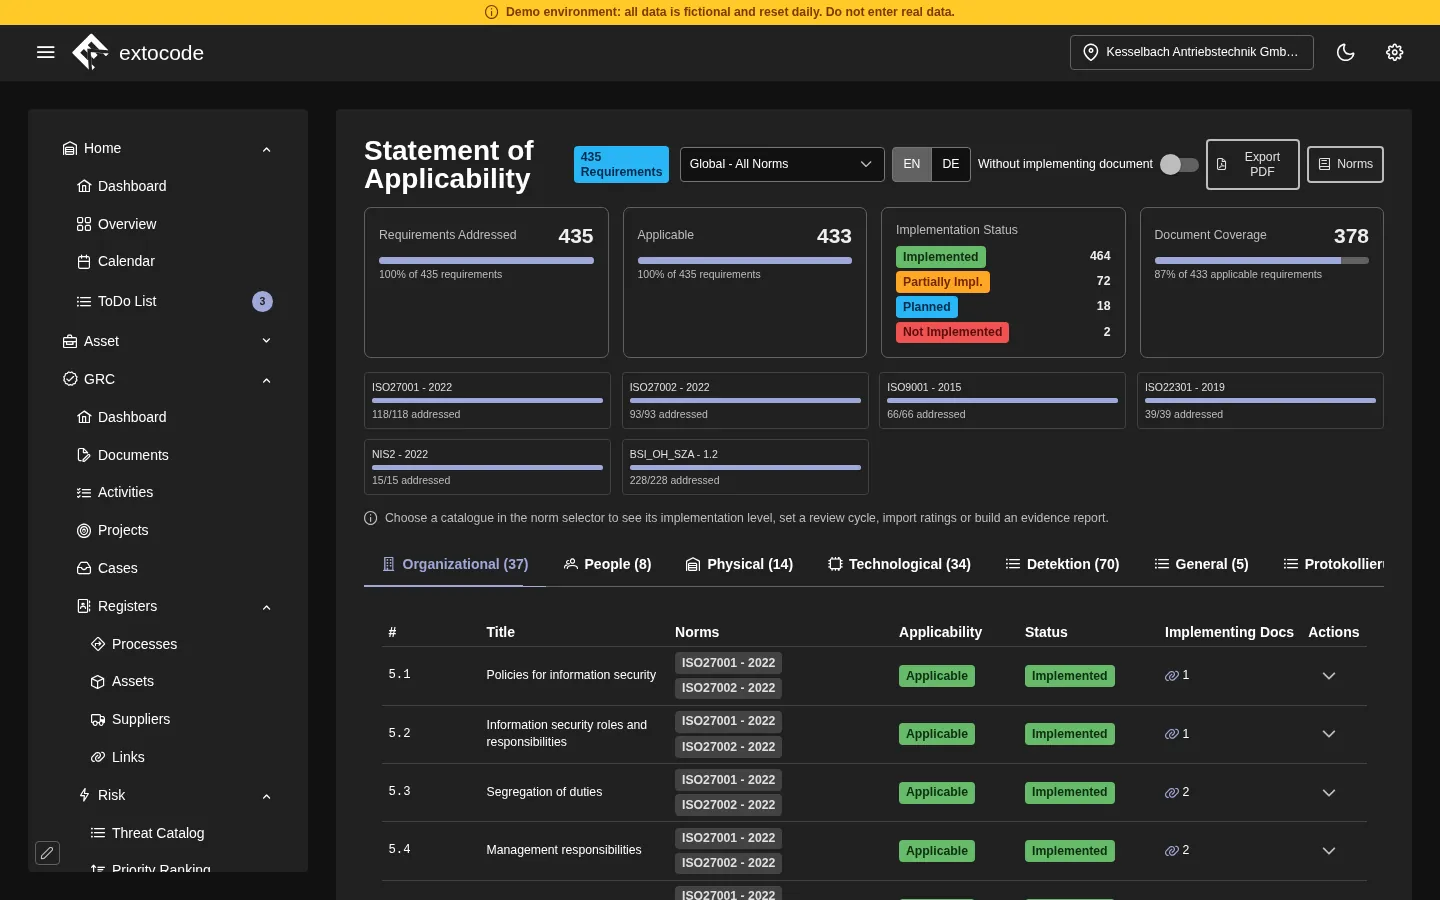
- ISO/IEC 27001:2022 con 118 requisitos
- ISO/IEC 27002:2022 con 93
- ISO 9001:2015 con 66
- ISO 22301:2019 con 39
- NIS2 con 15
- Guía de orientación del BSI sobre el uso de sistemas de detección de ataques (Orientierungshilfe zum Einsatz von Systemen zur Angriffserkennung, versión 1.1 del 18 de noviembre de 2024, en COD como BSI OH SzA) con 228
En COD, el catálogo se llama BSI_OH_SZA 1.2. El 1.2 es la versión de los textos de requisitos del BSI que COD adopta.
En conjunto son 559 requisitos en los catálogos. Donde las normas se solapan, hay una sola fila, con ambas normas como identificador. La vista global cuenta así 435 filas. 433 de ellas se aplican a Kesselbach.
Es importante separar dos preguntas. ¿Se aplica un requisito? ¿Y está documentada su implantación? En Kesselbach, 378 de 433 requisitos aplicables tienen un documento que los implanta. Es el 87 por ciento. El interruptor « Without implementing document » muestra los 55 restantes. Con « EN » y « DE » se cambian los textos de los requisitos entre inglés y alemán. Los textos están reproducidos según su sentido y no son el tenor literal de las normas.
Minuto 3: NIS2 por separado
Elija arriba, en el campo de normas, « NIS2 - 2022 ». La vista se reduce a 15 requisitos en tres áreas:
- Governance con 2 requisitos del artículo 20, por ejemplo la aprobación de las medidas por la dirección y su formación
- Cybersecurity risk-management measures con 10 requisitos del artículo 21
- Reporting obligations con 3 requisitos del artículo 23
En Kesselbach, 12 de estos requisitos figuran como « Implemented » y 3 como « Partially Impl. ». Son la seguridad de la cadena de suministro, la autenticación multifactor y la alerta temprana a la autoridad competente. Para cada requisito hay al menos un documento que lo implanta.
Encima, la tarjeta « Implementation level » muestra un nivel para el catálogo y para cada área. COD lo calcula por sí mismo a partir de las entradas. Nivel 0 significa que no se ha empezado nada. Nivel 1: solo planificado. Nivel 2: iniciado. Nivel 3: todos los requisitos obligatorios del área están satisfechos. El nivel del catálogo es el más bajo de las áreas. En Kesselbach, Governance está en 3, las otras dos áreas están en 2 y limitan el valor global. COD lo dice expresamente en la tarjeta.
Dos avisos sobre el nivel. La tarjeta lo muestra como « 2 / 5 », pero COD solo calcula los niveles 0 a 3. Los niveles 4 y 5 solo los fija usted a mano, con una justificación. Y el nivel describe el estado de su documentación. No dice si una empresa satisface los requisitos de NIS2.
En la tabla ve además la columna « Last review ». En Kesselbach figura « Never reviewed ». Si usted fija un ciclo de revisión, COD crea una actividad 30 días antes de la fecha.
Minuto 4: Proveedores y sus evidencias
NIS2 habla también de la seguridad en la cadena de suministro. Abra Suppliers. Para cada proveedor figura qué servicio presta, cuán crítico es y qué evidencia debe: un cuestionario, una auditoría de proveedor o un certificado. Cuánto se exige depende del nivel del proveedor. Para proveedores de nivel medio COD no exige evidencia.
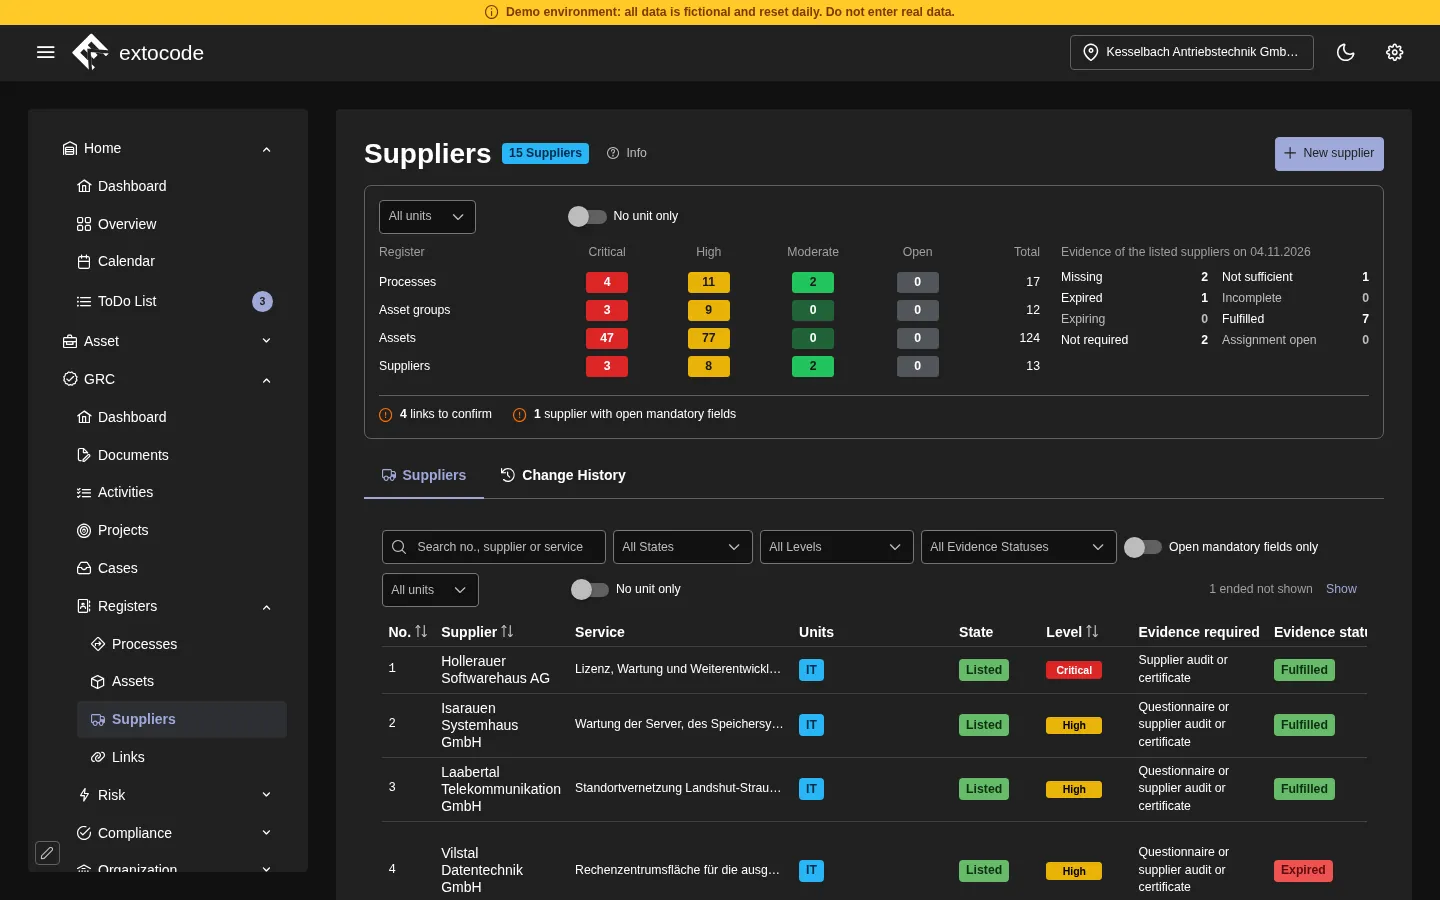
La vista general de arriba cuenta para 13 proveedores: 7 satisfechos, 2 no requeridos, 2 ausentes, 1 insuficiente y 1 caducado. La evidencia caducada pertenece al proveedor que aporta el espacio de centro de datos para las cintas de copia de seguridad externalizadas. Era válida hasta el 24 de junio de 2026. En la columna « Next step » figura qué hay que hacer ahora: solicitar el cuestionario, la auditoría o el certificado.
En la demo, el requisito de seguridad de la cadena de suministro está en el SoA en « Partially Impl. ». En la página de proveedores hay cuatro proveedores con evidencia abierta. Ambas cosas se ven una junto a otra, en la misma cuenta.
Minuto 5: En qué se convierte
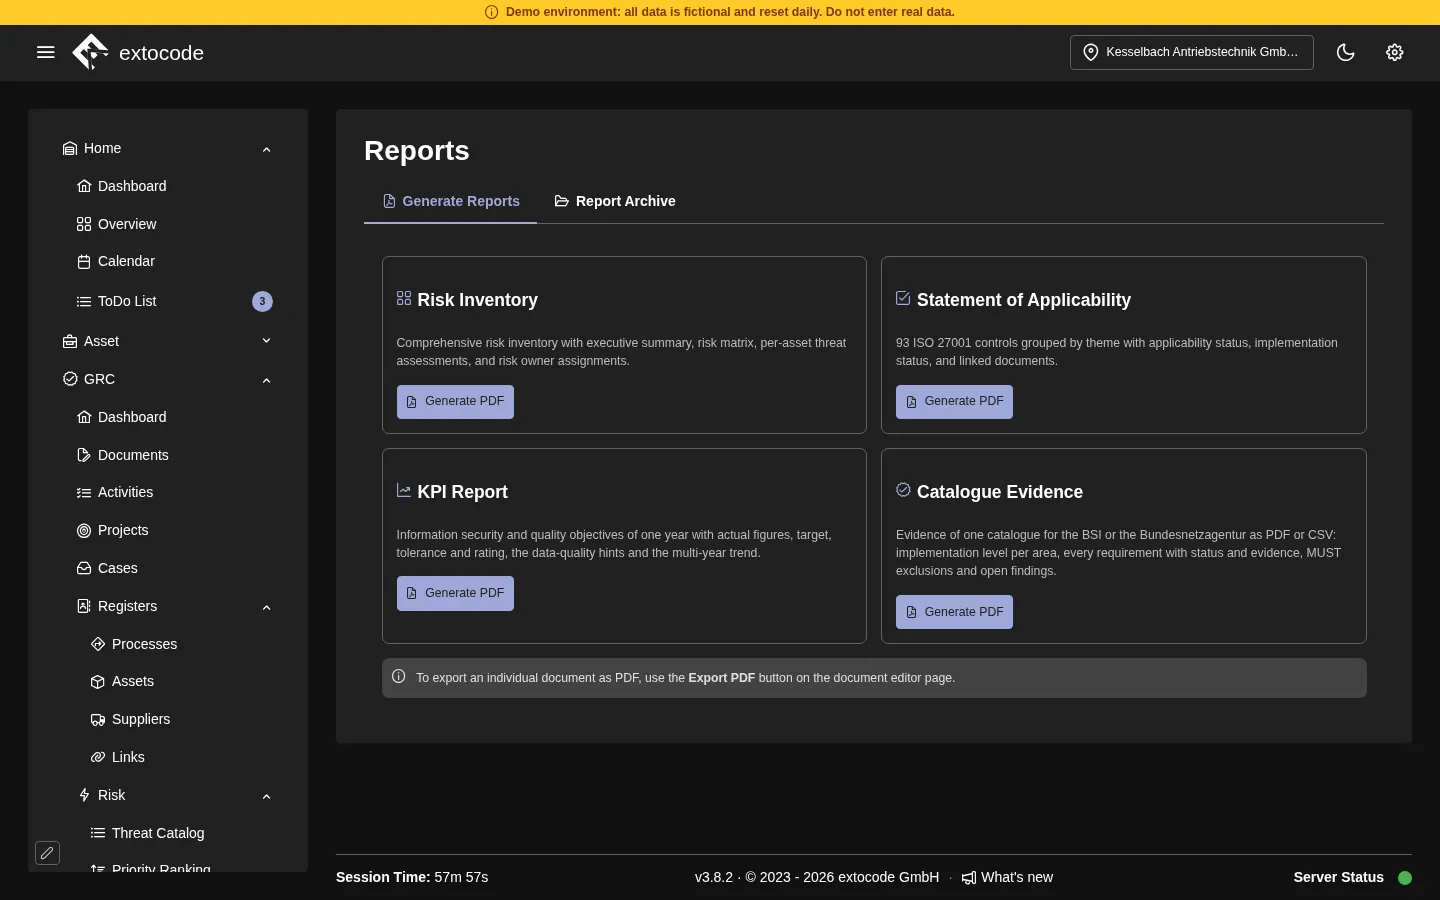
En Reports están los informes que se necesitan para auditoría y dirección: el inventario de riesgos, el Statement of Applicability, un informe de KPI y la evidencia de un catálogo para el BSI o la Bundesnetzagentur, en PDF o CSV. En Cases figuran hallazgos, notificaciones e incidentes con estado, gravedad, responsable y plazo.
Lo que COD aporta en NIS2
COD no hace que una empresa satisfaga los requisitos de NIS2 y no sustituye el asesoramiento jurídico. COD ayuda en la preparación (Readiness): refleja los requisitos, los vincula con riesgos, documentos y proveedores y le ayuda a documentar su estado. En la demo, las valoraciones de riesgo están ligadas a grupos de Assets como « Netzwerk und Firewalls Rechenzentrum » o « ERP-System », cada uno con sus Assets. Si sus medidas bastan, lo valoran usted y sus asesoras y asesores.
Las funciones que cubre su contrato se derivan únicamente de la descripción del servicio en la versión aplicable a su contrato.
Verlo usted mismo o que se lo muestren
- Demo con la cuenta Demo GRC: cod.demo.extocode.com, datos de acceso en extocode.com/demo
- Presentación personal con sus preguntas sobre NIS2, ISO 27001 o ISO 22301: extocode.com/demo
extocode GmbH · Central Operations Dashboard