État de cet article : COD 3.8.5, novembre 2026. Les versions ultérieures peuvent différer. L'état actuel des fonctions figure dans la feuille de route.
Beaucoup d'entreprises se demandent où elles en sont avec NIS2. La réponse se trouve rarement dans un seul document. Elle est répartie entre l'analyse des risques, les directives, les contrats fournisseurs et le savoir de personnes isolées. Le Statement of Applicability, SoA en abrégé, rassemble tout cela. Il indique pour chaque exigence si elle s'applique, où en est sa mise en œuvre et quel document l'atteste.
Dans la démo COD, vous le voyez en cinq minutes. Connectez-vous avec le compte Demo GRC. Les identifiants figurent sur extocode.com/demo. Les données appartiennent à une entreprise industrielle fictive, la Kesselbach Antriebstechnik GmbH. Les chiffres ci-dessous correspondent à l'état au 4 novembre 2026 sur COD 3.8.
Minute 1 : Les risques en un coup d'œil
Le Dashboard GRC commence par la matrice des risques. Sur un axe figure le dommage, de « faible » à « catastrophique ». Sur l'autre figure la probabilité d'occurrence, de « très rare, moins d'une fois tous les dix ans » à « fréquente, plusieurs fois par an ». Chaque cellule indique combien d'évaluations s'y trouvent.
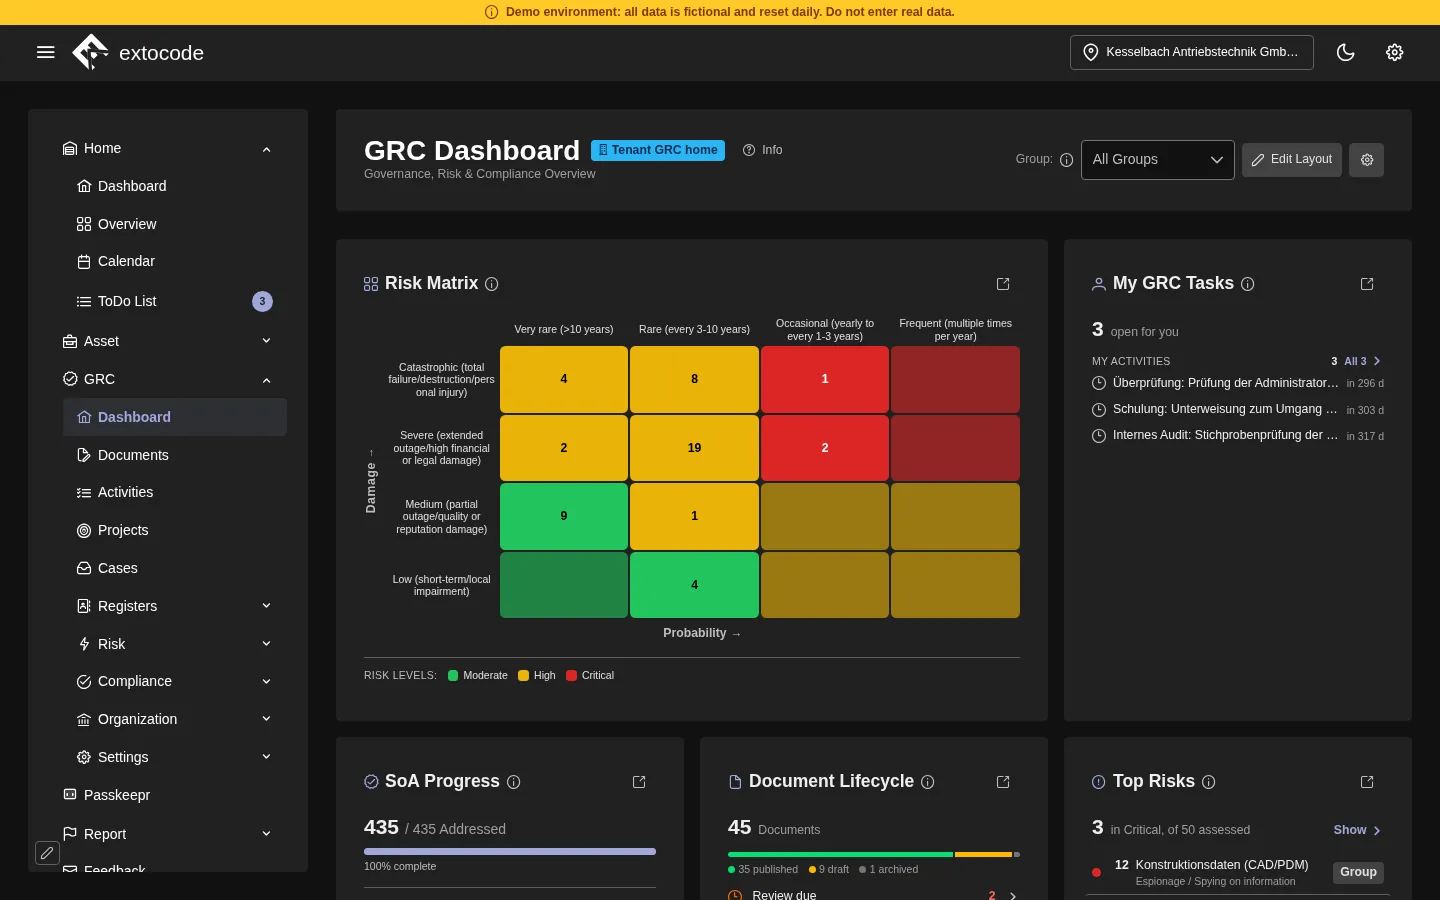
Chez Kesselbach, il y a 50 évaluations de risques, dont 3 dans la zone critique. Tout en haut figure l'espionnage des données de conception issues du système CAD et PDM. À côté, le Dashboard montre l'état des documents : 45 documents, dont 35 publiés, 9 en brouillon et 1 archivé. Deux revues sont en retard.
Minute 2 : Six catalogues dans une seule vue
Ouvrez sous Compliance le Statement of Applicability. Le réglage par défaut est « Global - All Norms ». La vue rassemble les catalogues que Kesselbach utilise :
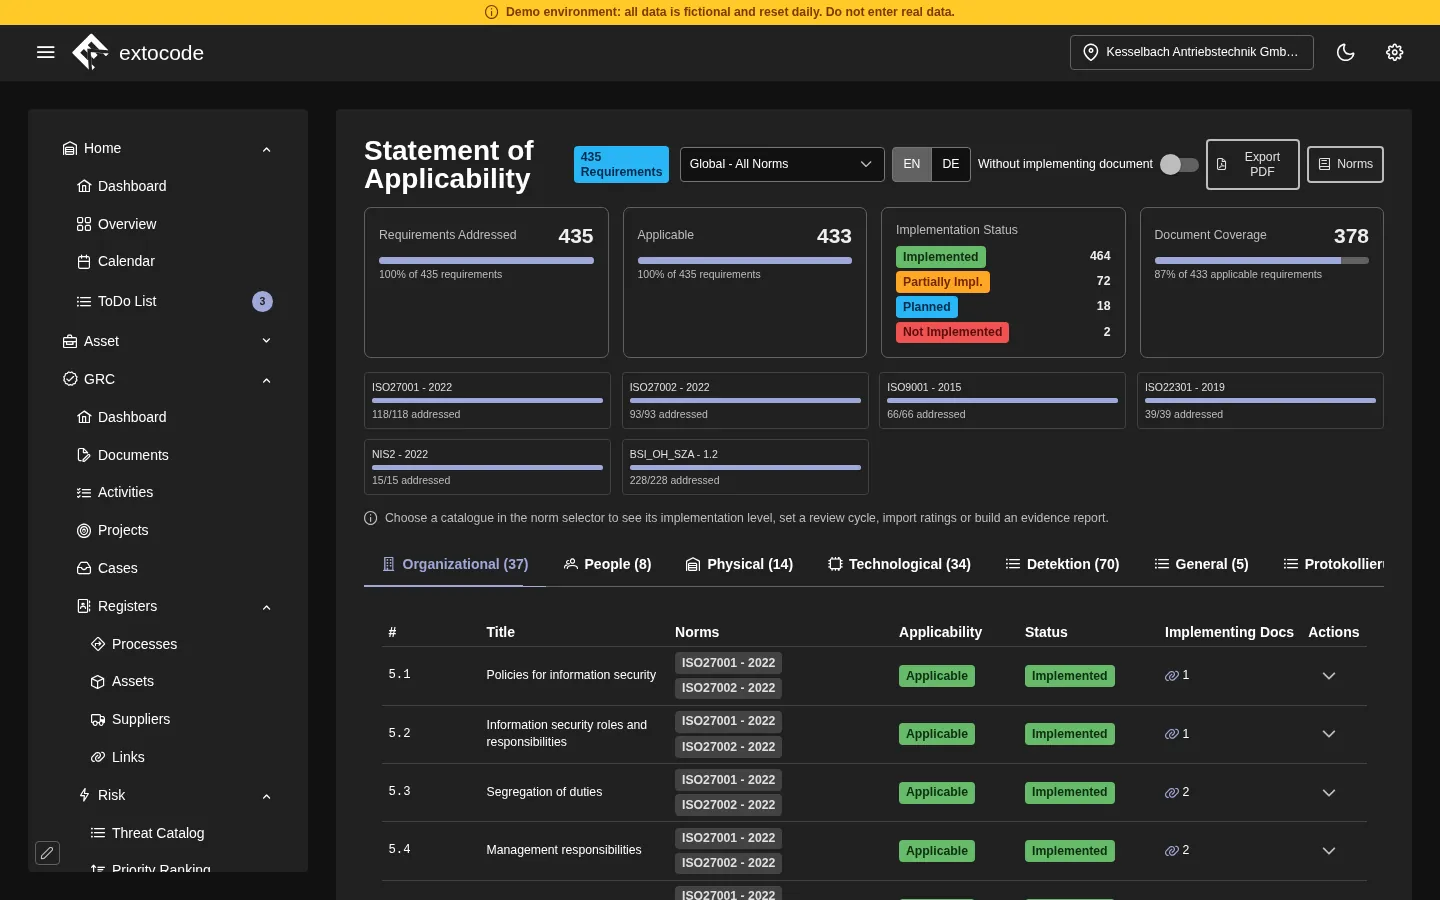
- ISO/IEC 27001:2022 avec 118 exigences
- ISO/IEC 27002:2022 avec 93
- ISO 9001:2015 avec 66
- ISO 22301:2019 avec 39
- NIS2 avec 15
- Guide d'orientation du BSI sur l'utilisation de systèmes de détection d'attaques (Orientierungshilfe zum Einsatz von Systemen zur Angriffserkennung, version 1.1 du 18 novembre 2024, dans COD sous BSI OH SzA) avec 228
Dans COD, le catalogue s'appelle BSI_OH_SZA 1.2. Le 1.2 est la version des textes d'exigences du BSI que COD reprend.
Cela fait au total 559 exigences dans les catalogues. Lorsque des normes se recoupent, il n'y a qu'une seule ligne, avec les deux normes indiquées. La vue globale compte ainsi 435 lignes. 433 d'entre elles s'appliquent à Kesselbach.
Il importe de séparer deux questions. Une exigence s'applique-t-elle ? Et sa mise en œuvre est-elle documentée ? Chez Kesselbach, 378 des 433 exigences applicables ont un document de mise en œuvre. Cela fait 87 pour cent. Le commutateur « Without implementing document » montre les 55 restantes. Avec « EN » et « DE », vous basculez les textes des exigences entre l'anglais et l'allemand. Les textes sont rendus selon le sens et ne reprennent pas le libellé des normes.
Minute 3 : NIS2 seul
Choisissez en haut, dans le champ des normes, « NIS2 - 2022 ». La vue se réduit à 15 exigences réparties en trois domaines :
- Governance avec 2 exigences de l'article 20, par exemple l'approbation des mesures par la direction et sa formation
- Cybersecurity risk-management measures avec 10 exigences de l'article 21
- Reporting obligations avec 3 exigences de l'article 23
Chez Kesselbach, 12 de ces exigences sont saisies comme « Implemented » et 3 comme « Partially Impl. ». Ce sont la sécurité de la chaîne d'approvisionnement, l'authentification multifacteur et l'alerte précoce à l'instance compétente. Pour chaque exigence, il existe au moins un document de mise en œuvre.
Au-dessus, la carte « Implementation level » montre un niveau pour le catalogue et pour chaque domaine. COD le calcule lui-même à partir des entrées. Niveau 0 : rien n'est commencé. Niveau 1 : seulement planifié. Niveau 2 : commencé. Niveau 3 : toutes les exigences obligatoires du domaine sont remplies. Le niveau du catalogue est le plus bas des domaines. Chez Kesselbach, Governance est à 3, les deux autres domaines sont à 2 et limitent la valeur globale. COD le dit expressément sur la carte.
Deux remarques sur le niveau. La carte l'affiche sous la forme « 2 / 5 », mais COD ne calcule que les niveaux 0 à 3. Les niveaux 4 et 5, vous ne les définissez qu'à la main, avec un motif. Et le niveau décrit l'état de votre documentation. Il ne dit pas si une entreprise répond aux exigences de NIS2.
Dans le tableau, vous voyez en outre la colonne « Last review ». Chez Kesselbach, on y lit « Never reviewed ». Si vous définissez un cycle de revue, COD crée une activité 30 jours avant l'échéance.
Minute 4 : Les fournisseurs et leurs justificatifs
NIS2 parle aussi de la sécurité dans la chaîne d'approvisionnement. Ouvrez Suppliers. Pour chaque fournisseur figurent la prestation qu'il fournit, sa criticité et le justificatif qu'il doit fournir : un questionnaire, un audit fournisseur ou un certificat. Ce qui est exigé dépend du niveau du fournisseur. Pour les fournisseurs de niveau moyen, COD n'exige aucun justificatif.
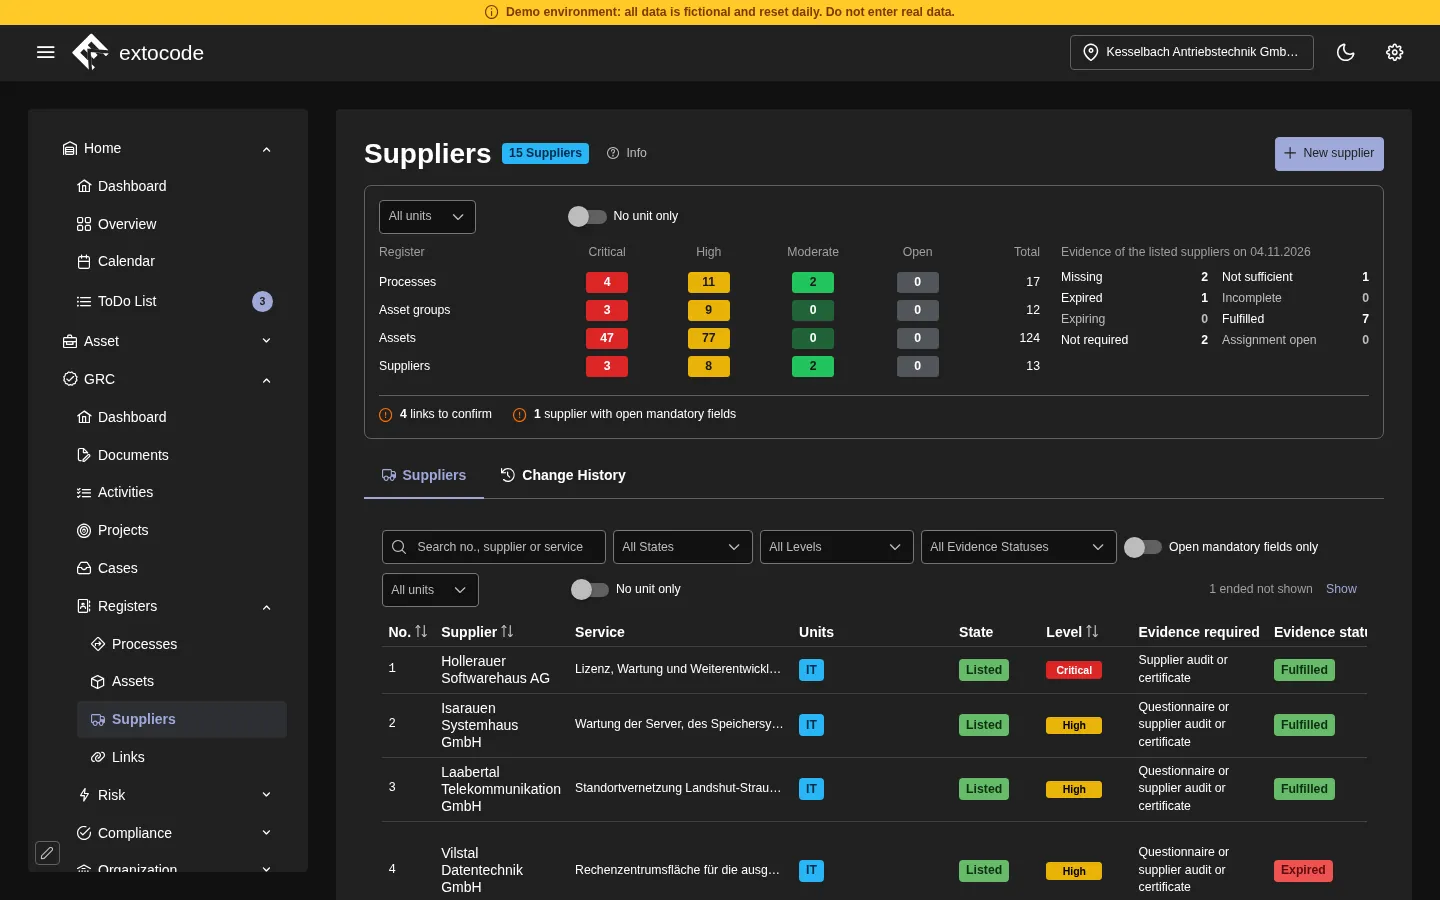
La vue d'ensemble en haut compte pour 13 fournisseurs : 7 remplis, 2 non requis, 2 manquants, 1 insuffisant et 1 expiré. Le justificatif expiré appartient au fournisseur qui met à disposition la surface de centre de données pour les bandes de sauvegarde externalisées. Il était valable jusqu'au 24 juin 2026. La colonne « Next step » indique ce qu'il faut faire maintenant : demander le questionnaire, l'audit ou le certificat.
Dans la démo, l'exigence relative à la sécurité de la chaîne d'approvisionnement est à « Partially Impl. » dans le SoA. Côté fournisseurs, quatre fournisseurs ont un justificatif en suspens. Vous voyez les deux côte à côte, dans le même compte.
Minute 5 : Ce qui en découle
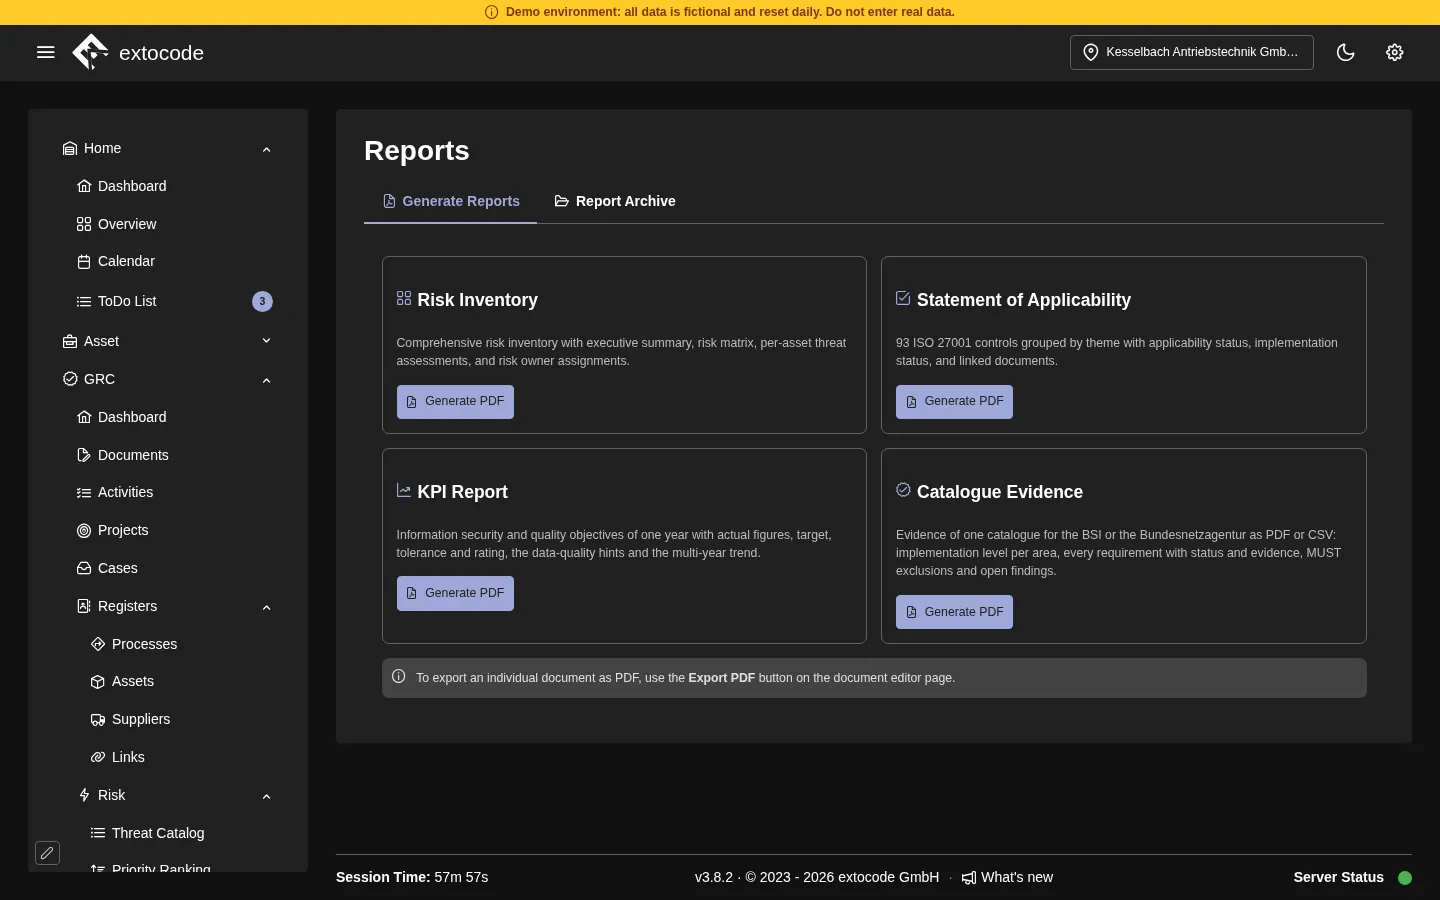
Sous Reports se trouvent les rapports dont on a besoin pour l'audit et la direction : l'inventaire des risques, le Statement of Applicability, un rapport KPI et le justificatif d'un catalogue pour le BSI ou la Bundesnetzagentur, en PDF ou en CSV. Sous Cases figurent les constatations, les signalements et les incidents avec statut, gravité, responsable et échéance.
Ce que COD apporte pour NIS2
COD ne met aucune entreprise en conformité avec NIS2 et ne remplace pas un conseil juridique. COD aide à la préparation (readiness) : il reproduit les exigences, les relie aux risques, aux documents et aux fournisseurs et vous aide à documenter votre état. Dans la démo, les évaluations de risques sont rattachées à des groupes d'assets comme « Netzwerk und Firewalls Rechenzentrum » ou « ERP-System », chacun avec ses assets. C'est à vous et à vos conseillères et conseillers d'évaluer si vos mesures suffisent.
Les fonctions couvertes par votre contrat résultent uniquement de la description des prestations dans la version applicable à votre contrat.
Voir par vous-même ou se faire montrer
- Démo avec le compte Demo GRC : cod.demo.extocode.com, identifiants sur extocode.com/demo
- Présentation personnelle avec vos questions sur NIS2, ISO 27001 ou ISO 22301 : extocode.com/demo
extocode GmbH · Central Operations Dashboard