Stand dieses Beitrags: COD 3.8.5, November 2026. Spätere Versionen können abweichen. Den aktuellen Funktionsstand zeigt die Roadmap.
Sie können COD jetzt ansehen, ohne einen Termin zu machen. Unter cod.demo.extocode.com läuft COD 3.8 mit den Daten eines erfundenen Industriebetriebs. Sie brauchen einen Browser und etwa zehn Minuten. Die Zugangsdaten stehen auf extocode.com/demo.
Ein Unternehmen zum Anfassen
Die Demo verwaltet die Kesselbach Antriebstechnik GmbH. Das Unternehmen ist erfunden. Es hat eine Zentrale in Landshut und einen Standort in Straubing. Switches, Firewalls, Drucker, Lieferanten, Risiken und Personen sind ausgedacht. Die Daten hängen aber zusammen wie in einem echten Betrieb. Dasselbe Gerät erscheint im Netzwerk, im Monitoring und im GRC-Register.
Drei Konten, drei Blickwinkel
- Demo First Level und Demo Second Level zeigen den Betrieb: Assets, Monitoring, Netzwerk, TACACS+, NAC, Firewall, Hypervisor und Backup. In der Demo sehen beide Konten dieselben Module.
- Demo GRC zeigt die Assets und den Bereich Governance, Risk und Compliance. Netzwerktechnik und Monitoring sehen Sie mit diesem Konto nicht.
Anmelden
Öffnen Sie die Demo. Das Anmeldefenster steht auf dem Reiter „Standard“. Wer sich in diesem Browser schon einmal mit LDAP angemeldet hat, sieht den Reiter „LDAP“ und wählt dann „Standard“. Benutzername und Kennwort kommen von extocode.com/demo. Das Feld „OTP“ bleibt leer.
Die Demo ist ein gemeinsamer Spielplatz. Andere Besucher sind gleichzeitig angemeldet, und Ihre Eingaben sind für sie sichtbar. Jede Nacht gegen Mitternacht setzen wir die Demo zurück. Bitte geben Sie keine echten Daten ein. Die Oberfläche ist englisch, die Beispieldaten sind überwiegend deutsch.
Rundgang 1: Betrieb, wo hängt das Gerät?
Melden Sie sich mit Demo First Level an.
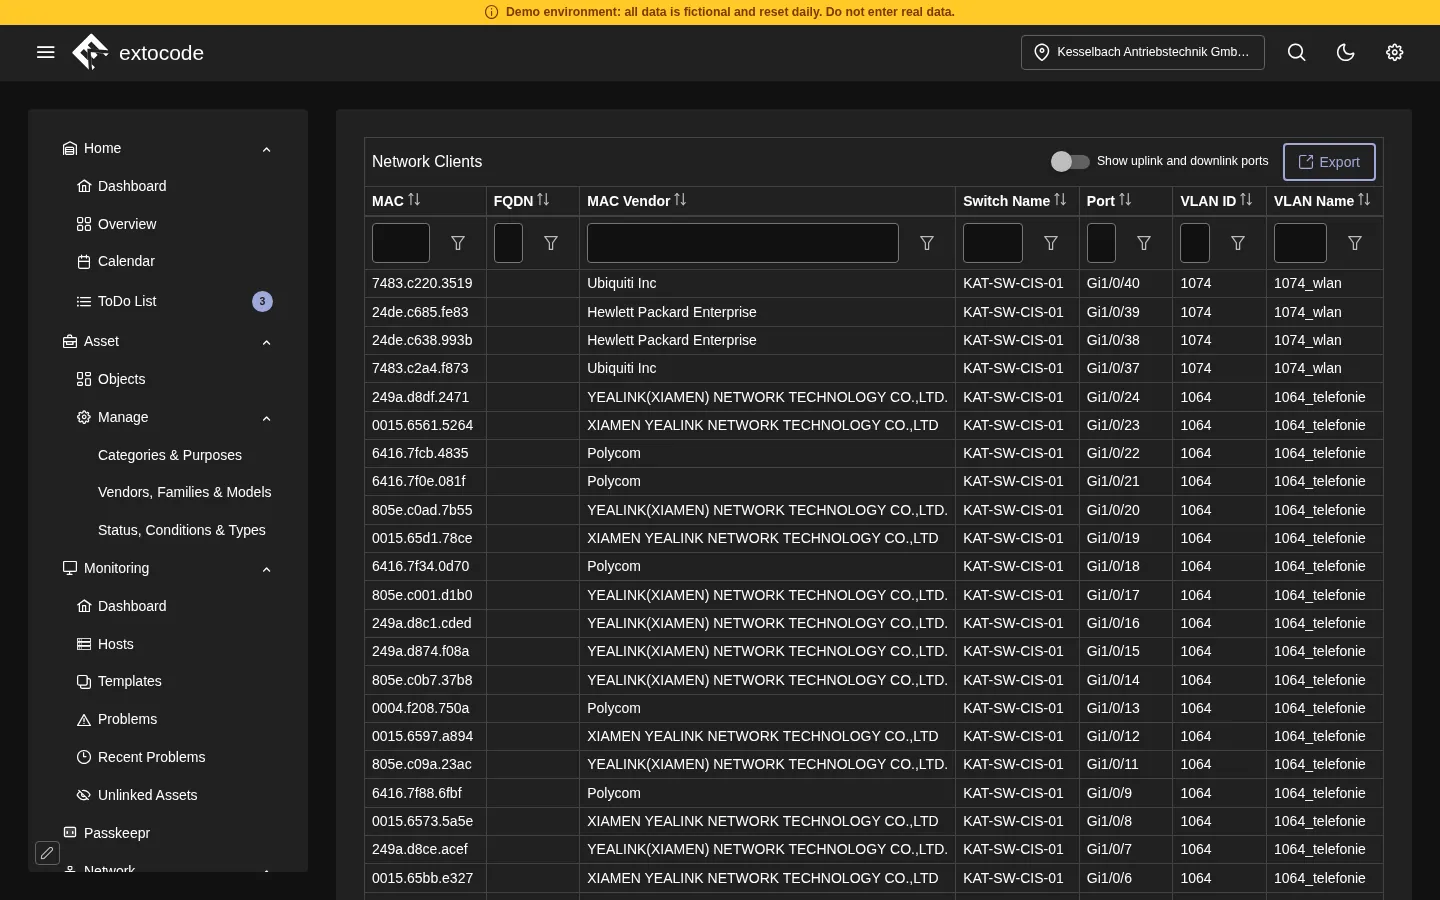
- Öffnen Sie Network, Client Overview. Zu jeder MAC-Adresse steht der Switch, der Port, die VLAN-ID und der VLAN-Name. Sie sehen zum Beispiel Telefone im Telefonie-VLAN und Drucker im Drucker-VLAN.
- Klicken Sie eine Zeile an. Der Dialog zeigt die Portkarte des Switches und darunter die NAC-Sitzungen dieses Clients. Daneben steht sein Verlauf.
- Öffnen Sie Monitoring, Hosts. Die Demo führt 11 Hosts, darunter die Switches, die Router, die beiden Firewalls und den Zabbix-Server selbst.
- Öffnen Sie Network Access Control, Clients. Die Liste nennt Drucker, Bedienpanels, Industrie-PCs, Maschinensteuerungen und IP-Telefone, die im Netz zugelassen sind.
Rundgang 2: Netz und Sicherheit, das größere Bild
Dieser Rundgang geht mit Demo First Level oder Demo Second Level.
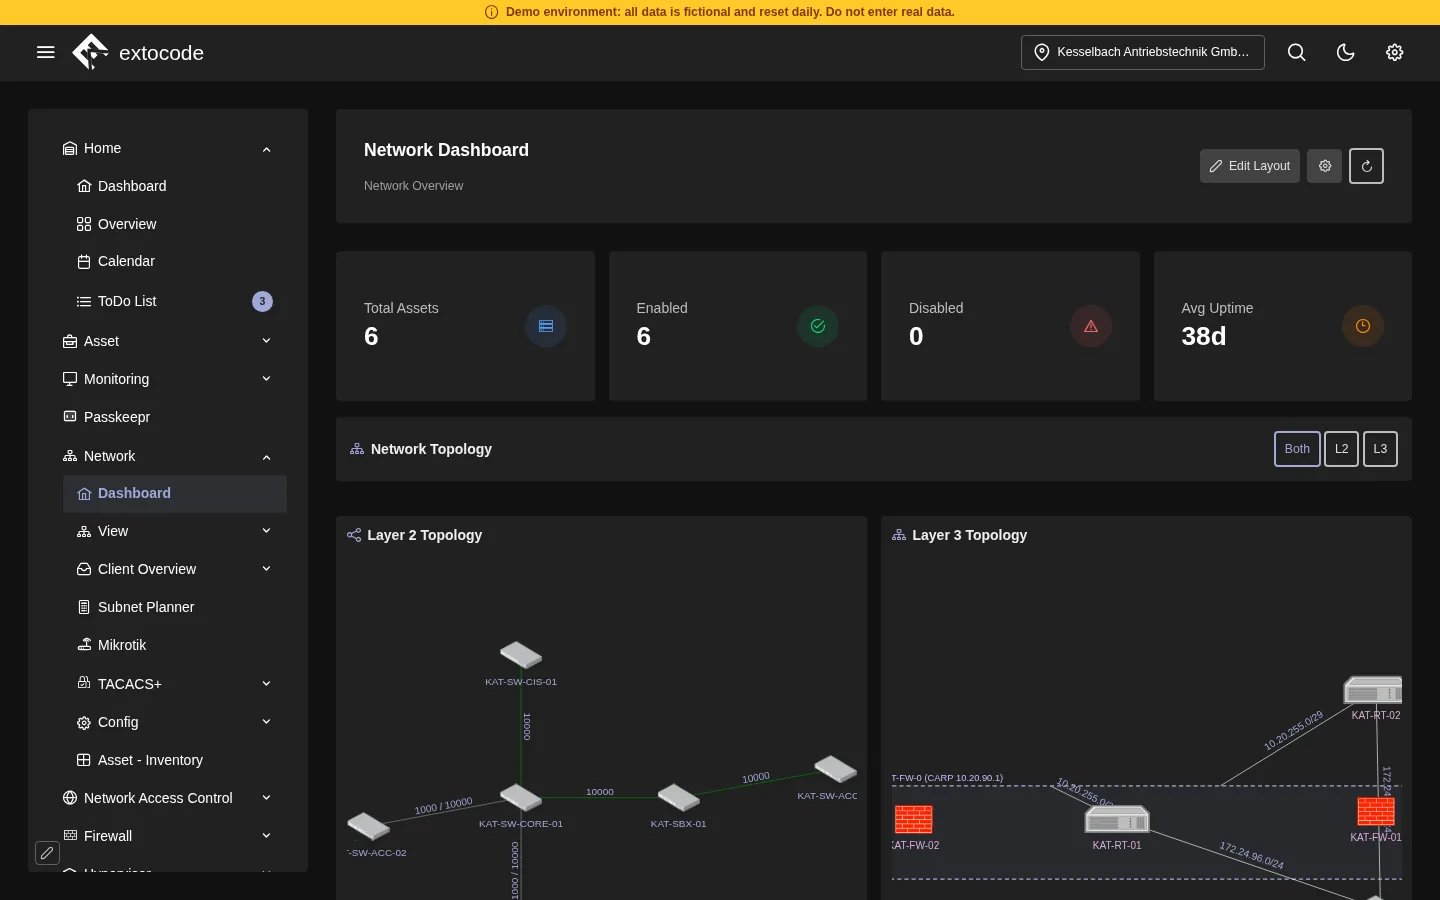
- Network, Dashboard zeigt die Layer-2- und die Layer-3-Topologie auf einer Seite.
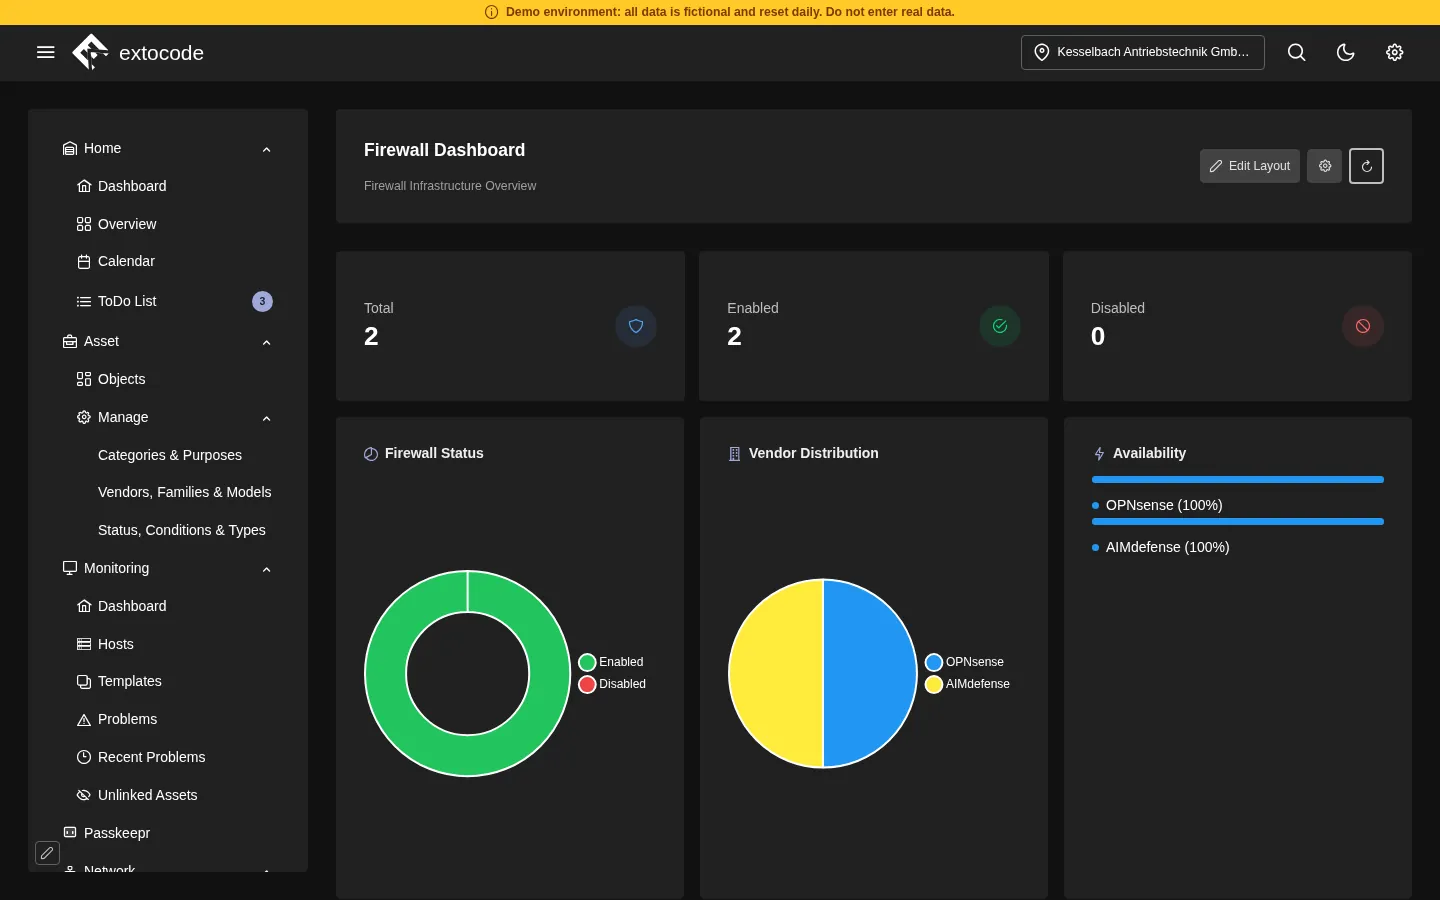
- Firewall, Dashboard fasst zwei Firewalls zusammen, eine OPNsense und eine AIMdefense. Dazu zeigt es die Zertifikate, die bald ablaufen, und 8 VPN-Verbindungen: 1 WireGuard, 3 IPsec und 4 OpenVPN.
- TACACS+, Dashboard zeigt 6 Benutzer, 5 Clients und die letzten Sitzungen an den Switches.
- Backup, Dashboard zeigt, welche Hosts gesichert sind. Beim Aufruf waren es 8 von 8.
Rundgang 3: Informationssicherheit, vom Risiko zum Nachweis
Melden Sie sich mit Demo GRC an.
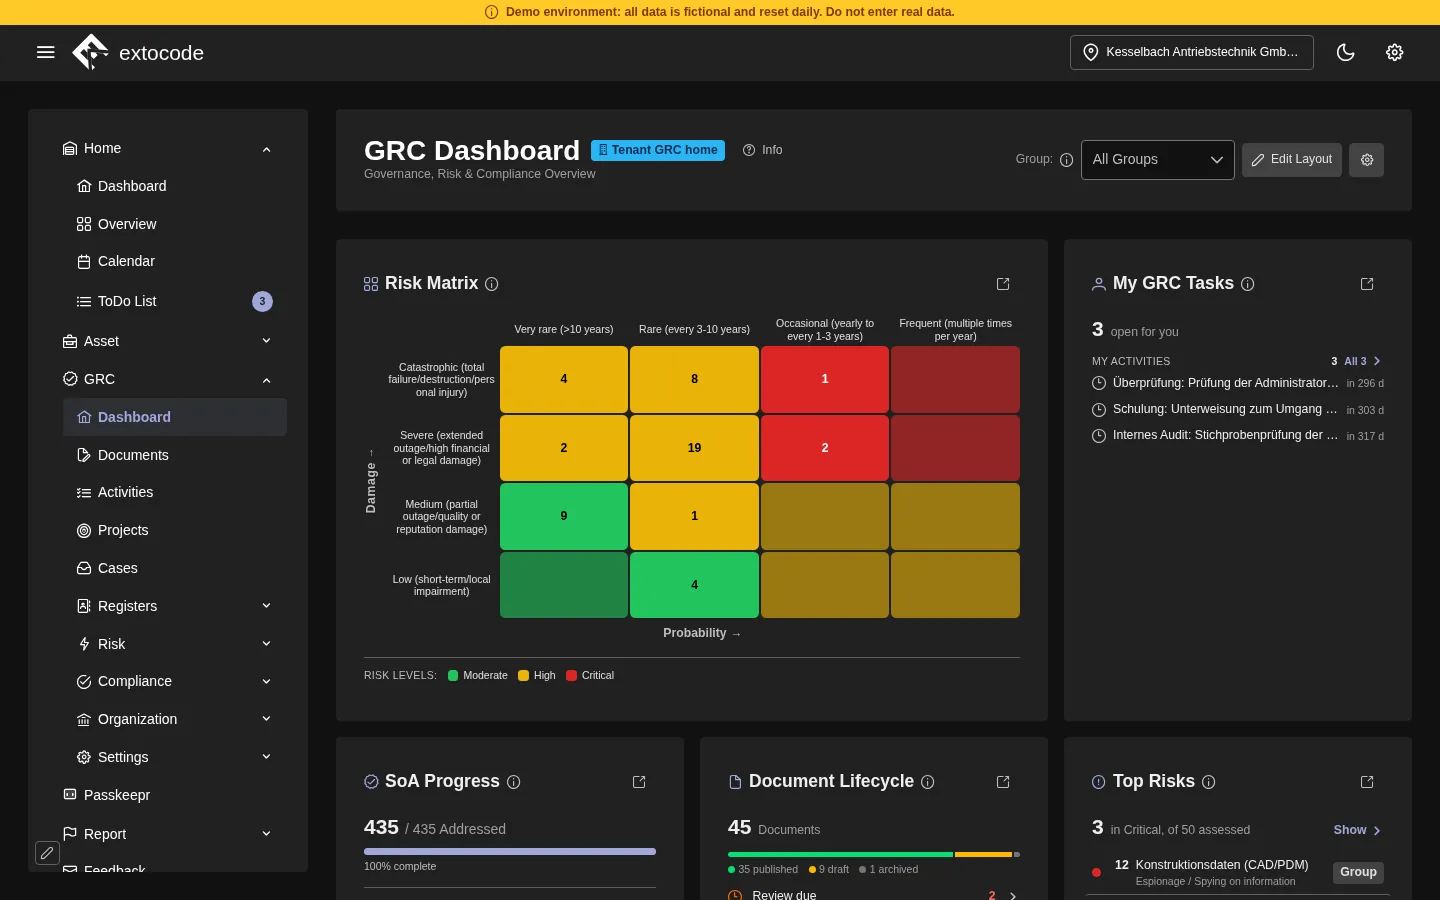
- Das GRC-Dashboard beginnt mit der Risikomatrix aus Schaden und Eintrittswahrscheinlichkeit. Bei Kesselbach gibt es 50 Risikobewertungen, 3 davon liegen im kritischen Bereich. Daneben stehen der Stand des Statement of Applicability (SoA) und der Lebenszyklus der Dokumente.
- Unter Suppliers steht zu jedem Lieferanten, welchen Nachweis er schuldet und wie sein Stand ist. Die Übersicht zählt am 4. November 2026 für 13 Lieferanten: 7 erfüllt, 2 nicht erforderlich, 2 fehlend, 1 nicht ausreichend und 1 abgelaufen. COD nennt dazu den nächsten Schritt.
- Unter Reports liegen die Berichte für Audit und Leitung: Risikoinventar, Statement of Applicability, KPI-Bericht und der Nachweis eines Katalogs für das BSI oder die Bundesnetzagentur. Wie die NIS2-Ansicht im SoA aussieht, beschreiben wir in einem eigenen Beitrag.
Die Zahlen in den Rundgängen sind ein Stand vom 4. November 2026. Sie ändern sich, wenn die Demodaten gepflegt werden.
Was die Demo zeigt und was nicht
Die Demo zeigt die Oberfläche und das Zusammenspiel der Module mit Beispieldaten. Sie zeigt nicht, wie COD sich mit Ihrer Infrastruktur verbindet. Einiges ist in der Demo nicht möglich oder nicht zu sehen:
- die Admin Area mit Benutzern, Rollen, Audit und Zugriffsprüfung. Diese Seiten sind für Demo-Konten gesperrt.
- Passkeepr, der Tresor von COD. In der offenen Demo sehen Sie den Menüpunkt und die Entsperrmaske. Einrichten lässt sich Passkeepr dort nicht.
- Module, die nicht jede Installation hat, etwa das alte OTP-Modul oder VAS.
Die Demo beantwortet auch keine Fragen zu Betrieb, Lizenz oder zur Anbindung an Ihr Verzeichnis. Dafür gibt es die persönliche Vorführung. Wir zeigen COD live, auf Wunsch an Szenarien aus Ihrer Umgebung. Sie ist kostenfrei und ohne Verpflichtung.
Welche Funktionen Ihr Vertrag umfasst, ergibt sich allein aus der Leistungsbeschreibung in der Fassung, die für Ihren Vertrag gilt.
Jetzt ausprobieren
- Demo: cod.demo.extocode.com, Zugangsdaten auf extocode.com/demo
- Persönliche Vorführung: extocode.com/demo
Was fehlt Ihnen in der Demo? Was ist unklar? Schreiben Sie uns über die Kontaktwege auf extocode.com/demo.
extocode GmbH · Central Operations Dashboard