Estado de esta entrada: COD 3.8.5, noviembre de 2026. Las versiones posteriores pueden diferir. El estado actual de las funciones se muestra en la hoja de ruta.
Ahora puede ver COD sin pedir cita. En cod.demo.extocode.com funciona COD 3.8 con los datos de una empresa industrial ficticia. Necesita un navegador y unos diez minutos. Los datos de acceso figuran en extocode.com/demo.
Una empresa para tocar
La demo gestiona la empresa Kesselbach Antriebstechnik GmbH. La empresa es ficticia. Tiene una central en Landshut y una sede en Straubing. Los switches, firewalls, impresoras, proveedores, riesgos y personas son inventados. Los datos, sin embargo, están relacionados como en una empresa real. El mismo dispositivo aparece en la red, en la monitorización y en el registro de GRC.
Tres cuentas, tres puntos de vista
- Demo First Level y Demo Second Level muestran las operaciones: Assets, monitorización, red, TACACS+, NAC, firewall, hipervisor y copias de seguridad. En la demo ambas cuentas ven los mismos módulos.
- Demo GRC muestra los Assets y el área de Governance, Risk y Compliance. Con esta cuenta no se ven la técnica de red ni la monitorización.
Iniciar sesión
Abra la demo. La ventana de inicio de sesión está en la pestaña « Standard ». Quien ya se haya conectado alguna vez con LDAP en este navegador ve la pestaña « LDAP » y entonces elige « Standard ». El nombre de usuario y la contraseña los obtiene en extocode.com/demo. El campo « OTP » se queda vacío.
La demo es un campo de juego compartido. Otros visitantes están conectados al mismo tiempo y ven lo que usted introduzca. Cada noche, hacia la medianoche, restablecemos la demo. No introduzca datos reales. La interfaz está en inglés, los datos de ejemplo están sobre todo en alemán.
Recorrido 1: Operaciones, ¿dónde está conectado el dispositivo?
Inicie sesión con Demo First Level.
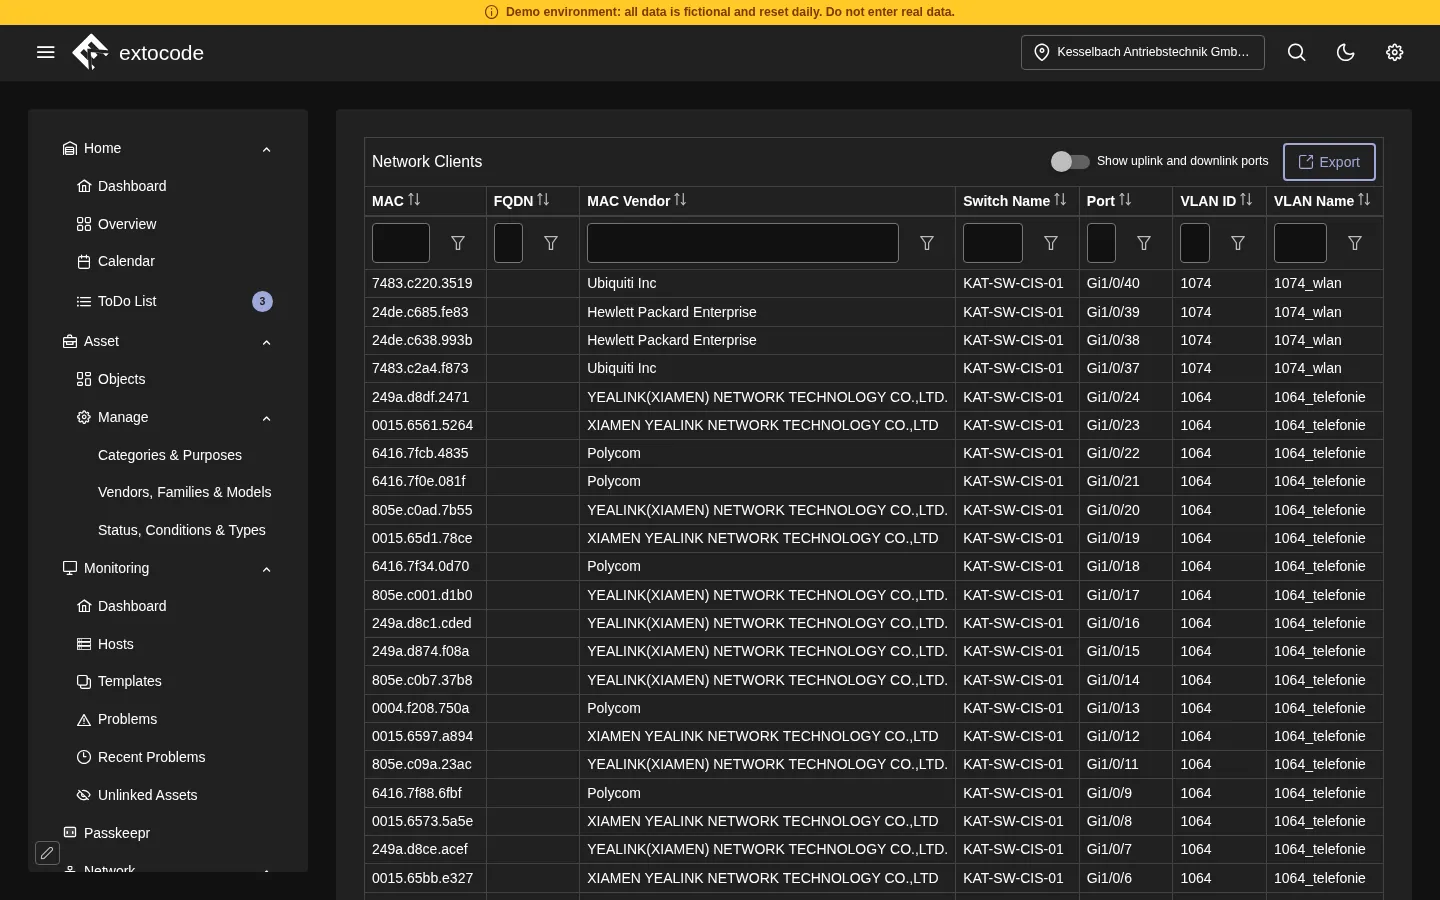
- Abra Network, Client Overview. Para cada dirección MAC figuran el switch, el puerto, el ID de VLAN y el nombre de la VLAN. Usted ve, por ejemplo, teléfonos en la VLAN de telefonía e impresoras en la VLAN de impresoras.
- Haga clic en una fila. El diálogo muestra el mapa de puertos del switch y debajo las sesiones NAC de este cliente. Al lado figura su historial.
- Abra Monitoring, Hosts. La demo gestiona 11 hosts, entre ellos los switches, los routers, los dos firewalls y el propio servidor Zabbix.
- Abra Network Access Control, Clients. La lista nombra impresoras, paneles de mando, PC industriales, controles de máquina y teléfonos IP que están autorizados en la red.
Recorrido 2: Red y seguridad, la imagen más amplia
Este recorrido sirve con Demo First Level o Demo Second Level.
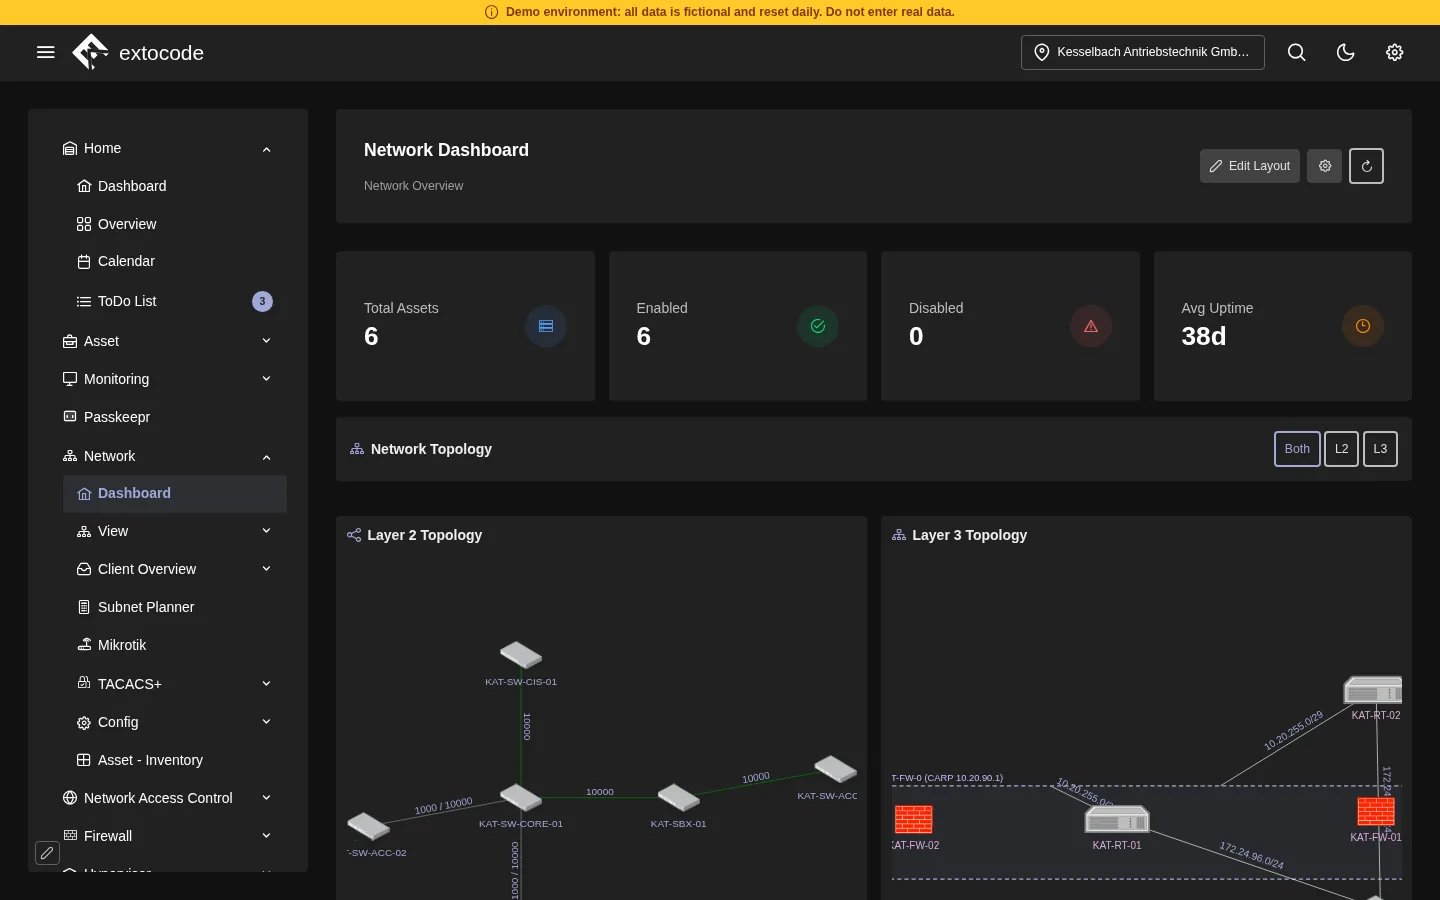
- Network, Dashboard muestra la topología de capa 2 y de capa 3 en una sola página.
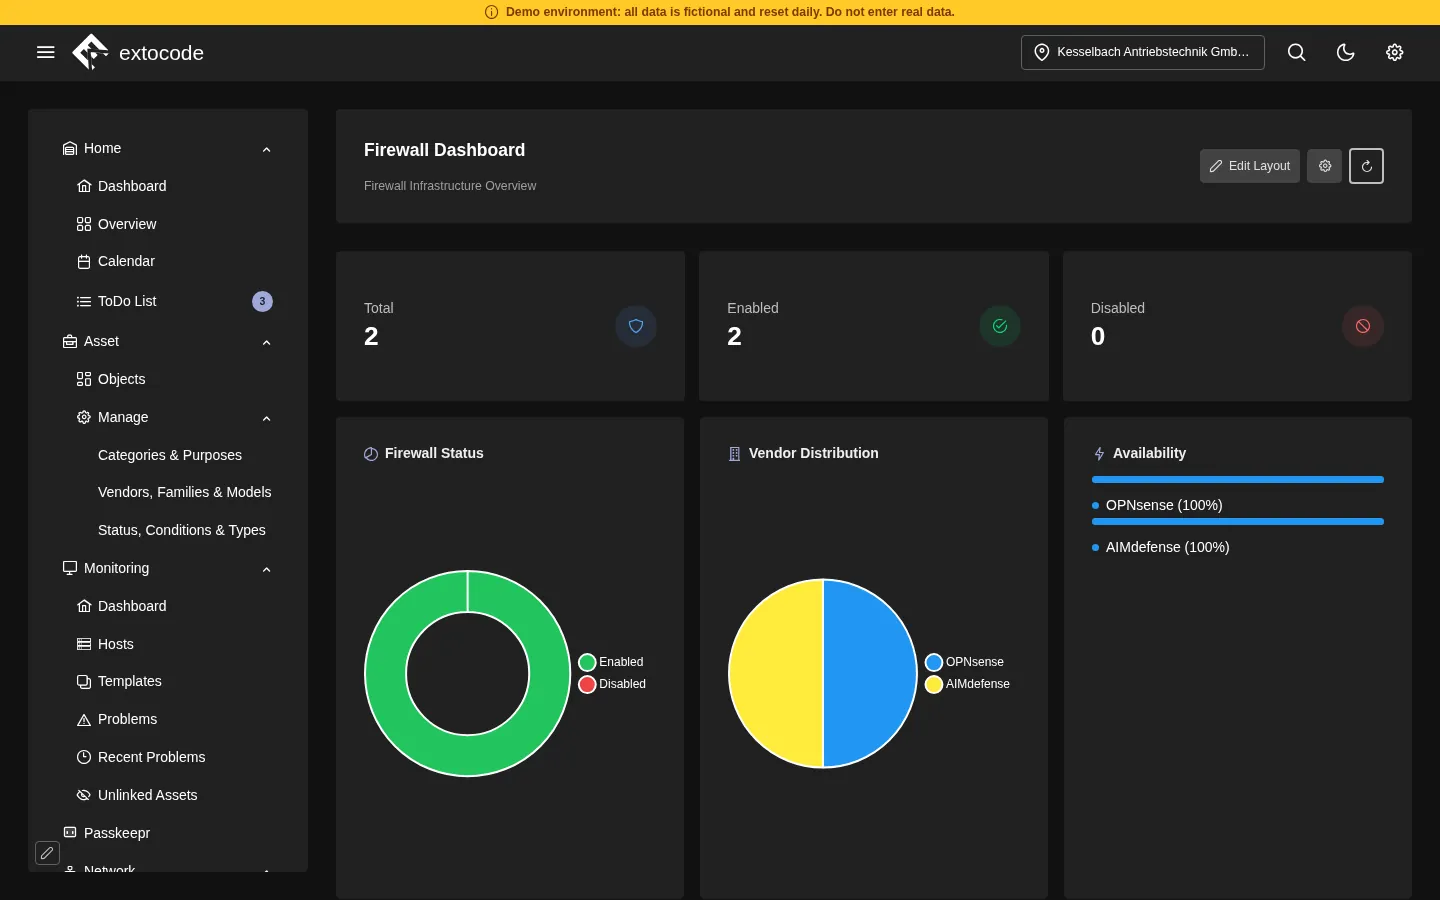
- Firewall, Dashboard resume dos firewalls, un OPNsense y un AIMdefense. Además muestra los certificados que caducarán pronto y 8 conexiones VPN: 1 WireGuard, 3 IPsec y 4 OpenVPN.
- TACACS+, Dashboard muestra 6 usuarios, 5 clientes y las últimas sesiones en los switches.
- Backup, Dashboard muestra qué hosts tienen copia de seguridad. Al consultarlo eran 8 de 8.
Recorrido 3: Seguridad de la información, del riesgo a la evidencia
Inicie sesión con Demo GRC.
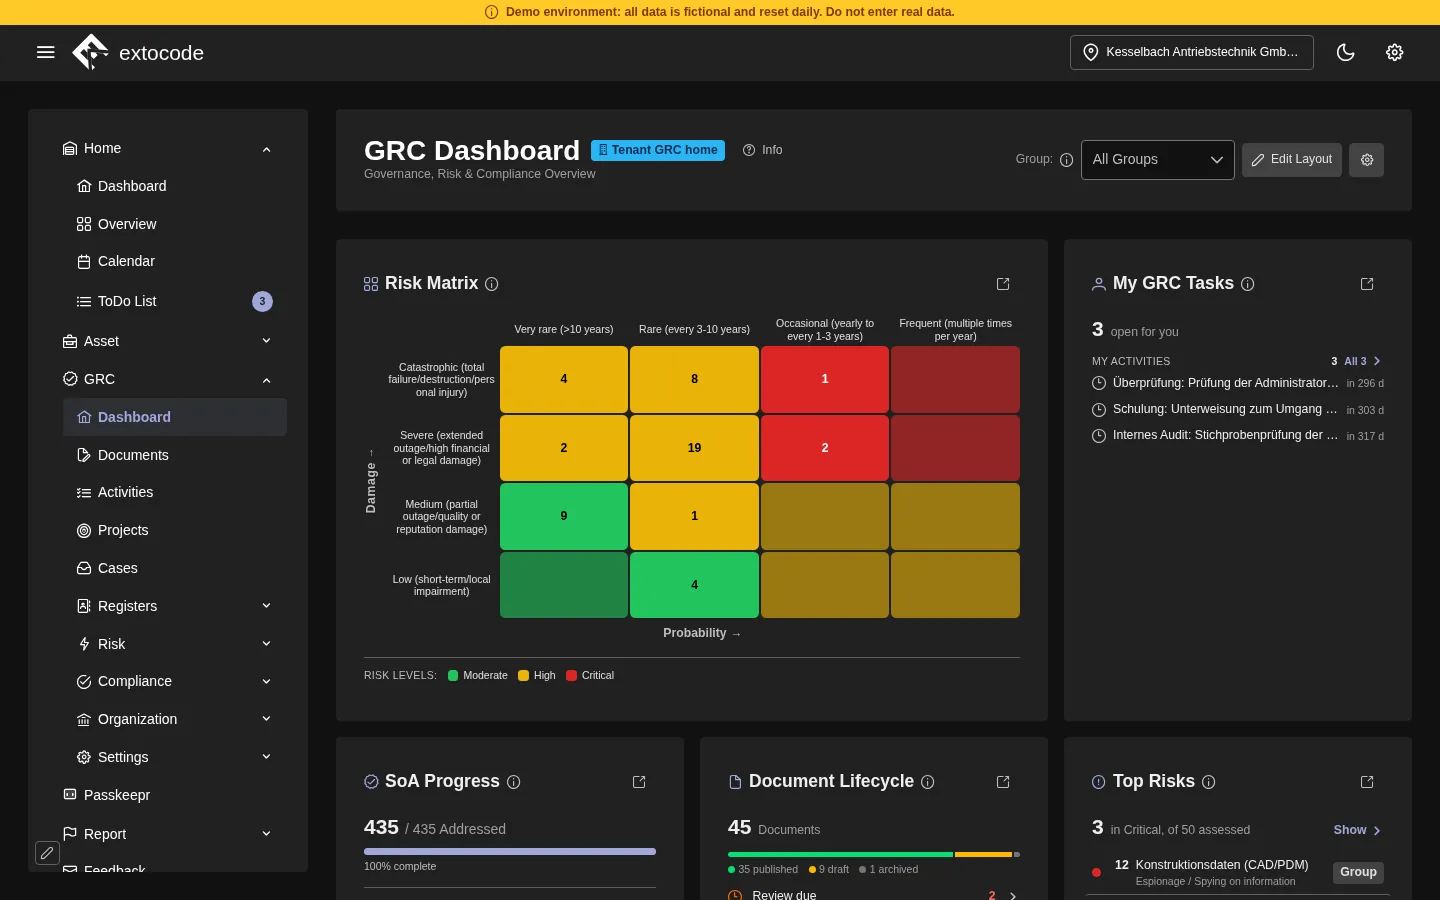
- El Dashboard de GRC comienza con la matriz de riesgos de daño y probabilidad de ocurrencia. En Kesselbach hay 50 valoraciones de riesgo, 3 de ellas en la zona crítica. Al lado figuran el estado del Statement of Applicability (SoA) y el ciclo de vida de los documentos.
- En Suppliers figura para cada proveedor qué evidencia debe y cuál es su estado. La vista general cuenta a 4 de noviembre de 2026 para 13 proveedores: 7 satisfechos, 2 no requeridos, 2 ausentes, 1 insuficiente y 1 caducado. COD indica además el siguiente paso.
- En Reports están los informes para auditoría y dirección: inventario de riesgos, Statement of Applicability, informe de KPI y la evidencia de un catálogo para el BSI o la Bundesnetzagentur. Cómo se ve la vista NIS2 en el SoA lo describimos en una entrada aparte.
Las cifras de los recorridos son el estado del 4 de noviembre de 2026. Cambian cuando se mantienen los datos de la demo.
Lo que la demo muestra y lo que no
La demo muestra la interfaz y la interacción de los módulos con datos de ejemplo. No muestra cómo se conecta COD con su infraestructura. Algunas cosas no son posibles o no pueden verse en la demo:
- la Admin Area con usuarios, roles, auditoría y revisión de accesos. Estas páginas están bloqueadas para las cuentas de la demo.
- Passkeepr, el almacén de contraseñas de COD. En la demo abierta usted ve la entrada de menú y la máscara de desbloqueo. Passkeepr no puede configurarse allí.
- módulos que no tiene toda instalación, por ejemplo el antiguo módulo OTP o VAS.
La demo tampoco responde a preguntas sobre operación, licencia o conexión con su directorio. Para eso existe la presentación personal. Mostramos COD en vivo, si lo desea con escenarios de su entorno. Es gratuita y sin compromiso.
Las funciones que cubre su contrato se derivan únicamente de la descripción del servicio en la versión aplicable a su contrato.
Pruébelo ahora
- Demo: cod.demo.extocode.com, datos de acceso en extocode.com/demo
- Presentación personal: extocode.com/demo
¿Qué le falta en la demo? ¿Qué no queda claro? Escríbanos a través de los canales de contacto en extocode.com/demo.
extocode GmbH · Central Operations Dashboard