Die Funktionen von COD, Modul für Modul
Das Central Operations Dashboard (COD) verbindet Netzwerk, Sicherheit, Betrieb und Compliance auf einem gemeinsamen Asset-Inventar. Diese Seite listet die zentralen Funktionen modulweise auf.
Vernetzung ist mehr: Die Module arbeiten auf einem gemeinsamen Inventar, als Self Hosted, Shared Hosted oder Private Hosted. Diese Seite nennt die zentralen Funktionen je Modul, jeweils mit einem Satz. Sie ist eine Referenz für Angebot und Auswahl. Welche Leistung Ihnen zusteht, regelt die Leistungsbeschreibung.
Plattform & Betrieb
Die Grundlage, auf der jedes Modul aufsetzt: eine Oberfläche, viele Standorte, volle Kontrolle.
- Mandantenfähigkeit / Standorte: Eine Instanz verwaltet beliebig viele Standorte sauber getrennt. Der zuletzt genutzte Standort wird wiederhergestellt und per Kopfleiste umgeschaltet.
- Individuelle Dashboards: Jeder Nutzer stellt sich sein Dashboard aus Kacheln zusammen. Anordnung und Sichtbarkeit werden serverseitig gespeichert und geräteübergreifend synchronisiert.
- Globale Suche: Sie finden Inhalte modulübergreifend per Tastenkürzel direkt aus der Kopfleiste.
- White-Label-Branding: Anwendungsname, Kopfzeile, Logo, Favicon, Login-Seite und QR-Code-Design lassen sich in Ihren Farben anpassen, mit Live-Vorschau und protokolliert.
- Rollen- & Rechtehierarchie: Menüs und Einstellungen erscheinen rollengerecht, und höhere Rollen erben zuverlässig die Rechte der darunterliegenden Rollen.
- Zentrales Audit-Protokoll: Admin Area → Audit zeigt Änderungen aller Module, Modulzugriffe und einen Bericht für die jährliche Rechteprüfung, als CSV oder PDF mit Prüfsumme. Auf Wunsch geht das Protokoll per Syslog über TLS an Ihr zentrales Log-System.
- Zwei-Faktor-Authentifizierung (TOTP): TOTP mit Backup-Codes. Administratoren setzen die 2FA eines Nutzers zurück, Nutzer regenerieren ihre Codes nach mandantenspezifischer Richtlinie.
- Benutzer-Selbstverwaltung: Nutzer pflegen auf einer eigenen Profilseite Passwort, E-Mail-Adresse und Sprachpräferenz selbst.
- Sitzungs-Sicherheit: Ein Sitzungs-Timeout mit Vorwarnung und tab-übergreifender Synchronisierung schützt inaktive Sitzungen, während Live-Ansichten Sie angemeldet halten.
- Kalender & Termine: Ein integrierter Kalender verwaltet Termine inklusive ganztägiger Einträge, und eine Glocke in der Kopfleiste zeigt den nächsten anstehenden Termin.
- Hell-/Dunkelmodus: Die Oberfläche schaltet per Klick zwischen hellem und dunklem Design um.
- PDF-Druck je Seite: Inhalte lassen sich seitenweise sauber als PDF ausgeben.
- Reaktive Oberfläche: Lade- und Bearbeitungszustände werden je Aktion angezeigt, sodass jederzeit erkennbar ist, was gerade verarbeitet wird.
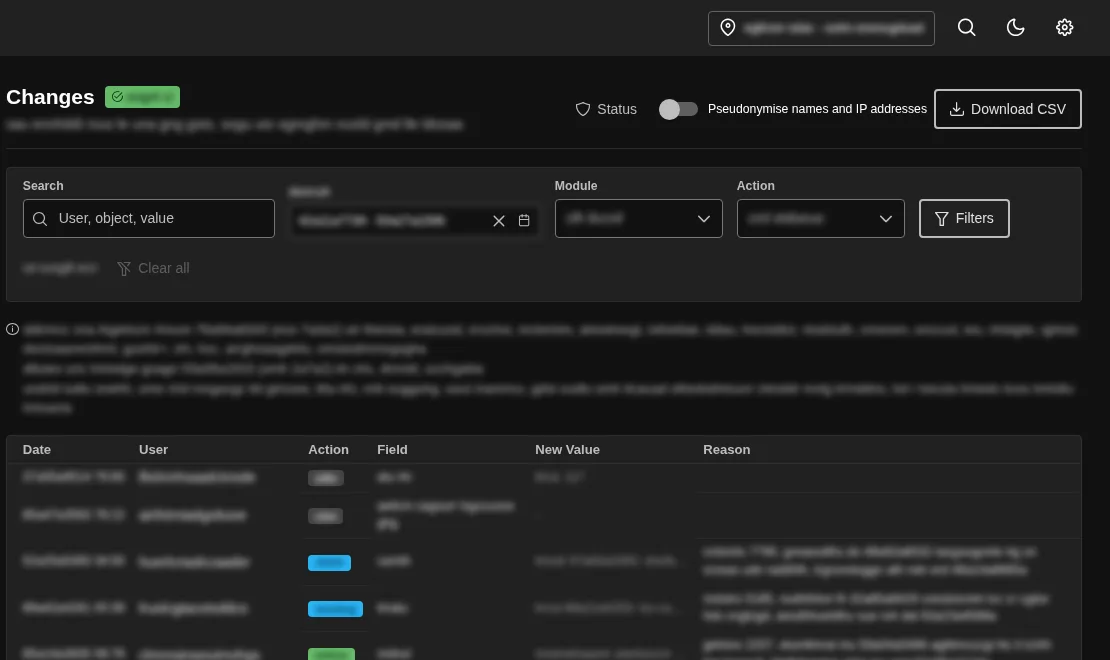
Audit-Protokoll in einer echten Instanz, COD 3.8. Daten unkenntlich gemacht.
Netzwerk & Assets
Automatische Inventarisierung und Multi-Vendor-Steuerung Ihrer gesamten Infrastruktur.
- Automatisches Asset-Inventar: Jedes Gerät wird zentral als Asset geführt, vom IT-System über Netzwerk-Hardware bis zur Firewall, mit eigener Kategorie-, Modell- und Hersteller-Verwaltung.
- Statusanzeige je Gerät: Im Netzwerk-Inventar sehen Sie pro Gerät das Ergebnis der letzten Abfrage (OK / Fehler / Unbekannt) samt Zeitpunkt, genutztem Protokoll (SNMP / SSH / API) und Fehlerursache.
- Asset-Workspace je Gerät: Eine eigene Detailseite je Asset bündelt Stammdaten, Netzwerk-Ports (NICs), Kontakte, Verträge (mit verschlüsselten Lizenzschlüsseln) und Abhängigkeiten an einer Stelle.
- Räume, Racks & Layer-1-Verkabelung: Gebäude, Etagen und Räume bilden Ihren Standort physisch ab. Racks zeigen die Live-Belegung per Drag-and-drop, und die Layer-1-Ansicht dokumentiert die Patch-Verkabelung Port für Port.
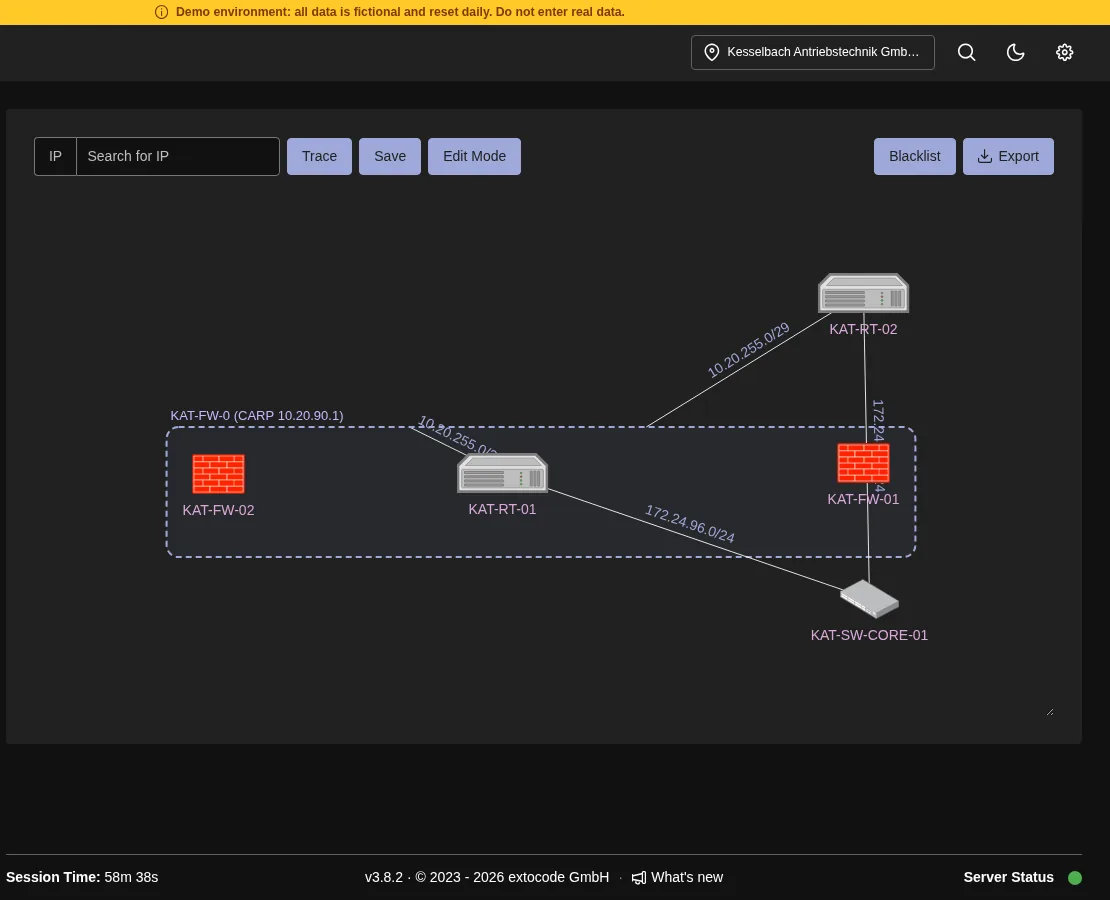
- Netzwerk-Topologie (Layer 2 & Layer 3): Sie visualisieren Ihr Netz als interaktive Karte: Layer 2 aus den LLDP-Nachbarschaften, Layer 3 entlang echter Routing-Beziehungen (inklusive Firewalls als Knoten) statt bloß nach Subnetz-Nähe.
- Layer-2- & Layer-3-Dashboards: Sie analysieren Ihr Netzwerk getrennt nach Layer 2 und Layer 3 mit jeweils eigenen Diagrammen und Auswertungen.
- Hersteller-Auswertung: Eine anklickbare Treemap oder ein Ringdiagramm samt Kennzahlen lässt Sie die Herstellerverteilung Ihrer Geräte bis in einzelne Hersteller hineinzoomen.
- Multi-Vendor-Switch-Steuerung: Sie führen Kabeltests durch, schalten Ports an und aus und steuern PoE über Cisco, Ruijie und Allied Telesis hinweg.
- MikroTik-Verwaltung: Sie verwalten MikroTik-Geräte samt ihren Routen über eine eigene, dedizierte Geräteverwaltung.
- Subnetz-Planer: Sie planen und verwalten Subnetze inklusive Gruppen direkt im System.
- Asset-Import per CSV: Sie nehmen Assets in großer Zahl per CSV mit Vorschau, Konfliktmeldung und wiederholbarem Import auf.
Monitoring
Zabbix-Daten: mandantenfähig, konfigurierbar und direkt am Asset.
- Zabbix-Integration: Ihre Zabbix-Daten (Dashboard, Hosts, Templates sowie aktuelle und vergangene Probleme) erscheinen direkt in COD.
- Mandantenfähige Hostgruppen: Jeder Standort sieht nur die ihm zugeordneten Hostgruppen, sodass ein gemeinsamer Zabbix-Server pro Kunde sauber getrennt bleibt.
- Konfigurierbares Monitoring-Dashboard: Frei zusammenstellbare Kacheln (Verfügbarkeit, Top-Hosts nach CPU/RAM/Disk, Probleme nach Schweregrad, 24-h-Trend) mit wählbarem Aktualisierungsintervall.
- Monitoring direkt am Asset: Sie aktivieren, ändern oder lösen das Monitoring im Asset-Dialog, wobei vorhandene Netzwerkdaten wie Adresse und SNMP-Community automatisch vorbefüllt werden.
- Asset-Verknüpfung & Lücken-Erkennung: Zabbix-Hosts werden per Namensabgleich oder auf Knopfdruck mit COD-Assets verknüpft, und eine eigene Ansicht zeigt nicht überwachte Assets.
- Probleme quittieren: Sie bestätigen offene Probleme direkt aus COD mit Pflichtkommentar, wobei der quittierende Nutzer automatisch vermerkt wird.
- Detailseiten & Drill-down: Eigene Detailseiten je Host und Template verknüpfen zum passenden COD-Asset, und aus den Kacheln öffnen Sie Details direkt in der Ansicht.
- Nachvollziehbarkeit per COD-Provenienz-Tag: Von COD angelegte oder geänderte Zabbix-Hosts erhalten automatisch einen COD-Tag mit Nutzer und Zeitstempel, der ihre Herkunft dokumentiert und sie in Zabbix filterbar macht.
Firewall & VPN
Herstellerübergreifende zentrale Verwaltung Ihrer Firewalls samt VPN und Zertifikaten.
- Firewall-Dashboard: Status, Herstellerverteilung, Verfügbarkeit, Firmware- und Update-Stand sowie ablaufende Zertifikate aller Firewalls auf einen Blick, herstellerübergreifend über AIMdefense, OPNsense, pfSense und DynFi.
- Firewall-Selbstregistrierung: Firewalls tragen sich über das OPNsense-Plugin selbst im gewählten Standort ein und landen zur Freigabe in einer Pending-Liste, die ein Administrator freigibt oder ablehnt.
- Regel-Ansicht (experimentell): Sie sehen Regeln je Schnittstelle ein und im-/exportieren die Konfiguration als XML. Das Ausrollen von Regeln ist ausdrücklich experimentell und vor jedem Produktiveinsatz in einer Testumgebung zu prüfen.
- Firewall-Vergleich: Sie vergleichen Zonen, Aliasse oder ganze Firewalls miteinander, um Unterschiede zu erkennen.
- VPN-Verwaltung (WireGuard, OpenVPN, IPsec): Sie verwalten VPN-Verbindungen über alle Firewalls hinweg mit Topologie-Ansicht, je-Typ realistischem Verbindungsstatus und eigener Zertifikatsverwaltung.
- VPN-Übersicht im Dashboard: Eigene Dashboard-Widgets zeigen Verbindungsstatus je VPN-Typ, VPN-Traffic, OpenVPN-Serverlast und das Alter der WireGuard-Handshakes.
- Zertifikatsverwaltung & -warnungen: Ein Detaildialog zeigt komplette Kette, Fingerabdrücke, Gültigkeit, SAN und Schlüsselalgorithmus, und nicht abrufbare Zertifikate werden im Dashboard gemeldet.
- Erreichbarkeitsüberwachung mit Ausfall-Mail: Firewalls werden per IP oder Hostname automatisch geprüft, und eine je Standort konfigurierbare Ausfall-E-Mail nennt Standort und betroffene Geräte, ohne das Postfach zu fluten.
- Verschlüsselte Firewall-API-Zugänge: Die für den OPNsense-Zugriff hinterlegten API-Zugangsdaten der Firewalls werden verschlüsselt (AES-256-GCM) gespeichert.
NAC & PKI
Netzwerkzugangskontrolle und eine vollwertige eigene Zertifizierungsstelle.
- Network Access Control (NAC): Sie steuern den Netzwerkzugang über eine FreeRADIUS-gestützte NAC-Lösung mit Geräte-Polling und stapelweisem Onboarding von Clients per CSV-Import.
- Hochverfügbare NAC-Anbindung: Mehrere synchronisierte NAC-Instanzen mit automatischem Failover halten die Zugangskontrolle auch bei Ausfall einer Instanz verfügbar.
- Eigene Zertifizierungsstelle (PKI/CA): Sie betreiben den kompletten PKI-Lebenszyklus mit CA-, Leaf- und CRL-Zertifikaten, mehreren Verfahren (RSA, ECDSA, EdDSA) und verschlüsseltem Schlüsseltresor.
- Zertifikatsausstellung & -export: Sie stellen Endgeräte-Zertifikate aus, exportieren sie passwortgeschützt als PKCS#12 und bündeln sie nach CA gruppiert für die Migration.
- Sperrlisten (CRL): Sie erzeugen Zertifikatssperrlisten, die sich in einem einstellbaren Intervall automatisch aktualisieren.
- Zertifikatssynchronisation: Bestehende PKI importieren Sie per FreeRADIUS-Abgleich und exportieren verwaltete Zertifikate wieder heraus.
- TACACS+: Die Verwaltung liegt unter Network > TACACS+, siehe den nächsten Abschnitt.
- Client-Gruppen: Sie fassen Clients zu Gruppen zusammen, weisen ihnen Assets zu und importieren Zuordnungen per CSV.
- VLAN-Verwaltung: Sie verwalten VLANs mit automatischer Konfliktprüfung, die Überschneidungen verhindert.
TACACS+
Zentrale Geräte-Anmeldung nach RFC 8907: wer darf welchen Befehl?
- Netzwerk-AAA (RFC 8907): Sie verwalten den mitgelieferten TACACS+-Dienst für die Anmeldung an Ihren Netzwerkgeräten zentral aus COD.
- Nutzer & NAS-Clients: Sie pflegen Nutzer und Gruppen sowie NAS-Clients und Client-Gruppen und ordnen sie bequem per Drag-and-drop zu.
- Access Control mit Rollen & Command-Sets: Autorisierungsregeln (Permit/Deny) mit Rollen und musterbasierten Command-Sets. Ein Rollen-Simulator zeigt vorab, was ein Befehl für einen Nutzer ergäbe.
- Accounting mit Live-Log: Ein Session-Protokoll hält fest, wer wann welchen Befehl abgesetzt hat, mit zuschaltbarem Live-Log.
Schwachstellen-Management (VAS): in Vorbereitung
Ein optionales Add-on, das sich derzeit in Vorbereitung befindet. Die folgenden Punkte beschreiben die vorgesehene Fähigkeitsebene.
- In Vorbereitung: Dieses Modul ist ein optionales Add-on und wird aktuell vorbereitet. Die untenstehenden Punkte sind angedacht, nicht bereits im Produktivbetrieb.
- Schwachstellen an Ihren Assets: Ziel ist, Schwachstellen an den Assets von COD zu bewerten, statt sie in Einzeltools zu verwalten.
- Priorisierte Sicht: Vorgesehen ist eine nach Schweregrad priorisierte Ansicht, die zeigt, was zuerst zu bearbeiten ist.
- Nachverfolgung bis erledigt: Angedacht ist, den Weg von „erkannt“ bis „erledigt“ mit Remediation-Status nachvollziehbar zu halten.
GRC & Compliance
Ein integriertes Managementsystem auf denselben Assets wie Ihr Betrieb.
- GRC-Plattform statt reinem ISMS: Sie steuern Normen, Dokumentenlenkung, Vorgänge, Maßnahmen und Organigramm aus einer einheitlichen Oberfläche.
- Mehr-Norm-Katalog: Ein versionierter, mehrsprachiger Anforderungskatalog für ISO 27001/27002, ISO 9001, ISO 22301 und NIS2 inklusive geführtem Editionswechsel zwischen Normfassungen. Für die Energiebranche lässt sich ISO/IEC 27019 zuschalten.
- Norm-Matrix (integriertes Managementsystem): Eine Matrix über alle Normen zeigt je Anforderung automatisch die umsetzenden Dokumente und führt überlappende Anforderungen als eine Entscheidung.
- ISO-27001-Controls & Risikobewertung: Alle 93 Annex-A-Controls, asset-basierte Risiken als interaktive Risikomatrix und an Ihre Methodik anpassbare Bewertungsskalen nach BSI 200-3.
- Erklärung zur Anwendbarkeit (SoA): Sie pflegen die SoA je Norm und sehen die Abdeckung ehrlich getrennt nach dokumentiert und durch ein freigegebenes Dokument abgedeckt.
- Bedrohungskatalog (BSI): Sie nutzen den vorgepflegten Katalog der BSI-Elementargefährdungen, ergänzen eigene Bedrohungen und sehen je Gefährdung die abdeckenden Dokumente.
- Normbezug & Dokument-Querverweise: Sie verschlagworten Dokumente direkt zu Katalog-Anforderungen und verknüpfen sie untereinander, mit einer Ansicht aus Tags, Verweisen und Wird-referenziert-von-Beziehungen.
- Dokumentenlenkung mit Zwei-Stufen-Freigabe: Sie verwalten alle gelenkten Dokumente versioniert und geben sie über eine Owner- und Gegenzeichnungs-Freigabe im Vier-Augen-Prinzip mit nachvollziehbarem Protokoll frei, auch gebündelt als Sammelfreigabe.
- Wiedervorlage & automatische Prüf-Maßnahmen: Fällige Dokumentprüfungen werden gekennzeichnet, und ein täglicher Lauf legt für jedes prüffällige Dokument automatisch eine Maßnahme an.
- Vorgangs-Management (Meldungen, Vorfälle, Feststellungen): Sie führen Vorgänge mit fortlaufender Nummer, Statusverlauf, Fristen und Prüfprotokoll, inklusive SLA. Sind bei einem Vorfall personenbezogene Daten betroffen, entsteht eine verknüpfte Datenschutzmeldung.
- Maßnahmen-Board: Sie führen die operative To-do-Liste für Audit- und GRC-Nachverfolgung als Drag-and-drop-Board mit Normbezug, konfigurierbaren Status und flexibler Zuweisung an Teams, Rollen oder Personen.
- Organigramm: Sie bilden Ihre Organisationsstruktur per Drag-and-drop mit Entwurfs- und Freigabe-Workflow ab, inklusive mehrerer Wurzeln und freistehender Knoten.
- Dokument-Importer (Markdown, DokuWiki, Git): Sie importieren ganze Dokumentbäume aus Markdown, Archiven, Git oder DokuWiki formattreu über einen geführten Assistenten, mit Konfliktregeln und Quellennachverfolgung.
- GRC-Dashboard: Konfigurierbare Kacheln fassen Dokumente, SoA-Abdeckung, Vorgänge samt SLA, Maßnahmen, Bedrohungen und Risiken auf einen Blick zusammen.
- Prüffähige PDF-Berichte mit TLP: Sie exportieren Normabdeckungs-, Risiko-, SoA- und Dokumentenlenkungsberichte als PDF mit TLP-Einstufung (bis AMBER+STRICT) und eigenem Branding.
- Append-only-Audit-Protokoll: Alle relevanten Änderungen werden append-only mit Begründung und feldgenauer Nachverfolgung protokolliert. Ein Datenbank-Trigger schützt die Einträge gegen nachträgliches Ändern und Löschen. Neue Einträge versiegelt COD jede Nacht in einem signierten Prüfpunkt.
- Register für Prozesse und Lieferanten: Prozesse, Lieferanten, Asset-Gruppen und Assets stehen in Registern mit Änderungsverlauf. Verknüpfungen zeigen als Graph, was woran hängt, und je Lieferant ermittelt COD die nötigen Nachweise samt Stand.
- Formulare mit Unterschrift: Aus Formularvorlagen entstehen Dokumente, die festgelegte Rollen ausfüllen und unterschreiben. Mit der letzten Unterschrift erzeugt COD ein abschließendes PDF mit Unterschriftenprotokoll.
- Kennzahlen und Projekte: Kennzahlen gelten je Monat, Quartal oder Halbjahr und zeigen ihren Trend. Projekte bündeln Aktivitäten und Vorgänge mit Fortschritt und nächster Frist.
Backup
Herstellerübergreifende Konfigurations- und Datenbank-Backups: zentral, geplant und vergleichbar.
- Herstellerübergreifende Backups: Die Backup-Quelle legen Sie je Vorlage fest: Datei-/Ordner-Download, Shell-Kommando oder MariaDB-Datenbank-Dump.
- Zeitgesteuert & auf Knopfdruck: Backup-Zyklen steuern Sie je Vorlage per Cron-Ausdruck und starten einzelne oder viele Hosts jederzeit über „Execute Now".
- Aufbewahrung & Host-Override: Die Aufbewahrung legen Sie nach Tagen oder Anzahl fest. Je Host lassen sich Zyklus, Limit und Verschlüsselung gezielt überschreiben.
- Jump-Host für abgeschottete Netze: Über einen hinterlegten Sprung-Host sichern Sie auch Systeme, die nicht direkt erreichbar sind.
- Vergleich, Vorschau & Download: Backup-Stände vergleichen Sie als Diff (nur Unterschiede oder Volltext, bei Ordnern bis auf Dateiebene), sehen Inhalte vorab an und laden einzelne Dateien oder ganze Ordner als ZIP herunter.
- Status-Dashboard: Konfigurierbare Kacheln zeigen gesicherte Hosts und Fehler, Status- und OS-Verteilung sowie letzte Aktivitäten mit Drilldown und wählbarem Auto-Refresh.
- CSV-Import & -Export: Hosts, Vorlagen und Betriebssysteme spielen Sie per CSV in einem Zug ein und aus.
Virtualisierung (Hypervisor)
VMware-Standard-Netzwerke host- und clusterübergreifend zentral verwalten, mit Dry-Run.
- vCenter-Inventarisierung: Liest Datacenter, Cluster, Hosts und Ordner samt Standard-vSwitches, Portgruppen (VLAN, NIC-Teaming), physischen NICs sowie Connection-/Power-State und DRS/HA aus.
- vSwitch- & Portgruppen-Verwaltung: Standard-vSwitches (optional mit gebündelten NICs) und Portgruppen legen Sie über mehrere Hosts und Cluster zugleich an. Portgruppen ändern und löschen Sie ebenso zentral.
- Dry-Run unter Port Groups: Anlegen, Ändern und Löschen lässt sich dort simulieren, bevor es ausgerollt wird (standardmäßig aktiv). Der Assistent unter Structure schreibt ohne Dry-Run.
- VLAN-Namens-Mismatch-Erkennung: Erkennt, wenn dieselbe VLAN-ID auf gleichnamigen vSwitches über Hosts hinweg unter abweichenden Portgruppen-Namen geführt wird.
- Multi-vCenter & verwaltete Vorlagen: Mehrere vCenter-Zugänge sowie wiederverwendbare „verwaltete" Portgruppen, vSwitches und Domains für wiederholbare, konsistente Rollouts.
- Audit-Log & Rollen: Änderungen werden mit Typ, gesendeten und zurückgegebenen Daten, Zeitpunkt und Benutzer protokolliert. Dry-Runs und der Structure-Assistent fehlen dort. Der Zugriff ist rollenbasiert.
Captive-Portal
Gäste-Zugänge per Voucher, zentral über Ihre Firewalls von OPNsense.
- Voucher-Gastzugänge in Mengen: Erzeugen Sie je Firewall beliebig viele Gast-Voucher mit Gültigkeitsdauer, Ablaufzeit und Gruppenkennung in einem Schritt.
- QR-Code & druckbare PDFs: Zu jedem Voucher gibt es QR-Codes (Gast-Login bzw. WLAN-Beitritt per SSID) und druckfertige PDFs, einzeln oder gesammelt.
- Gültigkeit, Ablauf & Bereinigung: Voucher laufen auf der Firewall ab. Abgelaufene entwerten Sie sofort („Expire"/„Drop Expired"), ein nächtlicher Lauf bereinigt zusätzlich die Datenbank.
- Aktive Sessions sehen & trennen: Laufende Gast-Sitzungen mit Benutzer, Startzeit, IP- und MAC-Adresse sowie letztem Zugriff einsehen und einzeln sofort trennen.
- Konfiguration je Firewall: Datenbank, SSID, WLAN-Passwort, Gast-Gateway und Redirect-URL hinterlegen Sie pro Firewall.
- Rollenbasiert delegierbar: Getrennte Lese-/Erstell-/Änderungs-/Löschrechte erlauben die Delegation z. B. an den Empfang. Voucher-Passwörter liegen verschlüsselt in der COD-Datenbank.
Integrationen & Schnittstellen
COD bindet vorhandene Quellen ein und meldet sich automatisch bei angebundenen Systemen an.
- CMDB-Anbindung (i-doit): Sie verbinden je Standort eine getestete i-doit-Instanz und übernehmen ausgewählte Objekte lesend über einen geführten Assistenten als COD-Assets, mit Erkennung bereits importierter Objekte und wiederholbarem Import.
- Odoo-Helpdesk-Verknüpfung: Sie verknüpfen GRC-Vorgänge pro Standort direkt mit einem Odoo-Helpdesk-Ticket statt die Referenz von Hand abzutippen.
- Plugin-Self-Service: Plugins erhalten ihren standortbezogenen Zugangsschlüssel automatisch bei der Registrierung, sodass sich Firewalls und Geräte ohne manuelle Schlüsselverwaltung anmelden.
OTP
Einmalcodes fremder Systeme zentral ablegen.
- TOTP zentral: Zeitbasierte Einmalpasswörter fremder Systeme zentral in COD ablegen, statt verstreut über einzelne Authenticator-Apps.
- Getrennt vom Anmeldefaktor: Das Modul hält Codes für andere Systeme. Der zweite Faktor der COD-Anmeldung ist ein eigenes System.
- OTP-Gruppen & QR-Enrollment: Tokens in Gruppen organisieren und per QR-Code schnell und fehlerarm einrichten.
- Standort & Gruppen: Token gehören zu einem Standort, Gruppen steuern die Freigabe.
- Weg nach Passkeepr: Die Codes im OTP-Modul wandern einmal nach Passkeepr, dort liegen Einmalcodes am Eintrag. Das OTP-Modul gibt es in COD 3.8 weiter. Seit COD 3.8.6 legt „Add to a login…“ einen Code in einen Login, den Sie wählen.
Passkeepr: Passwort- & Secrets-Tresor
Ende-zu-Ende-verschlüsselte Passwörter, Einmalcodes und Passkeys, direkt in COD.
- Zero-Knowledge-Tresor: Der Server sieht nur Chiffrat. Master-Passwort und private Schlüssel bleiben beim Nutzer (Argon2id, X25519, AES-GCM).
- Tresore & Freigaben: Persönliche, geteilte und Enterprise-Tresore. Ganze Tresore und einzelne Einträge geben Sie gezielt frei, mit „Can edit“ oder „Read-only“, auch per Einladungslink.
- Browser-Erweiterung (Chrome ab 137 & Firefox ab 140): Füllt Zugangsdaten nur auf der Seite des Eintrags aus, liefert Einmalcodes und speichert Passkeys.
- Import aus gängigen Managern: Sie lesen Dateien aus Bitwarden, 1Password, KeePass, sysPass, CSV und JSON ein, auch passwortgeschützte. Bei Bitwarden kommen die Passkeys mit. Auf Wunsch sortiert der Import die Einträge nach den Gruppen der Datei in mehrere Tresore.
- Verlauf & Wiederherstellen: Seit COD 3.8.6 zeigt jeder Eintrag seine früheren Stände und holt einen davon als neue Version zurück.
- Karten & neue Konten: Seit COD 3.8.6 füllt die Erweiterung Karten im Checkout und schlägt auf Registrierseiten ein starkes Passwort vor.
codPass
codPass ist quelloffen und nicht Teil von COD. Es bekommt keine neuen Funktionen, eine Zusage zu weiteren Versionen ist damit nicht verbunden. Der Tresor in COD heißt Passkeepr.
Häufige Fragen
Demo öffnen oder Vorführung anfragen
Wir zeigen Ihnen die Funktionen praxisnah in Ihrer Umgebung, ohne Vertriebsdruck, und stellen Ihnen auf Wunsch das Gesamtdatenblatt mit allen Modulen als PDF zum Download bereit.