État de cet article : COD 3.8.5, novembre 2026. Les versions ultérieures peuvent différer. L'état actuel des fonctions figure dans la feuille de route.
COD 3.8.0 est sorti le 29 octobre 2026. Cette version apporte un nouveau nom et un coffre-fort remanié. S'y ajoutent un menu que vous pouvez configurer et des listes plus rapides. D'abord, le coffre-fort.
D'abord l'essentiel : Passkeepr démarre vide
Le coffre-fort de COD s'appelait jusqu'ici Stronghold. À partir de la version 3.8.0, il s'appelle Passkeepr, dans COD et dans l'extension de navigateur.
Avec COD 3.8, chaque base de données Passkeepr démarre vide. Il n'y a pas de reprise automatique depuis Stronghold. Vous saisissez les entrées de nouveau ou vous les lisez avec l'import. Les utilisateurs COD et les codes de l'ancien module OTP sont conservés.
Ce que cela signifie pour vous :
- Vous configurez Passkeepr après la mise à jour. Vous choisissez un mot de passe maître et vous recevez un Emergency Kit.
- Un ordre qui a fait ses preuves pour la configuration : d'abord le compte Manager de COD, puis les Keepr admins, puis tous les autres.
- L'import dans Passkeepr lit les fichiers de Bitwarden, 1Password, KeePass, sysPass, CSV et JSON, y compris protégés par mot de passe. Ainsi, les entrées d'autres outils arrivent dans Passkeepr. Il reprend les passkeys de Bitwarden depuis la version 3.8.1, et depuis la version 3.8.2 il répartit les entrées dans plusieurs coffres-forts selon les groupes du fichier.
Si vous exploitez COD vous-même, faites attention à la voie de la mise à jour. apt upgrade fait passer chaque hôte de lui-même au nouveau paquet cod-passkeepr. apt-get upgrade retient cette version, parce qu'il s'agit d'un nouveau paquet. Dans ce cas, la mise à jour se fait avec apt full-upgrade. Les étapes figurent dans le guide d'installation sous « The update to 3.8.0 ». Le paquet de transition cod-stronghold reste installé et ne se supprime pas à la main. Les anciens dossiers /etc/cod-stronghold et /var/lib/cod-stronghold sont supprimés par la mise à jour.
Ce qu'est Passkeepr
Passkeepr est le coffre-fort d'équipe de COD. Vous y rangez des identifiants de connexion, des clés SSH, des cartes et des mots de passe Wi-Fi dans des coffres-forts, vous partagez des coffres-forts avec vos collègues et vous remplissez les identifiants de connexion dans les pages web avec l'extension de navigateur.
Le navigateur ou l'extension chiffre et déchiffre tout. Le serveur Passkeepr ne stocke que du texte chiffré et des clés scellées qu'il ne peut pas ouvrir. Une exception est voulue : un Enterprise Vault peut en plus être ouvert par le compte de l'organisation. Le serveur sait qui se trouve dans quel coffre-fort et avec quel rôle. Il ne connaît ni les noms des coffres-forts, ni les titres, ni les adresses, ni les clients, ni les mots de passe, ni les notes.
Il existe trois types de coffres-forts :
- Personal : réservé à vous seul.
- Shared : pour plusieurs personnes. Il prend fin avec son dernier membre.
- Enterprise : appartient à l'organisation et reste quand des personnes partent. Deux Keepr admins ou plus le gèrent. Seul un Keepr admin ou le compte Manager le crée.
Lors de la configuration, vous définissez un mot de passe maître. Passkeepr vous montre ensuite l'Emergency Kit. Il contient une phrase de récupération de 24 mots et la Secret Key. Avec la phrase, vous définissez un nouveau mot de passe maître si vous avez oublié l'ancien. La Secret Key active un nouvel appareil. Conservez le kit en dehors de COD.
Nouveautés de Passkeepr
- Enterprise Vaults et Keepr admins. Le compte Manager ou un Keepr admin fait d'un admin COD un Keepr admin avec « Make Keepr admin ». Le compte demande une adresse Passkeepr à la connexion. Prenez une boîte aux lettres de rôle, car l'adresse ne peut plus être modifiée.
- Archivage et restauration. Les entrées et les coffres-forts archivés attendent sous « Archived » avec le motif que vous avez indiqué. Vous restaurez vous-même les entrées personnelles et partagées, pour tout le reste vous envoyez une demande. La suppression n'est possible que 30 jours après l'archivage. Passkeepr ne supprime jamais rien de lui-même en fonction du temps.
- Passage aux Enterprise Vaults. Avec le réglage « Only enterprise vaults », une fenêtre de transition commence, de 30 jours par défaut. Les coffres-forts où se trouve une seule personne passent en lecture seule. Les entrées qui doivent rester sont transmises par demande au compte Manager. Après la fenêtre, seuls les Enterprise Vaults s'ouvrent.
- Import, copies hors ligne, codes à usage unique. L'import lit les formats cités plus haut. Si un Keepr admin l'autorise, « Download for offline » enregistre des entrées choisies dans un fichier protégé par mot de passe, qui s'ouvre sans réseau. C'est désactivé par défaut. Les codes à usage unique sont rattachés à l'entrée, l'extension les fournit.
- Audit. Sous « Admin Area, Passkeepr », les Keepr admins voient qui a fait quoi. « Check now » vérifie si des entrées ont été retirées ou réécrites. Passkeepr affiche les entrées manquantes ou modifiées sur une ligne rouge, jusqu'à ce que le compte Manager les accepte en indiquant un motif. Contre un processus ou un hôte Passkeepr pris en main par un tiers, la chaîne n'offre pas de protection. Les limites figurent dans le manuel.
- Recherche et filtres. « username=jane » cherche dans un champ. OR, AND et les guillemets combinent des termes, « != » exclut une valeur.
- Extension de navigateur. Vous l'installez via Passkeepr et vous confirmez la connexion avec votre mot de passe COD. Une autorisation vaut pour tous les sites. L'extension remplit les identifiants de connexion et les passkeys et pose la question, pour les passkeys, dans une fenêtre séparée. Elle est un nouveau add-on. Les anciennes versions invitent à la mise à jour. COD 3.8.2 exige au moins la version 3.3.2, qui continue de fonctionner. COD 3.8.5 fournit la version 3.3.5, nécessaire pour les grands coffres de plusieurs milliers d'identifiants. Si vous avez encore la version 3.3.0 sous Firefox, supprimez-la et installez la nouvelle depuis Passkeepr. Elle nécessite Chrome 137 ou plus récent, pour Firefox la version 140.
L'ancien module OTP reste
Le module OTP fait toujours partie de COD 3.8. Il n'est pas déprécié. Passkeepr intègre des codes à usage unique. Les codes du module OTP migrent une fois vers Passkeepr. Sans « Only enterprise vaults », cela se fait au déverrouillage, dans un coffre-fort distinct « Old OTP ». Avec le réglage, Passkeepr affiche en haut la ligne « Import », et les Keepr admins créent sous « Admin, Old OTP » des coffres-forts pour les anciens groupes. Le second facteur pour la connexion à COD est autre chose et n'est pas touché.
Autres nouveautés de la version 3.8.0
- Menu avec favoris et couleurs. Un clic droit sur une page la place en haut sous « Favourites ». Les groupes et les pages reçoivent l'une de huit couleurs. Le crayon en bas à gauche lance le mode d'édition.
- Listes plus rapides. Les longues listes de GRC, Network, Assets, NAC, Backup, Monitoring, Firewall et Reports se chargent page par page et la recherche se fait sur le serveur. Le Dashboard compte sur le serveur et ne charge plus chaque ligne.
- Démarrage plus rapide. COD affiche immédiatement le nom, les couleurs et le logo de votre installation. Une page n'attend plus le renouvellement de la session.
- Admin Area dans une nouvelle présentation. Chaque page utilise toute la largeur, l'en-tête avec « Save » reste visible pendant le défilement.
- Corrections. Un pare-feu peut maintenant être enregistré avec son propre certificat CA. Les exports PDF impriment de nouveau la légende des diagrammes Mermaid. S'y ajoutent des corrections de sécurité. Les détails figurent dans COD, dans la fenêtre « What's New ».
Nouveautés des versions 3.8.3 à 3.8.5
- Import sysPass par groupe. Depuis la 3.8.3, l'importation sysPass lit un fichier de groupes issu de la base de données sysPass et place chaque groupe sysPass dans son propre coffre. Depuis la 3.8.4, chaque groupe reçoit par défaut un nouveau coffre partagé, sauf si Passkeepr n'autorise que les coffres d'entreprise.
- Administrateurs de coffre. Depuis la 3.8.3, Passkeepr et COD vérifient de plus près à qui appartient un coffre d'entreprise. Un administrateur retiré ne garde aucun moyen de signer pour le coffre. Lors d'un partage avec l'accès Admin, Passkeepr ne propose que des Keepr admins qui ont configuré Passkeepr.
- Grandes importations. Depuis la 3.8.4, les grandes importations vont jusqu'au bout sans pause et sans « Too many requests ».
- Extension de navigateur. COD 3.8.5 fournit la version 3.3.5, que vous installez depuis Passkeepr. La version 3.3.2 continue de fonctionner, les grands coffres de plusieurs milliers d'identifiants ont besoin de la 3.3.5.
Nouveautés des versions 3.8.1 et 3.8.2
- Import. Depuis la version 3.8.1, un import Bitwarden reprend les passkeys des identifiants de connexion. Depuis la version 3.8.2, l'import répartit les entrées dans plusieurs coffres-forts selon les groupes du fichier, par exemple selon le dossier Bitwarden, le client ou le groupe KeePass. Les grands imports se déroulent par blocs de 100 entrées.
- Keepr admins. Depuis la version 3.8.1, un Keepr admin fait aussi d'autres admins COD des Keepr admins. Depuis la version 3.8.2, un Enterprise Vault compte deux admins ou plus. Deux personnes retirent ensemble un admin : un admin le demande, un second admin ou le compte Manager le confirme. Le compte Manager peut aussi le faire seul. Au moins deux admins restent.
- Invitations, notes, champ de connexion. Vous modifiez l'accès d'une invitation ouverte sous « Manage vault », jusqu'à ce qu'elle soit utilisée. Chaque entrée possède un champ de notes. Le type de champ « COD sign-in » indique à l'extension quel onglet de connexion de COD elle remplit.
- Extension de navigateur. COD 3.8.2 exige au moins la version 3.3.2, qui continue de fonctionner. COD 3.8.5 fournit la version 3.3.5, nécessaire pour les grands coffres de plusieurs milliers d'identifiants.
- Utilisateurs dans l'Admin Area. Un nouvel utilisateur sans mot de passe reçoit une invitation. « Send set-password link » vaut pour chaque compte local, le lien n'est valable qu'une fois. COD écrit à un compte local lorsque son mot de passe ou son adresse e-mail change.
Ce que Passkeepr ne fait pas
Passkeepr n'empêche personne de copier ce qu'il a le droit de lire. Qui quitte un coffre-fort conserve ce qu'il a vu. Après un départ conflictuel, vous changez les identifiants dans les systèmes eux-mêmes. Une copie hors ligne ne peut pas être rappelée. Passkeepr ne supprime rien en fonction du temps.
Résumé à emporter
- Passkeepr démarre vide après la mise à jour.
- Les exploitants mettent à jour avec
apt full-upgradelorsqueapt-get upgraderetient cette version. - Ensuite, chacun configure son mot de passe maître et son Emergency Kit.
- L'ancien module OTP reste.
Les fonctions couvertes par votre contrat résultent uniquement de la description des prestations dans la version applicable à votre contrat.
À voir
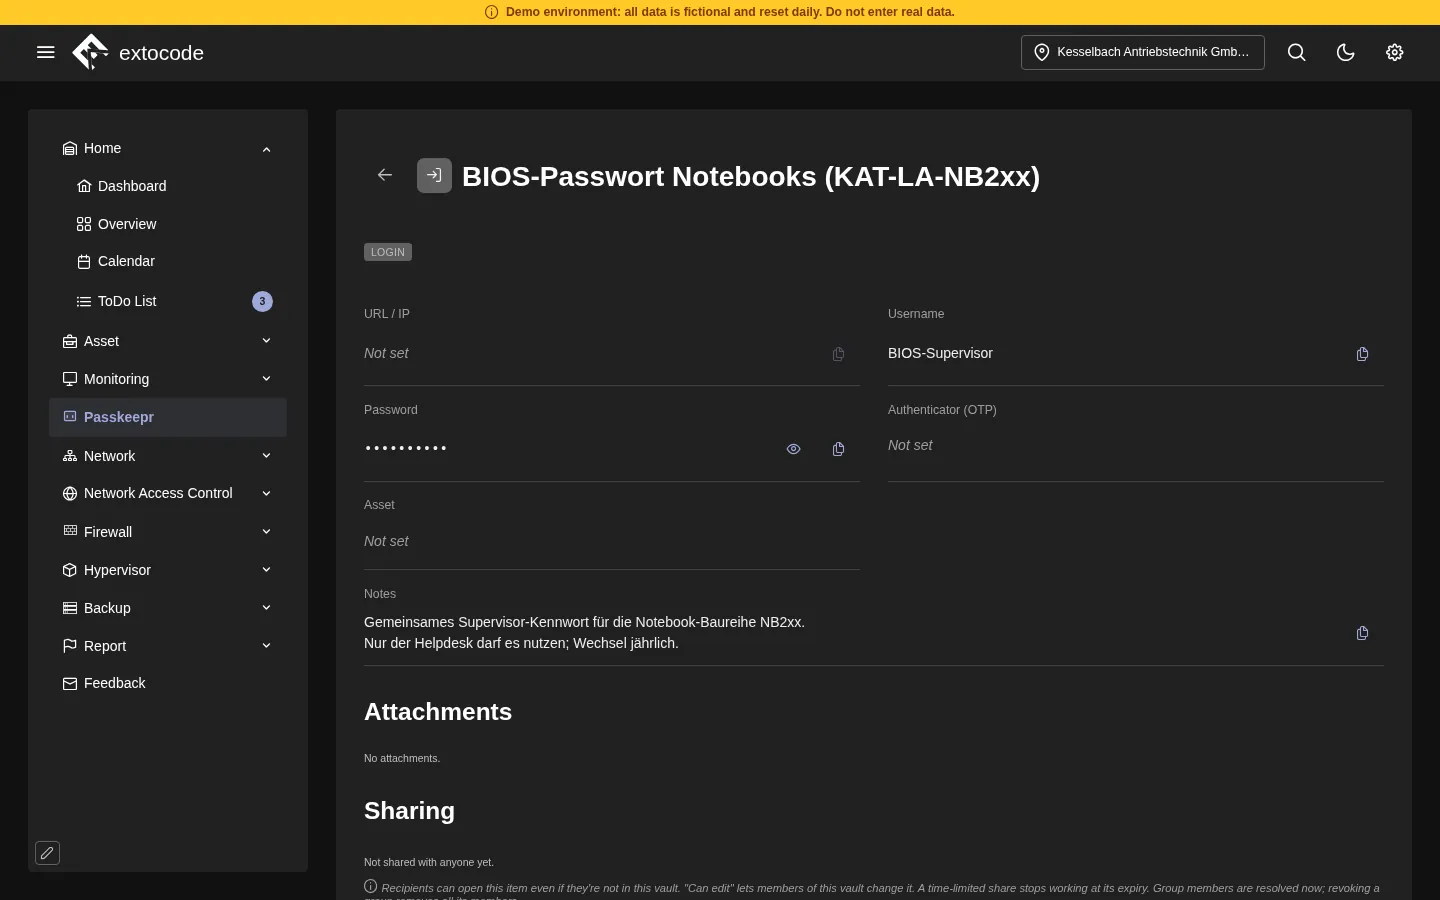
La démo tourne sur COD 3.8 avec les données d'une entreprise industrielle fictive. Dans la démo ouverte, vous voyez l'entrée de menu et l'écran de déverrouillage. Passkeepr ne peut pas y être configuré. L'image montre le coffre-fort de la démo avec des données d'exemple. Vous pouvez vous le faire montrer lors d'une présentation personnelle.
- Démo : cod.demo.extocode.com, identifiants sur extocode.com/demo
- Présentation personnelle : Contact
- Article précédent sur Stronghold : COD 3.6 : Stronghold et TACACS+
extocode GmbH · Central Operations Dashboard