Bu yazının durumu: COD 3.8.5, Kasım 2026. Sonraki sürümler farklılık gösterebilir. Güncel özellik durumunu yol haritası gösterir.
Çoğu işletmede her araç kendi başına iyi çalışır. Switch'in işletim sistemi vardır. Monitoring'in Zabbix'i vardır. Firewall'un kendi arayüzü vardır. Risk kayıt defteri bir tabloda durur. Sorun aralarındadır. Aynı cihaz beş listede yer alır ve hiçbiri diğerlerini bilmez.
COD'da esas olan budur. El kitabı bunu şöyle ifade eder: COD, yalnızca bir oturum açmayı paylaşan bağımsız araçlar topluluğu değildir. Neredeyse her modül aynı envantere bağlıdır. Biz buna bağlantılılık diyoruz. Tek tek modüller iyidir. Daha fazlası, aralarında oluşan şeyle ortaya çıkar.
Bununla neyi kastediyoruz
COD'u dört şey bir arada tutar:
- ortak referans noktası olarak Asset, yani envanterdeki cihaz veya kayıt
- başlık satırında seçilen ve neredeyse her modülü filtreleyen Location
- birden fazla modülü kapsayan bir global arama
- değişiklikleri modüller genelinde gösteren bir Audit
Her bağlantı aynı derinlikte değildir. Bu yüzden bu yazıda yalnızca ekranda kendimiz gördüklerimizi sayıyoruz. Tüm örnekler demodan alınmıştır (COD 3.8, 4 Kasım 2026 itibarıyla).
Elinizde ne varsa, o kalır
Korumak istediğiniz hiçbir şeyin yerine başka bir şey koymuyoruz. Elinizde ne varsa, o kalır. Bu, bu yazının en önemli cümlesidir. Zabbix'iniz çalışmaya devam eder. Firewall'larınız, vCenter'iniz, dizininiz, CMDB'niz ve ticket sisteminiz çalışmaya devam eder. COD bunları bir Asset tabanında birbirine bağlar. Eksik bir şeyiniz varsa, örneğin bir kasa, bir erişim kontrolü veya bir yapılandırma yedeklemesi, COD kendi yapı taşlarını getirir. Bunlar yapıya uyum sağlar.
Örnek 1: Bir cihaz ve ona bağlı her şey
Demoda KAT-FW-01 Asset'ini açın ve “References” sekmesine geçin. Burada bu cihaza neyin işaret ettiği yazar: Firewall modülündeki kayıt, Zabbix'teki host, misafir erişimi için voucher yapılandırması ve iki ToDo kaydı, ikisi de tamamlanmış. Bu referanslardan üçü “Blocks delete” notunu taşır. Var oldukları sürece silmeyi engellerler. Demo GRC hesabıyla, bir Asset grubu üzerinden cihaza bağlı bir iş süreci de görünür.
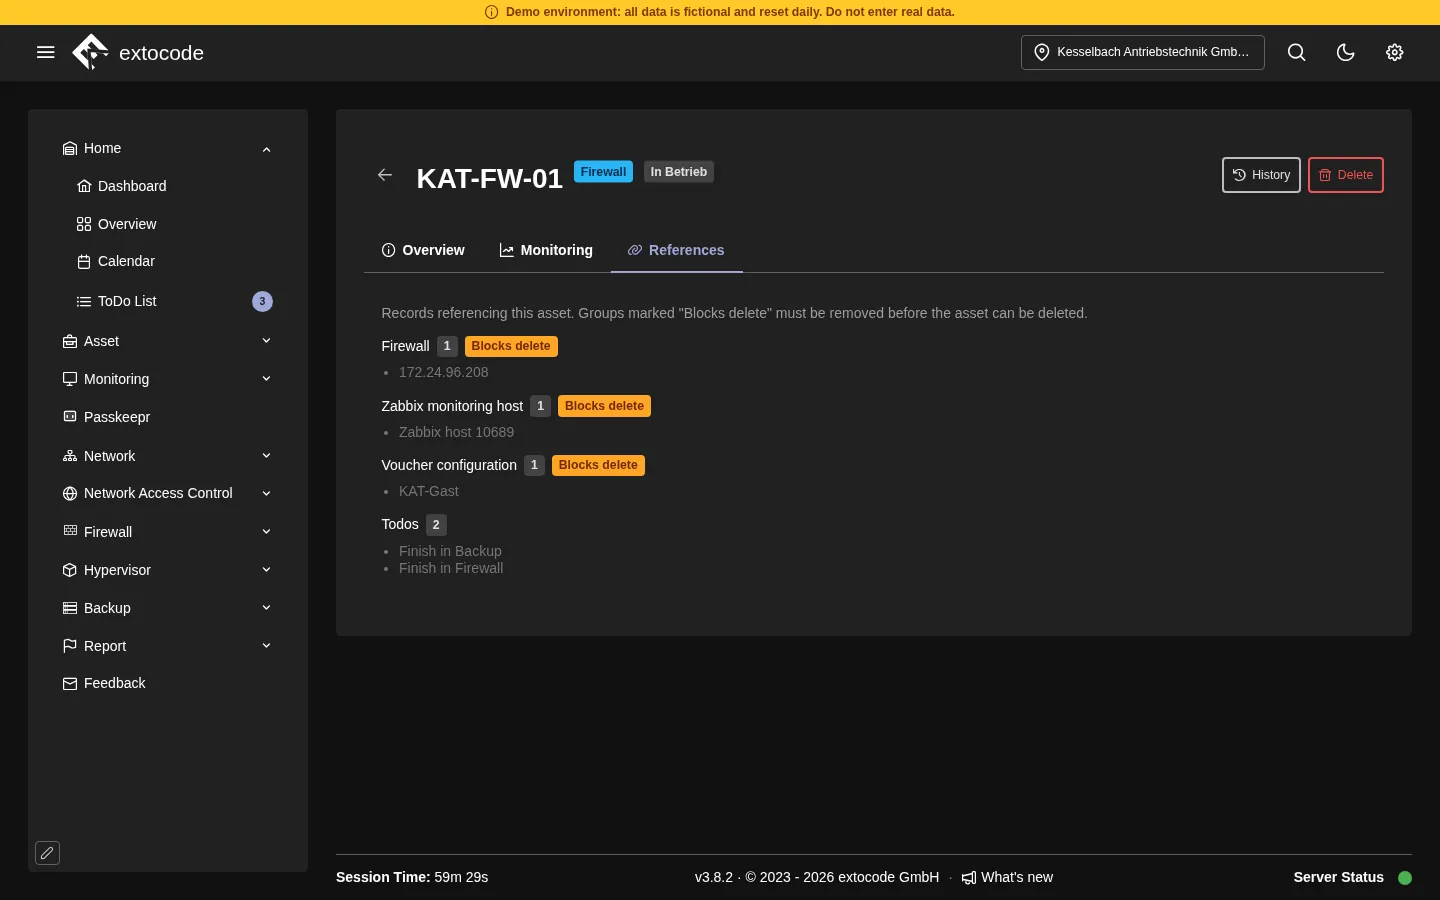
Bir cihazı değiştirmek veya silmek isteyen kişi, ona nelerin bağlı olduğunu böylece önceden görür. Bilgi tek bir yerdedir.
Örnek 2: Birden fazla modülde tek arama
Büyüteçle veya Ctrl+K ile ad, IP veya MAC üzerinden arama yaparsınız. Demoda “sw” araması yedi kategoriden sonuç verir: ağ cihazları, topoloji, Subnet Planner, Assets, Hypervisor, takvim ve Active Ports Inventory. “fw” araması, aralarında firewall'ların da bulunduğu beş kategoriden sonuç verir. Sonuca tıklamak kaydı açar.
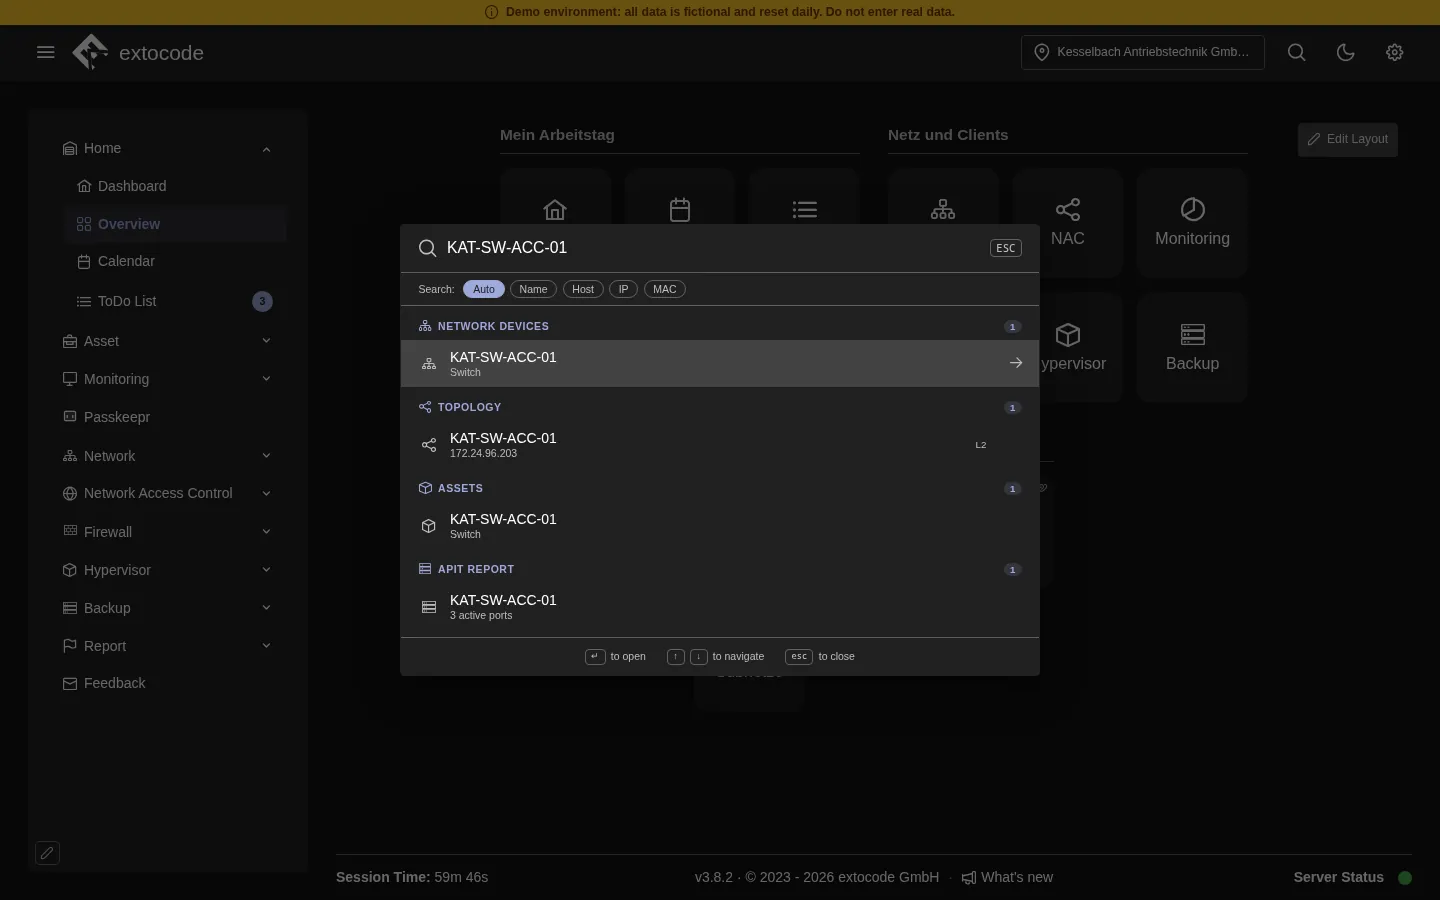
Arama, bir şeyin nerede olduğunu bilmenin yerini tutmaz. Sizi oraya gitme zahmetinden kurtarır. Seçtiğiniz Location için geçerlidir. Örneğin NAC, TACACS+, Backup ve Monitoring aramaya dahil değildir.
Örnek 3: Switch portunda RADIUS'un bildirdiği yazar
“Cihaz ağa bağlanamıyor.” Şimdiye kadar bunun anlamı şuydu: önce switch'e bakmak, sonra RADIUS günlüğüne. COD'da Client Overview içinde bir istemcinin satırını açarsınız. İletişim kutusu switch'in port haritasını gösterir. Altında kullanıcı, MAC, IP, NAS, port, başlangıç, bitiş ve süre bilgileriyle “NAC sessions” yer alır. Yanında bu istemcinin geçmişi, yani MAC, IP, komşu ve bağlantı değişiklikleri durur. COD bu geçmişi varsayılan olarak 90 gün saklar.
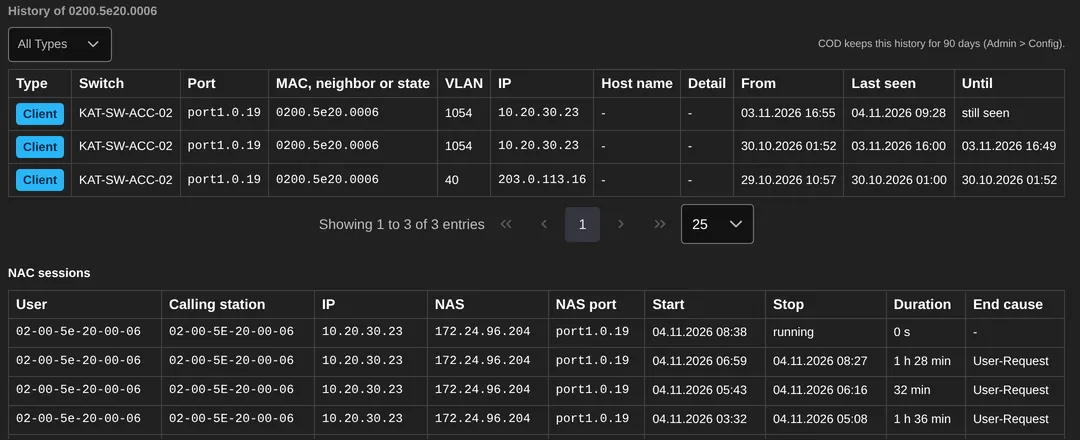
RADIUS yanıtı böylece switch portunun yanında görülür. Bu, switch RADIUS'u yönetim adresinden gönderdiği sürece geçerlidir.
Örnek 4: Cihazdan riske ve sürece
GRC'de süreçler, Asset grupları, Asset'ler ve tedarikçiler kayıt defteri olarak durur. Demoda 17 süreç, 12 Asset grubu, 124 Asset ve 13 tedarikçi vardır. Aralarındaki bağlantılar bir seviyeyi aktarır. Bir Asset grubunun seviyesi risk değerlendirmesinden gelir. COD, bir tedarikçinin seviyesinden hangi kanıtların gerekli olduğunu hesaplar.
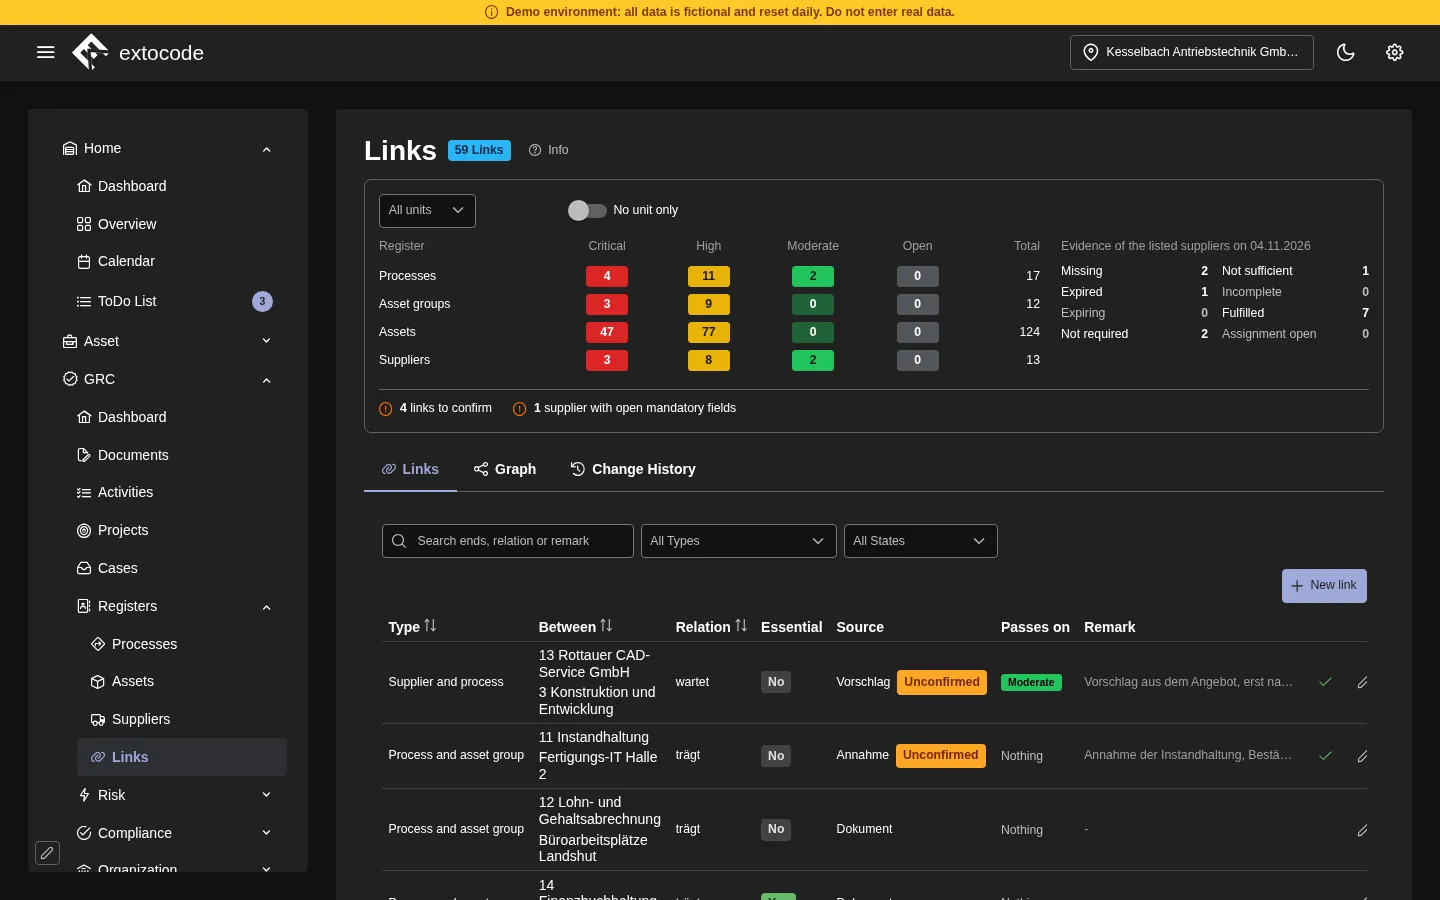
Bu, normalde toplantı gerektiren bir soruyu yanıtlar: Hangi kesinti hangi süreci etkiler? Demonun GRC hesabını açan kişi, cihazda ayrıca Placement, Connectivity, Contacts, Contracts ve Dependencies sekmelerini görür. Arıza durumunda irtibat kişileri cihazda yazılıdır. Sözleşmeler için ayrı bir sekme vardır, demoda kayıtlı sözleşme yoktur. Bunun için hesabın GRC modülü hakkına sahip olması gerekir.
Örnek 5: Aynı takvimde bakım
Firewall'un bakım pencereleri COD takviminde kayıt oluşturur. Demoda “fw” araması “KAT-FW-02 Reboot” kaydını bulur. Böylece bakım, takvimde zaten bulunan randevuların yanında yer alır. Demodaki kayıt 2025 yılına ait bir tarih taşır. Yaklaşan bir randevuyu değil, bağlantıyı gösterir.
Bağlantılar ne kadar derine iniyor
Her modül diğer her modülle bağlantılı değildir. COD'u devreye alan kişi bunu önceden bilmelidir. El kitabı hangi bağlantıların gerçek olduğunu, hangilerinin yalnızca öyle göründüğünü kendisi söyler. Buna uyuyoruz ve burada yalnızca gerçek olanları sayıyoruz. Belirli bir bağlantının sizin durumunuzda işe yarayıp yaramadığını öğrenmek isterseniz bize sorun. Ekranda gösteririz.
Bunun size kazandırdıkları
- Araçlar arasında daha az gidip gelme. Yanıt çoğu zaman zaten çalıştığınız modüldedir.
- Operasyon ve bilgi güvenliği için ortak bir referans noktası. Aynı cihaz, aynı ad.
- Mevcut araçlarınız kalır. COD onları taklit etmez, birbirine bağlar.
Kendiniz inceleyin
1 ila 3 ve 5 numaralı örnekler Demo First Level hesabıyla çalışır. Örnek 1'de iş sürecini ancak Demo GRC hesabı gösterir. Örnek 4 için Demo GRC gerekir. Erişim bilgileri extocode.com/demo adresindedir. Hesapları tüm ziyaretçiler paylaşır. Lütfen gerçek veri girmeyin. Arayüz İngilizcedir, örnek veriler çoğunlukla Almancadır.
Sözleşmenizin hangi işlevleri kapsadığı yalnızca sözleşmeniz için geçerli sürümdeki hizmet tanımından anlaşılır.
- Demo: cod.demo.extocode.com
- Kişisel tanıtım: İletişim
extocode GmbH · Central Operations Dashboard