État de cet article : COD 3.0, février 2026. Les versions ultérieures peuvent différer. L'état actuel des fonctions figure dans la feuille de route.
COD 3.0 marque un pas en avant significatif en matière d' Usability, stabilité d'exploitation et vitesse de déploiement, y compris un nouveau module de certificats/PKI.
Points forts de COD 3.0
- Mode sombre par défaut + nouveau design d'UI
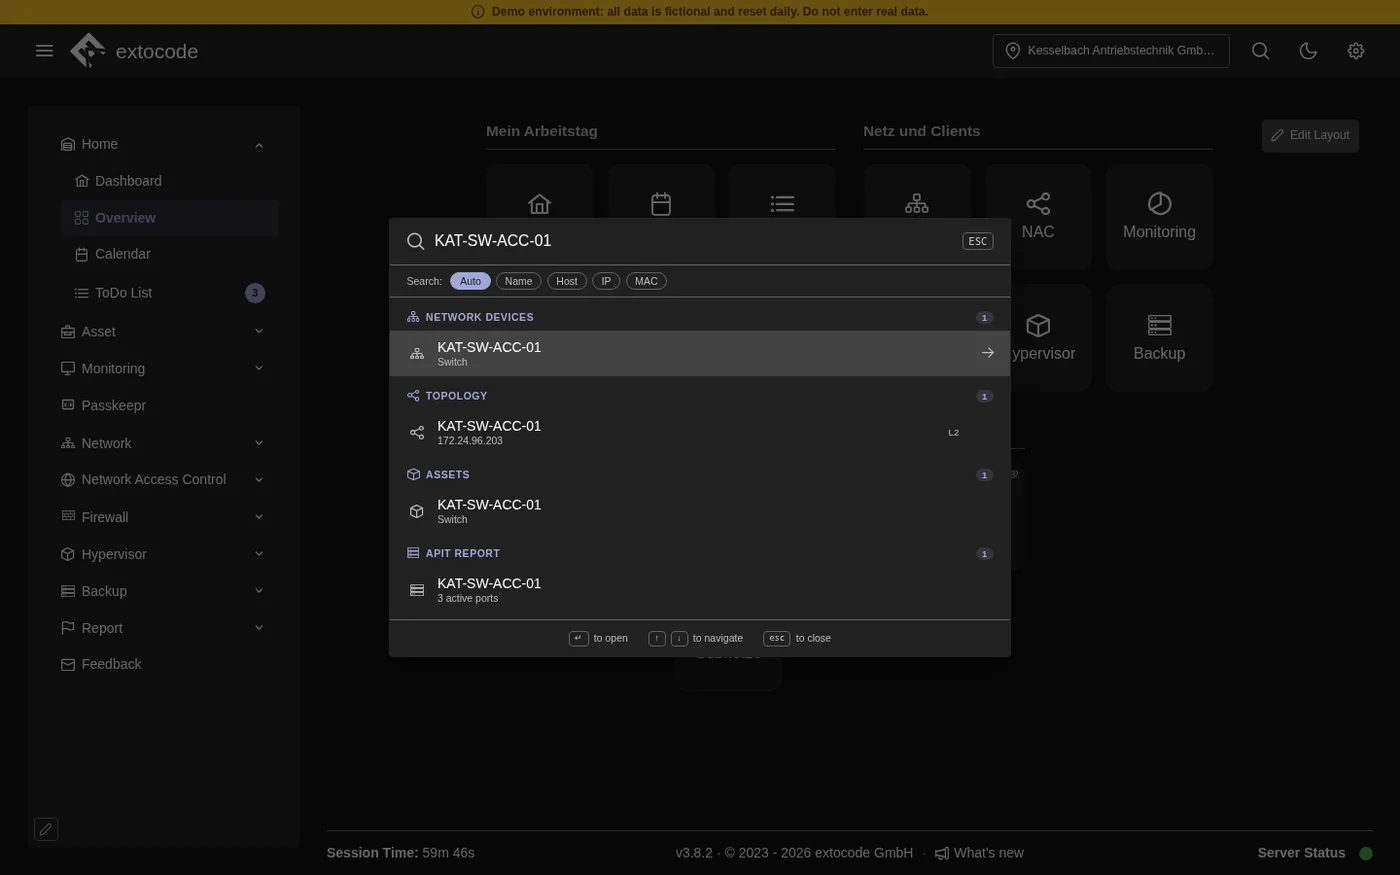
- Recherche globale (Ctrl+K) sur Réseau et Firewall
- Nouveau module de certificats (PKI) avec gestion des CA et certificats client
- Déploiement de ports en masse via Ansible pour des déploiements nettement plus rapides
- Gain de performance NAC (MAC Exact-Match) + pilotage de FreeRADIUS directement dans l'UI
- Comptage des ports pour la facturation/le reporting
Généralités et interface utilisateur
- Mode sombre est désormais activé par défaut (commutable via la barre supérieure).
- Nouveau design d'UI avec une palette de couleurs actualisée (y compris la couleur pétrole de l'ancien COD).
-
Configurateur de couleurs dans les User Settings :
- les utilisateurs peuvent choisir eux-mêmes leur couleur d'accentuation.
- Enregistrement dans la base de données (entre appareils et entre sessions).
- Mode large comme option de mise en page supplémentaire.
-
Recherche globale remplace la recherche de la barre latérale :
- Accès via Ctrl+K ou l'icône en forme de loupe
- Recherche actuellement en parallèle dans Réseau et Firewall (d'autres modules suivront).
-
Indicateur d'état du backend (en bas à droite) :
- Vérifie toutes les 30 secondes : backend principal, NAC, Backup
- Vert : tout va bien · Orange : NAC ou Backup non joignable · Rouge : backend principal non joignable
- Remarque : après un changement de site, l'orange peut apparaître brièvement → env. 30 secondes d'attente.
- Nouvelle animation de chargement.
-
Gestion des sessions : à la fermeture de l'application, une sortie propre est effectuée.
Paramètres
- Les paramètres sont désormais séparés en :
- User Settings
- Admin Settings
- Utilisateurs de la base de données : changement de mot de passe également possible.
(les changements de mot de passe AD ne sont volontairement pas proposés, afin d'éviter des modifications AD involontaires.)
- Utilisateurs Active Directory : réinitialiser ou recréer l'OTP (dans ses propres paramètres).
Dashboard
- Pas de changements majeurs dans cette version.
- Perspective : lors de la prochaine mise à jour, l'affichage passera de « mois calendaire en cours » à 30 derniers jours .
OTP
- Nouvelle fonction de copie :
- sélectionner une entrée OTP → Copier → ajuster les champs → Enregistrer
- Résultat : une nouvelle entrée avec un secret aléatoire sur la base de la configuration copiée
Réseau
- La liste noire fonctionne de nouveau correctement.
-
Équipements Windows détectés : nouvelle vue pour les machines Windows détectées automatiquement
- un clic affiche les détails
- les équipements non trouvés par le Monitoring sont marqués en rouge
- Filtrage des interfaces de management disponible pour les connexions mises en liste noire.
Calculateur réseau
- Divisé en Basic et Advanced.
- L'espace d'adressage IP peut être enregistré dans les User Settings.
- Remarque : une validation par l'équipe est requise.
Ansible
- Déploiement de ports en masse :
- pour, p. ex., 48 ports, une seule commande de déploiement est générée (p. ex. interface port config 1/0/1–1/0/48)
- Fini le déploiement port par port
-
Zones :
- un bouton de resynchronisation a été ajouté
- Le déplacement d'équipements entre zones est présent, mais désactivé (risque de déplacements erronés → dommages de configuration)
- Logs Ansible : le JSON brut est remplacé par une sortie formatée et lisible.
- Runner : l'ID du runner est visible dans les entrées de log. Une vue détaillée du runner est prévue.
NAC
- Refonte des filtres :
- Equals par défaut
- bascule par champ vers Contains (Wildcard)
- les filtres ne s'exécutent qu'après avoir appuyé sur Entrée
- Requête d'adresse MAC optimisée :
- détection d'une MAC complète → passage automatique en Exact-Match
- nette amélioration des performances sur de grandes bases de données
- Authentification basée sur les certificats :
- bascule entre auth basée sur MAC et basée sur certificat
- certificats attribuables par VLAN
- Équipements NAS :
- nouveau filtre
- lors de la création, un redémarrage du service est déclenché automatiquement (plus besoin de SSH)
- Pilotage du service RADIUS dans l'UI :
- Start/Stop/Restart
- statut en direct et uptime
- rafraîchissement automatique optionnel pour le streaming des logs
- Autorisations de service (ACL) :
- l'utilisateur de l'application peut gérer FreeRADIUS et écrire dans les répertoires de certificats, sans droits système étendus.
- l'utilisateur de l'application peut gérer FreeRADIUS et écrire dans les répertoires de certificats, sans droits système étendus.
Certificats
-> Nouveau module
- Gestion des CA :
- créer des CA, consulter les détails (validité/état), les désactiver
- la suppression n'est possible que si aucun certificat client n'a été émis
-
Création de certificats client :
- sélectionner une CA
- surcharger éventuellement l'algorithme de hachage
- définir sa propre paire de clés
- ajouter des SAN (valeurs par défaut préremplies)
- Le téléchargement PKCS#12 est disponible pour les certificats client.
- Les certificats serveur (p. ex. FreeRADIUS) sont déployés automatiquement sur le serveur RADIUS → pas de bouton de téléchargement.
-
Auto-Discovery :
- FreeRADIUS détecte automatiquement les nouvelles CA et redémarre
- Remarque : une brève réinitialisation de l'uptime lors d'une nouvelle CA est normale
- L'import CSV est pris en charge pour les certificats.
Firewall
- Le portail captif a été déplacé dans la section Firewall.
- L'import d'objets/zones imbriqués depuis plusieurs sources n'a pas été mis en œuvre (conflits dus à une imbrication profonde).
Contournement : créer d'abord la structure parente, puis compléter manuellement les éléments enfants.
Hypervisor
- Largement réécrit
- Comportement fonctionnel inchangé.
- Merci de tester de manière approfondie dans des environnements proches de la production.
Backup
- Fonction de comparaison améliorée :
- un clic sur l'entrée de droite ne sélectionne plus automatiquement celle de gauche (et inversement)
- comparaison possible entre appareils
- Import CSV et sélection d'onglet inchangés.
- Astuce : consultez la structure CSV attendue via un export à partir de données existantes.
- Astuce : consultez la structure CSV attendue via un export à partir de données existantes.
Logs
- Rafraîchissement automatique ajouté (en option : actualisation chaque seconde).
- Les codes couleur ANSI sont retirés des sorties de log (réduit nettement la taille des fichiers).
Config
- Les configurations backend, NAC et Backup sont éditables et déclenchent un redémarrage du service avec progression en direct (vérification de l'état chaque seconde).
- Un bouton de test de connexion à la base de données est prévu, mais pas encore implémenté.
- Le commutateur LDAPS pilote désormais aussi le TLS pour la connexion backend AD (LDAPS désactivé → TLS entièrement désactivé).
- Le stockage des clés d'API a été déplacé du fichier de configuration vers la base de données.
Fonctions Manager
- Réinitialisation OTP par le Manager : dans la vue utilisateur, il existe un bouton « Réinitialiser l'OTP ».
- Les réinitialisations manuelles de la base de données par l'équipe de développement ne sont plus nécessaires.
Récapitulatif des ports et facturation
- Nouveau comptage des ports (pour la facturation/le reporting) :
- afficher les ports actifs
- exporter les ports actifs
- plus besoin de comptage manuel
Corrections de bugs
- Correctif : rechiffrement du mot de passe lors de la modification (empêchait ensuite l'authentification).
- Correctif : la liste noire ne fonctionnait pas correctement.
- Correctif : diverses incohérences de taille de l'UI (Chrome/Windows/Linux).
- Correctif : bug de renommage issu d'un ticket antérieur (en cas de réapparition, merci d'ouvrir un nouveau ticket).
- En complément : de nombreuses corrections de bugs mineures dans tous les modules.