Estado de esta entrada: COD 3.0, febrero de 2026. Las versiones posteriores pueden diferir. El estado actual de las funciones se muestra en la hoja de ruta.
COD 3.0 supone un claro paso adelante en usabilidad, estabilidad operativa y velocidad de despliegue, incluido un nuevo módulo de certificados/PKI.
Lo más destacado de COD 3.0
- Modo oscuro por defecto + nuevo diseño de interfaz
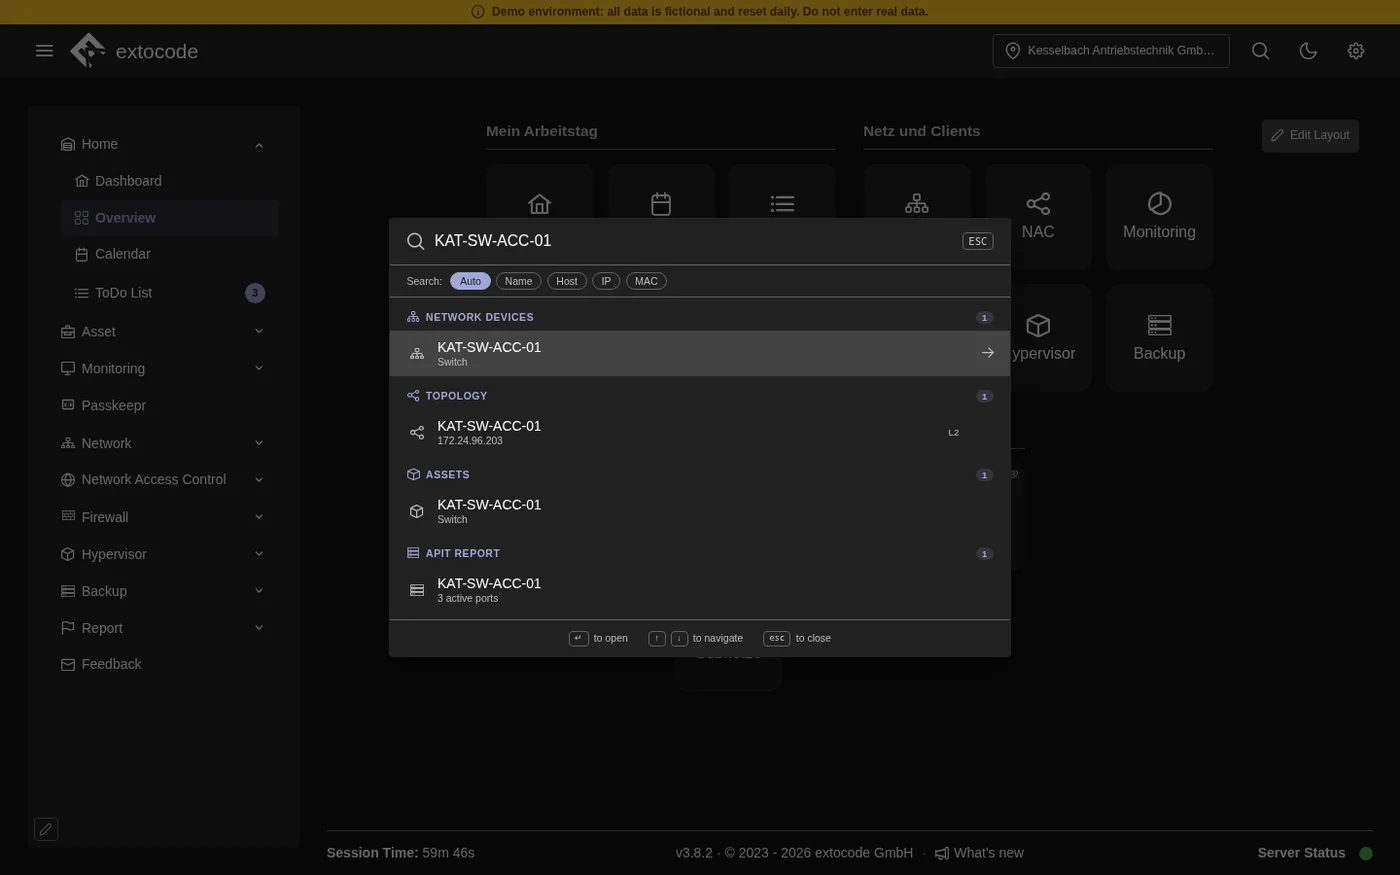
- Búsqueda global (Ctrl+K) en Red y Firewall
- Nuevo módulo de certificados (PKI) incl. gestión de CA y certificados de cliente
- Rollout masivo de puertos con Ansible para despliegues notablemente más rápidos
- Mejora de rendimiento de NAC (coincidencia exacta de MAC) + control de FreeRADIUS directamente en la interfaz
- Recuento de puertos para facturación/reporting
General e interfaz de usuario
- El modo oscuro es ahora el estándar (conmutable desde la barra superior).
- Nuevo diseño de interfaz con una paleta de colores actualizada (incl. el color Petwinkel del antiguo COD).
-
Configurador de color en los User Settings:
- Los usuarios pueden elegir ellos mismos su color de acento.
- Almacenamiento en la base de datos (entre dispositivos y sesiones).
- Modo ancho como opción de diseño (layout) adicional.
-
Búsqueda global sustituye a la búsqueda de la barra lateral:
- Acceso mediante Ctrl+K o el icono de la lupa
- Busca actualmente en paralelo en Red y Firewall (seguirán más módulos).
-
Indicador de estado del backend (abajo a la derecha):
- Comprueba cada 30 segundos: backend principal, NAC, Backup
- Verde: todo correcto · Naranja: NAC o Backup no accesibles · Rojo: backend principal no accesible
- Nota: tras cambiar de ubicación puede aparecer naranja brevemente → aprox. 30 segundos de espera.
- Nueva animación de carga.
-
Gestión de sesiones: Al cerrar la aplicación se realiza una salida limpia.
Ajustes
- Los ajustes están ahora separados en:
- User Settings
- Admin Settings
- Usuarios de base de datos: adicionalmente es posible cambiar la contraseña.
(Los cambios de contraseña de AD no se ofrecen de forma deliberada, para evitar modificaciones no intencionadas en AD.)
- Usuarios de Active Directory: Restablecer o volver a crear el OTP (en los ajustes propios).
Dashboard
- Sin grandes cambios en esta versión.
- Perspectiva: en la próxima actualización, la vista pasará del «mes natural actual» a los últimos 30 días por completo.
OTP
- Nueva función de copia:
- seleccionar la entrada OTP → Copiar → ajustar los campos → Guardar
- Resultado: una nueva entrada con un secret aleatorio basada en la configuración copiada
Red
- La blacklist vuelve a funcionar correctamente.
-
Dispositivos Windows detectados: nueva vista para las máquinas Windows detectadas automáticamente
- al hacer clic se muestran los detalles
- los dispositivos que el Monitoring no ha encontrado aparecen en rojo resaltados.
- Filtrado de la interfaz de gestión disponible para conexiones incluidas en la blacklist.
Calculadora de red
- Dividida en Basic y Advanced.
- El IP-Space puede definirse en los User Settings.
- Nota: se requiere validación por parte del equipo.
Ansible
- Rollout masivo de puertos (Bulk):
- Con 48 puertos, por ejemplo, se genera un único comando de rollout (p. ej. interface port config 1/0/1–1/0/48)
- Se acabó el despliegue puerto por puerto
-
Zonas:
- Botón de resync añadido
- El movimiento de dispositivos entre zonas está disponible, pero desactivado (riesgo de movimientos erróneos → daños en la configuración)
- Logs de Ansible: El JSON en bruto se ha sustituido por una salida formateada y legible.
- Runner: El ID del Runner es visible en las entradas de log. La vista de detalle del Runner está planificada.
NAC
- Revisión de los filtros:
- Por defecto, Equals
- Por campo, conmutador a Contains (comodín)
- Los filtros solo se aplican tras pulsar Enter
- Consulta de direcciones MAC optimizada:
- detección de una MAC completa → cambio automático a coincidencia exacta (Exact-Match)
- Notable mejora de rendimiento en bases de datos grandes
- Autenticación basada en certificados:
- conmutador entre autenticación basada en MAC y basada en certificado
- certificados asignables por VLAN
- Dispositivos NAS:
- Nuevo filtro
- Al crearlos se activa automáticamente un reinicio del servicio (ya no hace falta SSH)
- Control del servicio RADIUS en la interfaz:
- Start/Stop/Restart
- estado en vivo y uptime
- actualización automática opcional para el streaming de logs
- Permisos del servicio (ACL):
- El usuario de la aplicación puede gestionar FreeRADIUS y escribir en los directorios de certificados, sin necesidad de permisos de sistema adicionales.
- El usuario de la aplicación puede gestionar FreeRADIUS y escribir en los directorios de certificados, sin necesidad de permisos de sistema adicionales.
Certificados
-> Nuevo módulo
- Gestión de CA:
- crear CA, consultar detalles (validez/estado), desactivar
- solo es posible eliminarlas si no se han emitido certificados de cliente
-
Creación de certificados de cliente:
- seleccionar la CA
- sobrescribir opcionalmente el algoritmo de hash
- definir un par de claves propio
- añadir SAN (valores por defecto ya rellenados)
- La descarga PKCS#12 está disponible para los certificados de cliente.
- Los certificados de servidor (p. ej. FreeRADIUS) se despliegan automáticamente en el servidor RADIUS → sin botón de descarga.
-
Auto-Discovery:
- FreeRADIUS detecta automáticamente las nuevas CA y se reinicia
- Nota: un breve reinicio del uptime al añadir una nueva CA es normal
- La importación CSV de certificados está admitida.
Firewall
- El Captive Portal se ha movido al área de Firewall.
- La importación de objetos/zonas anidados desde varias fuentes no se ha implementado (conflictos por anidamiento profundo).
Solución alternativa (workaround): crear primero la estructura padre y, a continuación, añadir manualmente los elementos hijos.
Hypervisor
- Reescrito en gran parte
- El comportamiento funcional se mantiene igual.
- Pruébelo a fondo en entornos cercanos a producción.
Backup
- Función de comparación mejorada:
- al hacer clic en la entrada derecha ya no se selecciona automáticamente la izquierda (y viceversa)
- es posible comparar entre distintos dispositivos
- La importación CSV y la selección de pestañas se mantienen sin cambios.
- Consejo: consulte la estructura CSV esperada exportando datos existentes.
- Consejo: consulte la estructura CSV esperada exportando datos existentes.
Logs
- Se ha añadido la actualización automática (opcional: actualización cada segundo).
- Los códigos de color ANSI se eliminan de las salidas de log (reduce notablemente el tamaño del archivo).
Config
- Las configuraciones de backend, NAC y Backup son editables y disparan un reinicio del servicio con progreso en vivo (comprobación de estado cada segundo).
- El botón para probar la conexión a la base de datos está planificado, pero aún no implementado.
- El conmutador LDAPS controla ahora también TLS para la conexión con el backend de AD (LDAPS desactivado → TLS completamente desactivado).
- El almacenamiento de la API key se ha movido del archivo de configuración a la base de datos.
Funciones de Manager
- Restablecimiento de OTP por el Manager: en la vista de usuario hay un botón «Restablecer OTP».
- Ya no son necesarios los reinicios manuales de la base de datos por parte del equipo de desarrollo.
Resumen de puertos y facturación
- Nuevo recuento de puertos (para facturación/reporting):
- mostrar los puertos activos
- exportar los puertos activos
- ya no es necesario contar manualmente
Corrección de errores
- Fix: recifrado de la contraseña al editar (que después impedía la autenticación).
- Fix: la blacklist no funcionaba correctamente.
- Fix: diversas inconsistencias de tamaño en la interfaz (Chrome/Windows/Linux).
- Fix: bug de renombrado de un issue anterior (si vuelve a ocurrir, abra un nuevo issue, por favor).
- Además: numerosas correcciones de errores menores en todos los módulos.